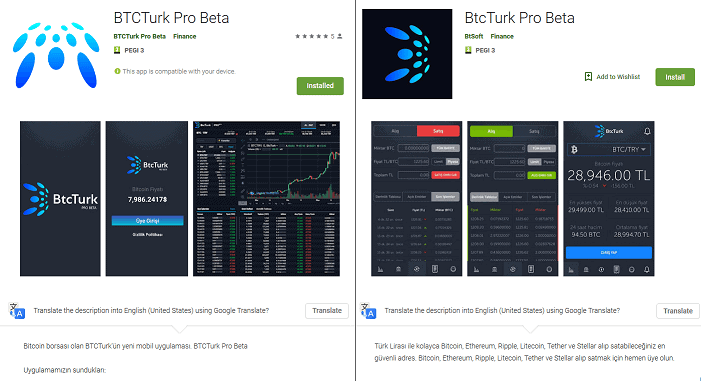
Προβλήματα στο Google Play: Ερευνητές της ESET ανακάλυψαν πλαστές εφαρμογές κρυπτονομισμάτων, οι οποίες χρησιμοποιούν μία πρωτόγνωρη τεχνική παράκαμψης της πιστοποίησης 2FA βάσει SMS, παραβιάζοντας με τον τρόπο αυτό τους πρόσφατους περιορισμούς των αδειών για SMS της Google. Τον Μάρτιο του 2019, η Google περιόρισε τη χρήση αδειών για τα SMS μηνύματα και για το Αρχείο καταγραφής κλήσεων στις εφαρμογές Android, ώστε να προστατεύει τους χρήστες από ενοχλητικές εφαρμογές με παράνομους σκοπούς.
Οι εφαρμογές, που ονομάζονται «BTCTurk Pro Beta», «BtcTurk Pro Beta» και «BTCTURK PRO» μιμούνται το Τούρκικο ανταλλακτήριο κρυπτονομισμάτων BtcTurk και «ψαρεύουν» διαπιστευτήρια σύνδεσης στην υπηρεσία. Οι συγκεκριμένες κακόβουλες εφαρμογές δεν υποκλέπτουν μηνύματα SMS για να παρακάμψουν την προστασία 2FA των λογαριασμών και των συναλλαγών των χρηστών, αντίθετα, αποκτούν τον κωδικό μιας χρήσης (OTP) από τις ειδοποιήσεις που εμφανίζονται στην οθόνη της παραβιασμένης συσκευής.