Η συλλογή logs είναι το εύκολο μέρος. Το δύσκολο είναι να μετατρέψετε terabytes εγγραφών σε λίγα, αξιόπιστα alerts που δείχνουν πραγματική επίθεση.
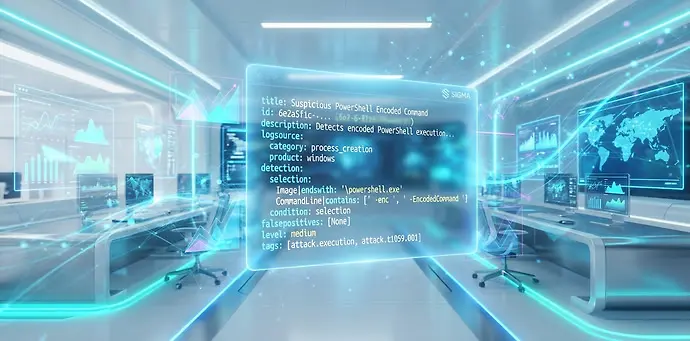
Αυτή είναι η πειθαρχία του detection engineering, και ο ανοιχτός κανόνας Sigma είναι ο κοινός της τόπος: γράφετε μία φορά τη λογική ανίχνευσης, και τη μεταφράζετε σε όποιο SIEM χρησιμοποιείτε.
Το πρόβλημα που λύνει το Sigma
Κάθε SIEM έχει τη δική του γλώσσα αναζήτησης. Ένας κανόνας γραμμένος για το ένα δεν τρέχει στο άλλο, και η κοινότητα δεν μπορεί να μοιραστεί ανιχνεύσεις. Το Sigma είναι μια ανοιχτή, γενική περιγραφή σε YAML: περιγράφετε «τι ψάχνω» ανεξάρτητα από προϊόν, και ένας μεταγλωττιστής (το sigma-cli με τα backends του) το μετατρέπει στη γλώσσα του SIEM σας. Είναι, στην ουσία, το «γράψε μία φορά, τρέξε παντού» των ανιχνεύσεων.
0 σχόλια
iGuRu.gr