Το Dorkbot, είναι μια οικογένεια malware που λειτουργεί με μια δομή botnet. Το συγκεκριμένο botnet έγινε sinkholed από τις αρχές της Πολωνίας που συνεργάστηκαν με τη Microsoft και την ESET.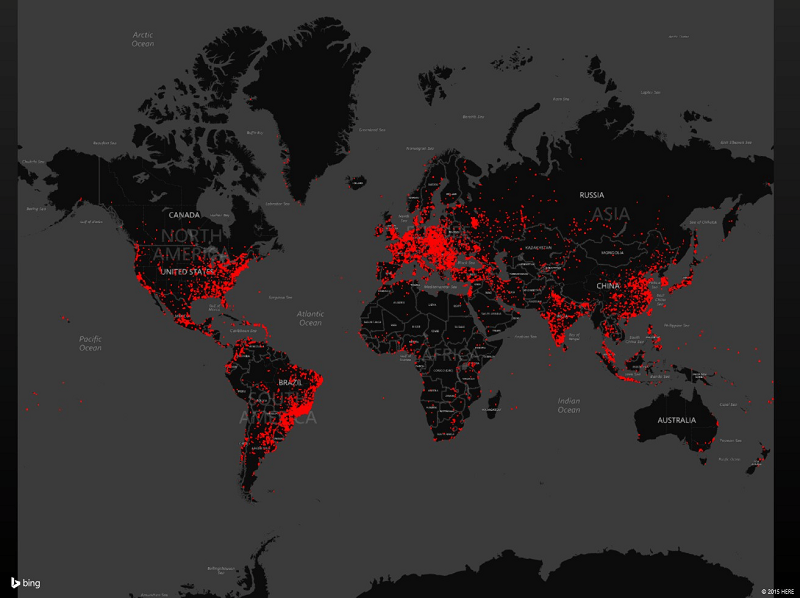
Η τεχνική sinkholing είναι η διαδικασία όπου webmasters στήνουν έναν εξυπηρετητή DNS που στέλνει ψεύτικες πληροφορίες για τα domains που χρησιμοποιούσε το botnet. Έτσι οι αρχές και οι εταιρείες ασφαλείας εγκατέστησαν διακομιστές DNS που δήλωναν στους μολυσμένους υπολογιστές ψευδείς IP για τους servers διοίκησης και ελέγχου (C&C servers) του botnet, καθιστώντας το μη αποτελεσματικό.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.