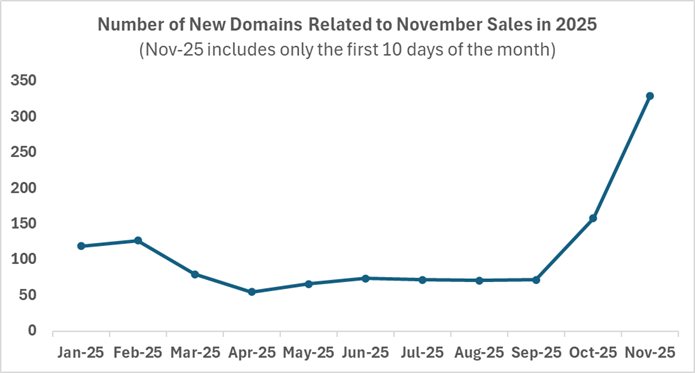
Φέτος το Black Friday, οι κυβερνοεγκληματίες εντείνουν ραγδαία τη δραστηριότητά τους, δημιουργώντας μαζικά παραπλανητικούς ιστότοπους που μιμούνται γνωστά retail brands και στοχεύουν ανυποψίαστους καταναλωτές. Σύμφωνα με νέα ευρήματα της Check Point Research (CPR), παρατηρείται ανησυχητική αύξηση στα νέα domains με θεματολογία Black Friday: 1 στα 11 από τα sites που καταχωρήθηκαν τον Οκτώβριο και τον Νοέμβριο αποδείχθηκε κακόβουλο, συχνά σχεδιασμένο να μιμείται αξιόπιστες εταιρείες όπως Amazon, AliExpress και HOKA.
Βασικά Ευρήματα
- 1 στα 11 νέα Black Friday websites είναι κακόβουλο, γεγονός που υποδηλώνει μεγάλη αύξηση στις οργανωμένες απάτες που στοχεύουν στην υποκλοπή κωδικών και στοιχείων πληρωμής.
- Οι εγκληματίες δημιουργούν μαζικά scam sites με αυτοματοποιημένα πρότυπα ονομασίας, όπως “2025+country+BlackFriday”, προσαρμόζοντας το περιεχόμενο ανά χώρα. Αυτό υποδηλώνει βιομηχανική κλίμακα στις επιχειρήσεις κυβερνοεγκλήματος — όχι μεμονωμένες phishing επιθέσεις.
- 1.519 νέα domains σχετιζόμενα με Amazon/AliExpress/Alibaba καταχωρήθηκαν μόνο τον Οκτώβριο — αύξηση 24% σε σχέση με τον Σεπτέμβριο (1.288 domains) και 12% σε ετήσια βάση. Από αυτά, 1 στα 25 χαρακτηρίστηκε ως κακόβουλο.
Τι Σημαίνουν τα Ευρήματα για την Κυβερνοασφάλεια και τους Καταναλωτές
Η έρευνα επιβεβαιώνει ότι οι εποχικές καταναλωτικές τάσεις λειτουργούν πλέον ως καταλύτης για οικοσυστήματα απάτης που εξελίσσονται γρήγορα — συχνά με τη βοήθεια τεχνητής νοημοσύνης. Οι κυβερνοεγκληματίες εκμεταλλεύονται την ταχύτητα και τη μαζικότητα, αποσπώντας στοιχεία πιστωτικών καρτών, κωδικούς πρόσβασης και προσωπικά δεδομένα πριν καν καταλάβει ο χρήστης ότι έχει εξαπατηθεί.