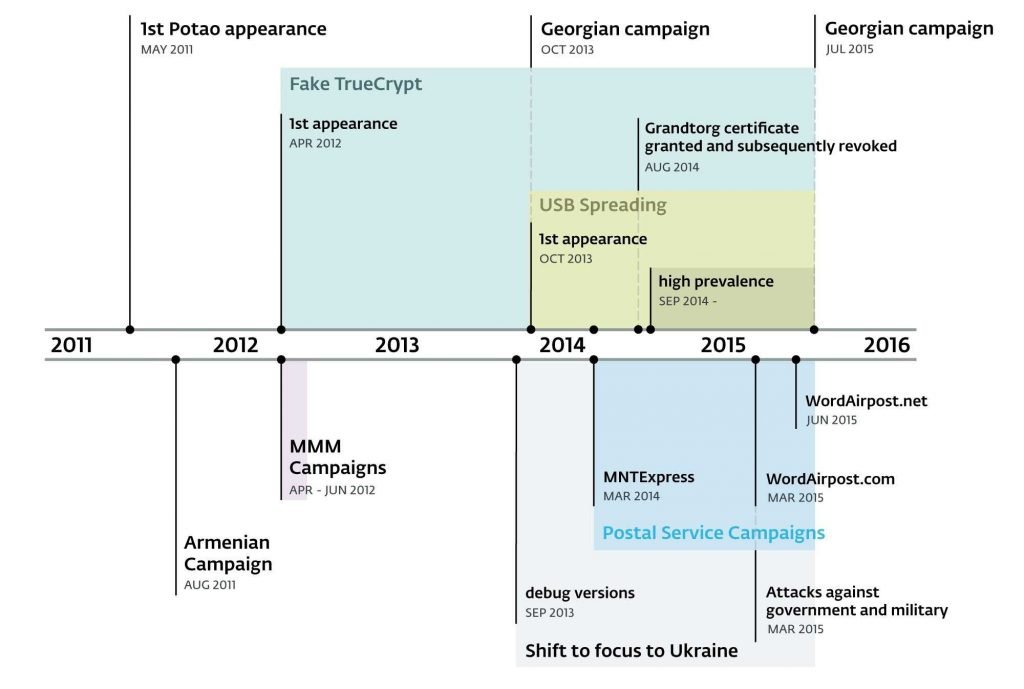
Η ESET παρουσιάζει την Επιχείρηση Potao Express, μία εκτεταμένη ανάλυση της ομάδας κυβερνοκατασκοπείας που βρίσκεται πίσω από την οικογένεια κακόβουλου λογισμικού Win32/Potao. 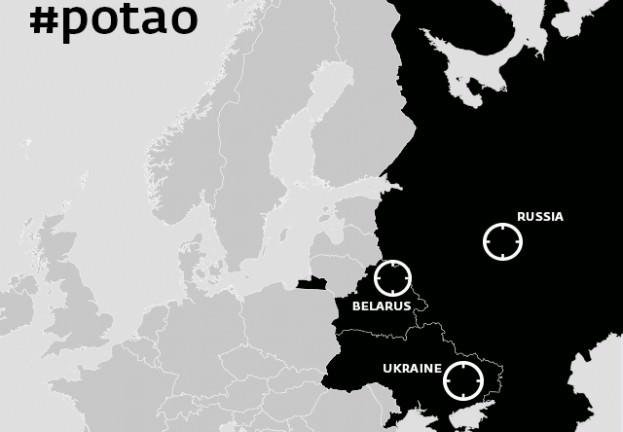
Σε έκθεση της ΕSET με το ίδιο όνομα καταγράφονται όλες οι τεχνικές λεπτομέρειες και περιγράφονται οι μηχανισμοί εξάπλωσης και οι πιο αξιοσημείωτες εκστρατείες επίθεσης από τη στιγμή που πρωτοεμφανίστηκε το malware το 2011, μέχρι και σήμερα.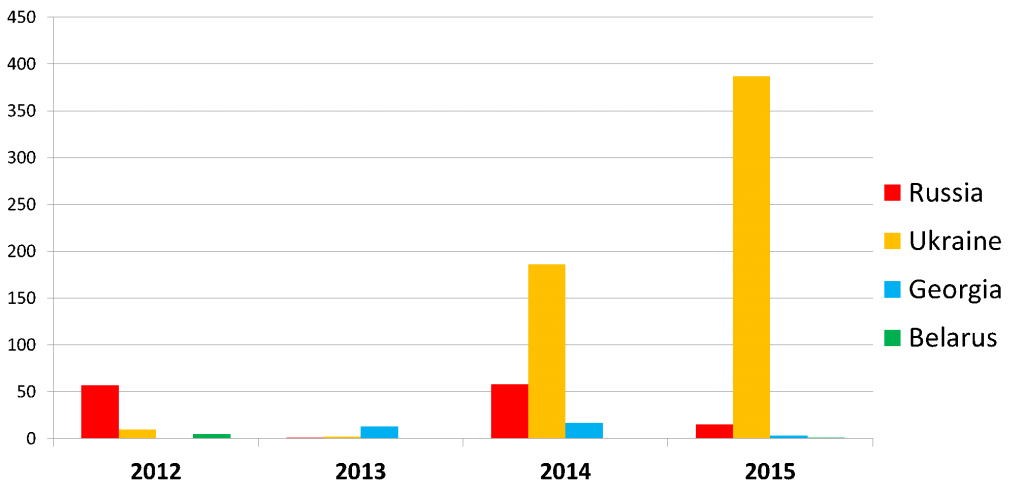
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.