

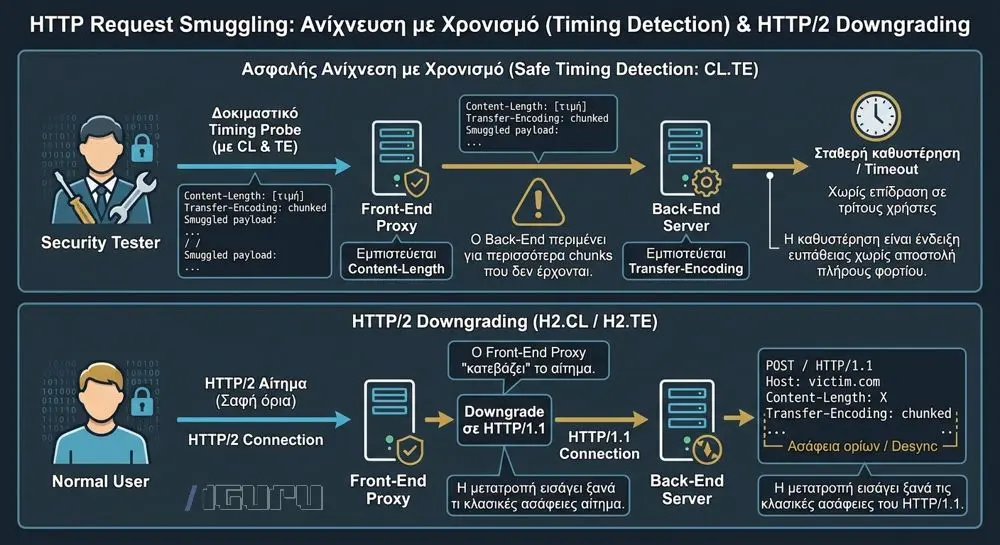
Όταν ένας front-end (proxy, CDN, load balancer) και ένας back-end διακομιστής διαβάζουν διαφορετικά τα όρια ενός HTTP αιτήματος, ένας επιτιθέμενος μπορεί να «κρύψει» ένα δεύτερο αίτημα μέσα στο πρώτο. Είναι από τις πιο λεπτές ευπάθειες του web.
Σημείωση: Μόνο σε εξουσιοδοτημένα συστήματα. Το request smuggling επηρεάζει άλλους χρήστες της ίδιας υποδομής, οπότε ακόμη και σε test πρέπει να γίνεται με προσοχή ώστε να μην πειραχθεί κίνηση τρίτων· προτιμήστε απομονωμένο περιβάλλον ή staging.
Από πού προέρχεται το πρόβλημα
Σε μια αλυσίδα front-end → back-end, πολλά αιτήματα ταξιδεύουν στην ίδια σύνδεση TCP (keep-alive). Κάθε διακομιστής πρέπει να ξέρει πού τελειώνει ένα αίτημα και πού αρχίζει το επόμενο. Το μήκος του σώματος ορίζεται με δύο τρόπους:
- την επικεφαλίδα
Content-Length(αριθμός bytes), - την
Transfer-Encoding: chunked(το σώμα έρχεται σε κομμάτια, τερματισμός με κομμάτι μηδενικού μήκους).
Αν ένα αίτημα περιέχει και τα δύο, ή τα περιέχει με ασαφή μορφή, ο front-end μπορεί να εμπιστευτεί το ένα και ο back-end το άλλο. Οι κλασικές παραλλαγές ονομάζονται CL.TE, TE.CL και TE.TE ανάλογα με το ποιος εμπιστεύεται τι.
0 σχόλια
iGuRu.gr