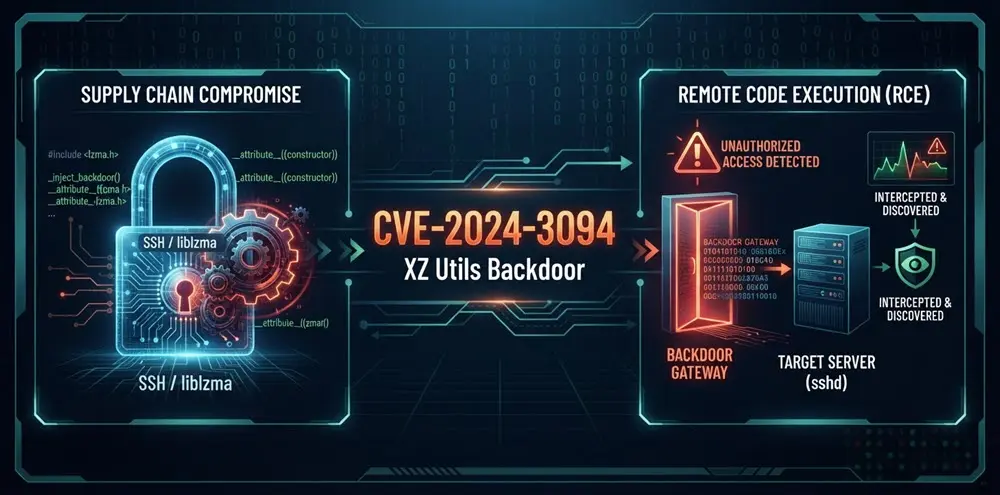
Τον Μάρτιο του 2024, ο Andres Freund παρατήρησε ότι τα logins μέσω SSH σε ένα σύστημα Debian unstable (sid) ήταν περίπου μισό δευτερόλεπτο πιο αργά απ’ ό,τι έπρεπε. Η διερεύνηση αποκάλυψε μια backdoor στη βιβλιοθήκη liblzma του xz-utils (CVE-2024-3094), τοποθετημένη από έναν maintainer που είχε κερδίσει την εμπιστοσύνη του project μέσα σε περίπου δύο χρόνια. Η backdoor στόχευε το sshd σε διανομές που το συνδέουν με το systemd, και η liblzma φορτωνόταν έμμεσα μέσω αυτής της σύνδεσης. Έφτασε σε δοκιμαστικές και rolling διανομές (Fedora Rawhide, Debian unstable, openSUSE Tumbleweed), αλλά, ευτυχώς, όχι στις σταθερές εκδόσεις των μεγάλων διανομών.
Το περιστατικό δεν ήταν «ένα ακόμη bug». Έδειξε ότι η αλυσίδα από τον κώδικα μέχρι το πακέτο που εγκαθιστούμε έχει σημεία όπου κανείς δεν κοιτάζει. Ας δούμε τα εργαλεία που κλείνουν αυτά τα κενά.
Η συνέχεια στο /forum
0 σχόλια
iGuRu.gr