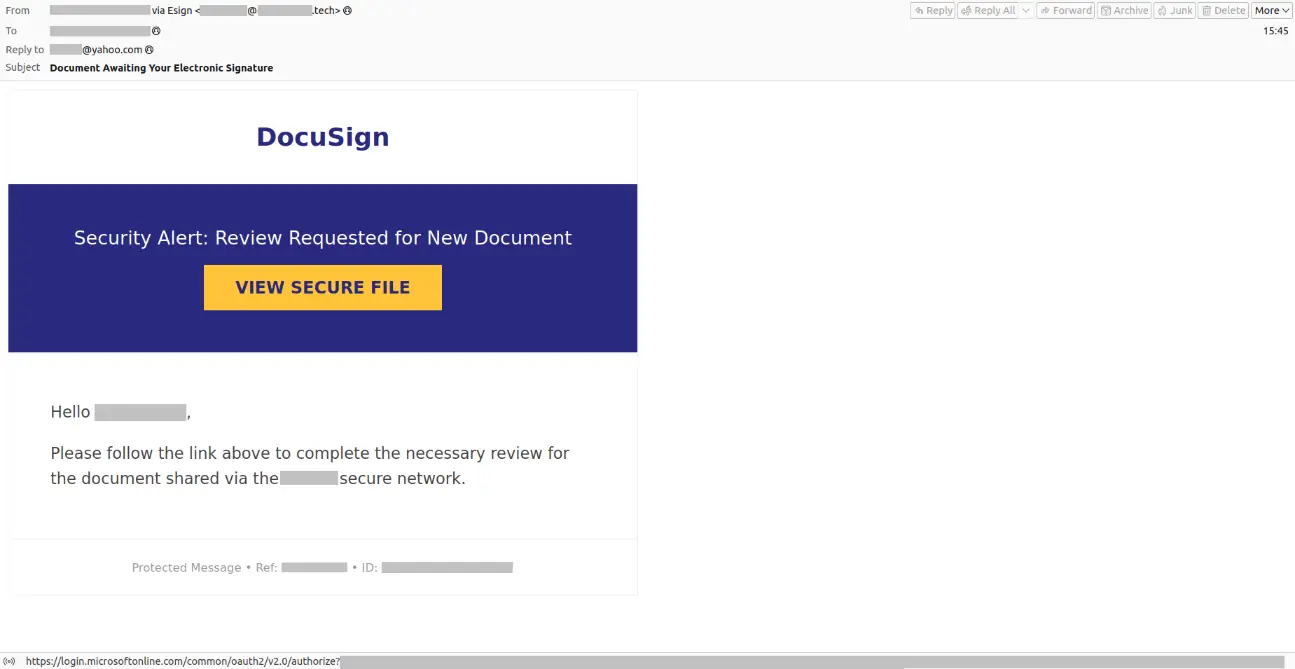
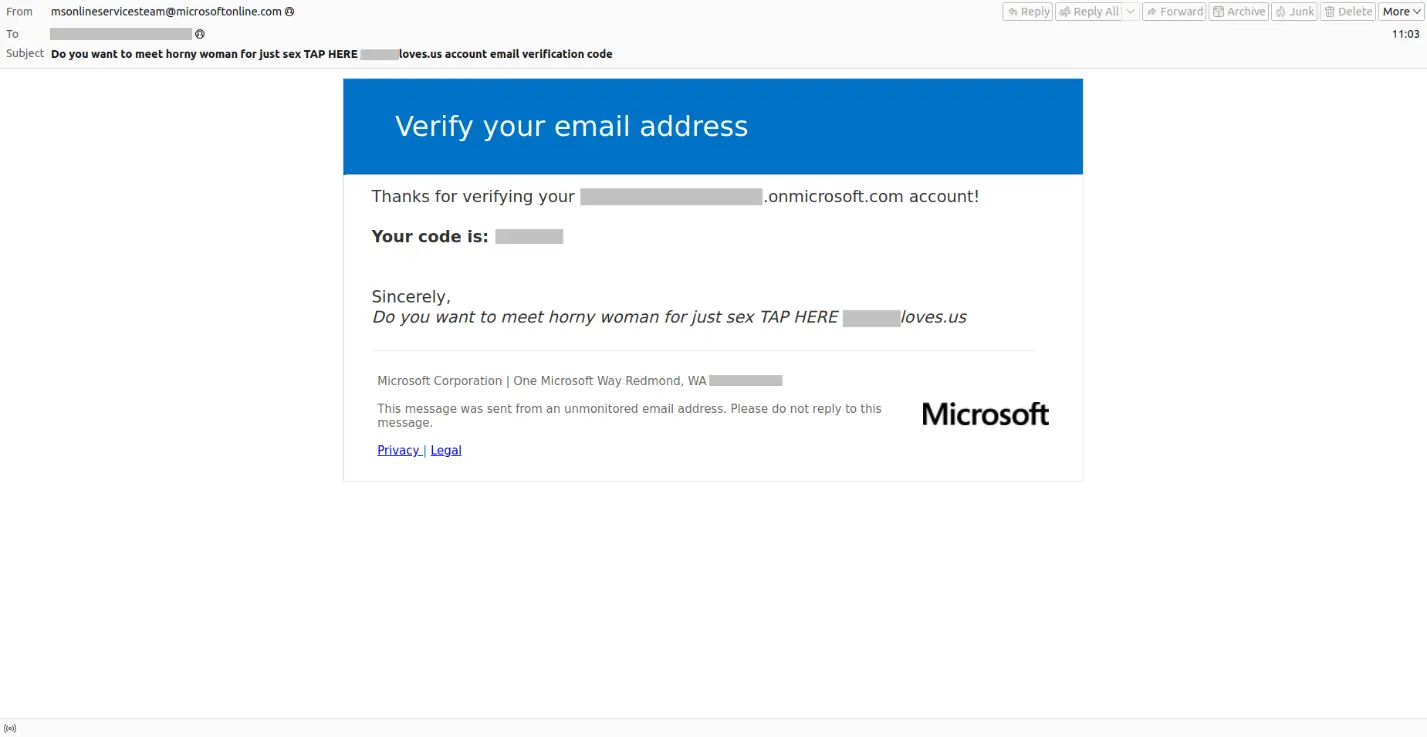
Οι ειδικοί της Kaspersky εντόπισαν μια εκστρατεία ηλεκτρονικής απάτης μέσω email, στο πλαίσιο της οποίας οι δράστες χρησιμοποιούν συνδέσμους που παραπέμπουν σε νόμιμες υπηρεσίες της Microsoft. Μέσω αυτών, ανακατευθύνουν τους χρήστες σε ψεύτικες ιστοσελίδες ή τους παρακινούν να κατεβάσουν κακόβουλο λογισμικό. Από την 1η Αυγούστου έως τις 18 Σεπτεμβρίου, οι λύσεις της Kaspersky απέκλεισαν περισσότερα από 31.000 email που περιείχαν τέτοιους συνδέσμους.
Νωρίτερα μέσα στη χρονιά, η Kaspersky είχε αναφέρει μια εκστρατεία phishing, στο πλαίσιο της οποίας οι επιτιθέμενοι εκμεταλλεύονταν τον μηχανισμό ταυτοποίησης της Microsoft. Νέα ανάλυση των ειδικών της Kaspersky αποκαλύπτει πώς οι κυβερνοεγκληματίες αξιοποιούν την ίδια τεχνολογία με διαφορετικούς τρόπους, προκειμένου να εξαπατήσουν τους χρήστες. Συγκεκριμένα, αποστέλλουν email που εμφανίζονται ως επίσημες επικοινωνίες της Microsoft και καλούν τους παραλήπτες είτε να επικαιροποιήσουν τα στοιχεία σύνδεσής τους στην υπηρεσία είτε να υπογράψουν ηλεκτρονικά έγγραφα.