Νέα έρευνα της Check Point Research (CPR) αποκαλύπτει ότι τα σύγχρονα μεγάλα γλωσσικά μοντέλα (LLMs) μπορούν πλέον να μετατρέψουν γενικές κακόβουλες ιδέες σε πρακτικά σενάρια κυβερνοεπιθέσεων, μειώνοντας σημαντικά το τεχνικό επίπεδο που απαιτείται για τη δημιουργία νέων επιθέσεων.
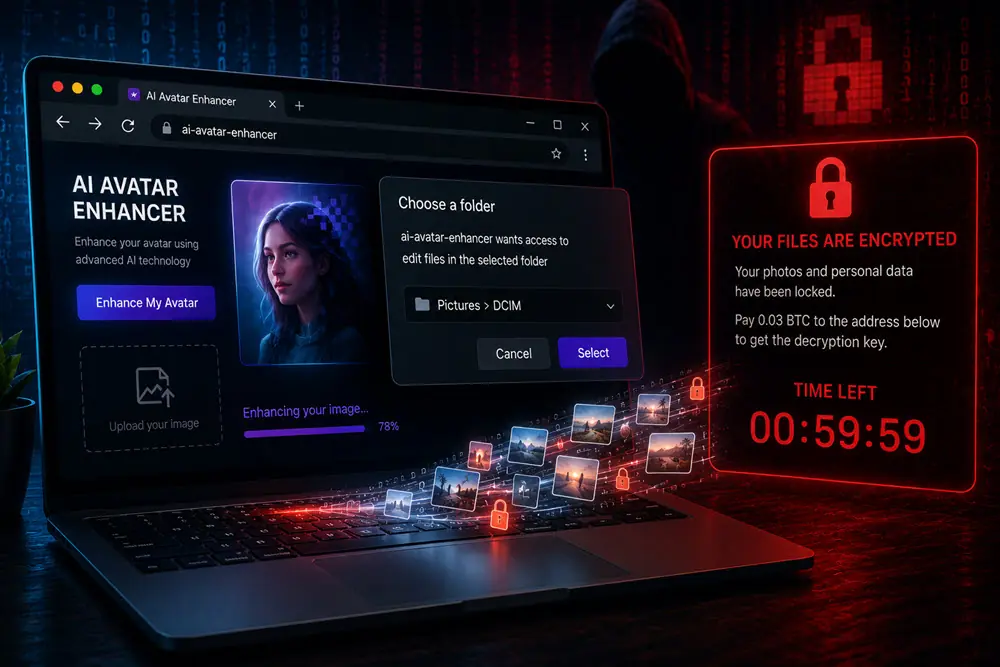
Στο επίκεντρο της έρευνας βρίσκεται μια νέα τεχνική που οι ερευνητές ονομάζουν Browser–Only Ransomware. Η επίθεση εκτελείται αποκλειστικά μέσω του browser, χωρίς εγκατάσταση εφαρμογής, κακόβουλου λογισμικού (APK), exploit ή δικαιώματα διαχειριστή (root). Αντίθετα, βασίζεται αποκλειστικά στην κοινωνική μηχανική (social engineering) και στην κατάχρηση της νόμιμης λειτουργίας File System Access API, η οποία επιτρέπει σε ιστοσελίδες να αποκτούν πρόσβαση σε αρχεία έπειτα από έγκριση του χρήστη.
Η έρευνα δείχνει ότι ένας επιτιθέμενος θα μπορούσε να παρουσιάσει μια φαινομενικά αθώα υπηρεσία τεχνητής νοημοσύνης – όπως μια εφαρμογή βελτίωσης φωτογραφιών – ζητώντας από τον χρήστη πρόσβαση στον φάκελο των εικόνων του. Με μία μόνο έγκριση, η ιστοσελίδα μπορεί να αποκτήσει δυνατότητα ανάγνωσης, τροποποίησης ή ακόμη και κρυπτογράφησης των αρχείων του χρήστη, χωρίς να εγκατασταθεί οποιοδήποτε πρόγραμμα στη συσκευή.