Το Κέντρο Έρευνας της ESET δημοσίευσε την Έκθεση Δραστηριότητας APT (Advanced Persistent Threat), στην οποία παρουσιάζονται οι δραστηριότητες επιλεγμένων ομάδων APT που καταγράφηκαν από τους ερευνητές της ESET κατά την περίοδο Απρίλιος–Σεπτέμβριος 2026.
Κατά τη συγκεκριμένη περίοδο, ομάδες APT που συνδέονται με την Κίνα πραγματοποίησαν επιχειρήσεις συλλογής πληροφοριών, με κύριους στόχους κρατικούς φορείς.
Η δραστηριότητα ομάδων στη Μέση Ανατολή αυξήθηκε σε σύγκριση με την προηγούμενη περίοδο αναφοράς, κυρίως λόγω της επανεμφάνισης αρκετών ομάδων που συνδέονται με το Ιράν.
Παράλληλα, οι ομάδες APT που συνδέονται με τη Ρωσία συνέχισαν να υποστηρίζουν τους στρατηγικούς στόχους της χώρας, βάζοντας στο στόχαστρο κρατικούς φορείς, οργανισμούς του αμυντικού τομέα και στρατιωτικές οντότητες στην Ευρώπη, με ιδιαίτερα αυξημένη δραστηριότητα στην Ουκρανία.
Επιπλέον, η δραστηριότητα ομάδων APT που συνδέονται με τη Λευκορωσία ευθυγραμμίζεται ολοένα και περισσότερο με τις προτεραιότητες της Ρωσίας.
Τέλος, η Ουκρανία αναδεικνύεται σε ολοένα και πιο σημαντικό στόχο για τις ομάδες APT που συνδέονται με τη Βόρεια Κορέα, παράλληλα με τη Νότια Κορέα.
«Κατά τη διάρκεια της ιδιαίτερα έντονης εξαμηνιαίας περιόδου, οι ερευνητές της ESET εντόπισαν αρκετές περιπτώσεις κατά τις οποίες ομάδες APT χρησιμοποίησαν τεχνητή νοημοσύνη (AI) και μεγάλα γλωσσικά μοντέλα (LLM) σε διάφορα στάδια των επιχειρήσεών τους. Οι φορείς απειλών αξιοποίησαν την τεχνητή νοημοσύνη κυρίως για να επιταχύνουν εργασίες που διαφορετικά θα απαιτούσαν σημαντική προσπάθεια, όπως η ανάπτυξη κακόβουλου λογισμικού και η δημιουργία ιστοσελίδων-δολωμάτων», δηλώνει ο Jean-Ian Boutin, Διευθυντής Έρευνας Απειλών της ESET.
«Σε ορισμένες περιπτώσεις, η διαδικασία αυτή θύμιζε το λεγόμενο ‘vibe coding’: τη γρήγορη σύνταξη κώδικα μέσω prompts, με τους ανθρώπινους χειριστές να προσαρμόζουν και να ενσωματώνουν τα παραγόμενα αποτελέσματα στα εργαλεία τους. Σε μία αξιοσημείωτη περίπτωση, η ομάδα UAC-0099, η οποία συνδέεται με τη Ρωσία, ενσωμάτωσε σε σχόλιο ενός σεναρίου (script) ένα παραπλανητικό αίτημα για οδηγίες κατασκευής πυρηνικού όπλου. Προφανώς, στόχος ήταν να ενεργοποιηθούν οι μηχανισμοί ασφαλείας (guardrails) που χρησιμοποιούνταν για την ανάλυση, ώστε να αποτραπεί η επιθεώρηση του κακόβουλου κώδικα που ακολουθούσε», προσθέτει. Παρά τις εξελίξεις αυτές, η ESET δεν έχει διαπιστώσει ότι η τεχνητή νοημοσύνη έχει επιφέρει ουσιαστική αλλαγή στο τοπίο των απειλών APT κατά τους τελευταίους έξι μήνες.
Στη Μέση Ανατολή, οι ομάδες FilthyFeline, υποομάδα της OilRig, και MuddyWater, οι οποίες συνδέονται με το Ιράν, επανέλαβαν τις επιχειρήσεις τους έπειτα από μια περίοδο μειωμένης δραστηριότητας. Το μεγαλύτερο μέρος των επιχειρήσεών τους είχε ως στόχο ισραηλινές οντότητες σε διάφορους τομείς, ενώ επηρεάστηκε και μικρότερος αριθμός αμερικανικών εταιρειών. Επιπλέον, η FilthyFeline φαίνεται να ανέλαβε δράση και εναντίον παρόχου υπηρεσιών κινητής μετάδοσης δεδομένων στο Ουζμπεκιστάν. Παράλληλα, η ESET εντόπισε δραστηριότητα της Arid Viper, ενός φορέα απειλής που συνδέεται με τη Χαμάς, εναντίον μιας οντότητας που φαίνεται να είναι το Υπουργείο Εξωτερικών και Αποδήμων της Παλαιστινιακής Αρχής ή κάποιος συνδεδεμένος με αυτό κρατικός φορέας.
Οι φορείς απειλής που συνδέονται με τη Βόρεια Κορέα δεν διαφοροποιήθηκαν σημαντικά ως προς τις κατηγορίες στόχων τους σε σύγκριση με προηγούμενες περιόδους αναφοράς. Οι στόχοι τους εξακολουθούν να περιλαμβάνουν κυρίως εταιρείες τεχνολογίας και κρυπτονομισμάτων, προγραμματιστές λογισμικού, καθώς και άλλους στόχους ευκαιρίας. Ωστόσο, η Ουκρανία αποτελεί ολοένα και συχνότερο στόχο των συγκεκριμένων φορέων απειλής. Η εξέλιξη αυτή πιθανότατα συνδέεται με την ενίσχυση των δεσμών μεταξύ Ρωσίας και Βόρειας Κορέας, καθώς και με την αυξανόμενη εμπλοκή της τελευταίας στον πόλεμο της Ρωσίας κατά της Ουκρανίας. Η εμπλοκή αυτή δεν περιορίζεται στην έμμεση στρατιωτική υποστήριξη, όπως η παροχή πυρομαχικών, αλλά περιλαμβάνει πλέον και την ανάπτυξη στρατιωτών. Παράλληλα, στο πλαίσιο αυτών των ευρύτερων τάσεων, η Lazarus επανέλαβε τη στόχευση του τομέα των μη επανδρωμένων αεροσκαφών (drones), χρησιμοποιώντας συνήθως τεχνικές κοινωνικής μηχανικής (social engineering) με πρόσχημα την πρόσληψη προσωπικού, προκειμένου να αποκτήσει αρχική πρόσβαση στα συστήματα των στόχων της.
Οι ομάδες που συνδέονται με τη Ρωσία επικεντρώθηκαν εκ νέου στην Ουκρανία και στις ευρωπαϊκές χώρες. Η προσεκτικότερη εξέταση των δραστηριοτήτων τους αναδεικνύει ομοιότητες μεταξύ των εκστρατειών που συνδέονται με τη Ρωσία και εκείνων που συνδέονται με τη Λευκορωσία. Το γεγονός αυτό ενισχύει περαιτέρω την εκτίμησή μας ότι οι φορείς απειλής που συνδέονται με τις δύο χώρες αναπτύσσουν ολοένα στενότερη επιχειρησιακή συνεργασία. Οι ομάδες που συνδέονται με τη Λευκορωσία λειτουργούν ως κυβερνοπληρεξούσιοι (cyber proxies) ή ως πολλαπλασιαστές ισχύος (force multipliers) για τη Ρωσία.
Παρατηρήσαμε αυξημένη και πιο επιθετική δραστηριότητα από φορείς απειλής που συνδέονται με τη Λευκορωσία, οι επιχειρήσεις των οποίων αντικατοπτρίζουν όλο και περισσότερο, σε ορισμένους τομείς, τις προτεραιότητες της Ρωσίας στην Ουκρανία. Αντίθετα, οι επιχειρήσεις της Gamaredon, οι οποίες χαρακτηρίζονται συνήθως από μεγάλο όγκο δραστηριότητας, παρουσίασαν σημαντική μείωση. Αυτό ενδέχεται να σχετίζεται με τις ουκρανικές επιθέσεις στην Κριμαία, όπου εκτιμάται ότι δραστηριοποιείται η ομάδα, με μια ευρύτερη αναδιάρθρωση των επιχειρήσεών της ή με άλλους παράγοντες, τους οποίους η ESET εξακολουθεί να αξιολογεί.
Όσον αφορά τις ομάδες απειλής που συνδέονται με την Κίνα, αυτές είχαν σε μεγάλο βαθμό ως στόχο εταιρείες της Ταϊβάν που δραστηριοποιούνται στον κλάδο των ημιαγωγών. Η εστίαση αυτή στον συγκεκριμένο κλάδο συνάδει με τις μακροχρόνιες προτεραιότητες της κινεζικής βιομηχανικής κατασκοπείας, καθώς και με τη στρατηγική σημασία των αλυσίδων εφοδιασμού ημιαγωγών τόσο για τον οικονομικό ανταγωνισμό όσο και για την εθνική ασφάλεια. Επιπλέον, φορείς απειλής που συνδέονται με την Κίνα πραγματοποίησαν εκστρατείες οι οποίες φαίνεται να υποστηρίζουν τις προσπάθειες των κινεζικών αρχών επιβολής του νόμου για την καταπολέμηση του οργανωμένου εγκλήματος και την αντιμετώπιση ατόμων που συνδέονται με κυκλώματα απάτης. Οι εν λόγω δραστηριότητες εντάσσονται πιθανότατα σε ευρύτερες περιφερειακές πρωτοβουλίες για την καταπολέμηση του χρηματοοικονομικού εγκλήματος.
Τα προϊόντα της ESET προστατεύουν τα συστήματα των πελατών της από τις κακόβουλες δραστηριότητες που περιγράφονται στην παρούσα έκθεση.
Οι πληροφορίες που παρουσιάζονται βασίζονται κυρίως σε αποκλειστικά δεδομένα τηλεμετρίας της ESET και έχουν επαληθευτεί από τους ερευνητές της. Οι ερευνητές της ESET συντάσσουν εμπεριστατωμένες τεχνικές εκθέσεις και δημοσιεύουν τακτικές ενημερώσεις σχετικά με τη δραστηριότητα συγκεκριμένων ομάδων APT. Οι αναλύσεις πληροφοριών απειλών (Threat Intelligence) συμβάλλουν στην υποστήριξη οργανισμών που είναι επιφορτισμένοι με την προστασία των πολιτών, των κρίσιμων εθνικών υποδομών και περιουσιακών στοιχείων υψηλής αξίας από κυβερνοεπιθέσεις που πραγματοποιούνται τόσο από εγκληματικές ομάδες όσο και από κρατικά υποστηριζόμενους φορείς.
Περισσότερες πληροφορίες σχετικά με την ESET Threat Intelligence, η οποία παρέχει υψηλής ποιότητας, στρατηγικές, εφαρμόσιμες και τακτικές πληροφορίες για απειλές στον τομέα της κυβερνοασφάλειας, διατίθενται στη σελίδα της ESET Threat Intelligence.
Για περισσότερες λεπτομέρειες σχετικά με τις δραστηριότητες των προαναφερθέντων και άλλων ομάδων APT, διαβάστε την πλήρη Έκθεση Δραστηριοτήτων APT, με τίτλο «Από την κατασκοπεία στην καταστροφή: Η δραστηριότητα των ομάδων APT που συνδέονται με τη Λευκορωσία συμπίπτει με τις πολεμικές προτεραιότητες της Ρωσίας», στο WeLiveSecurity.com.
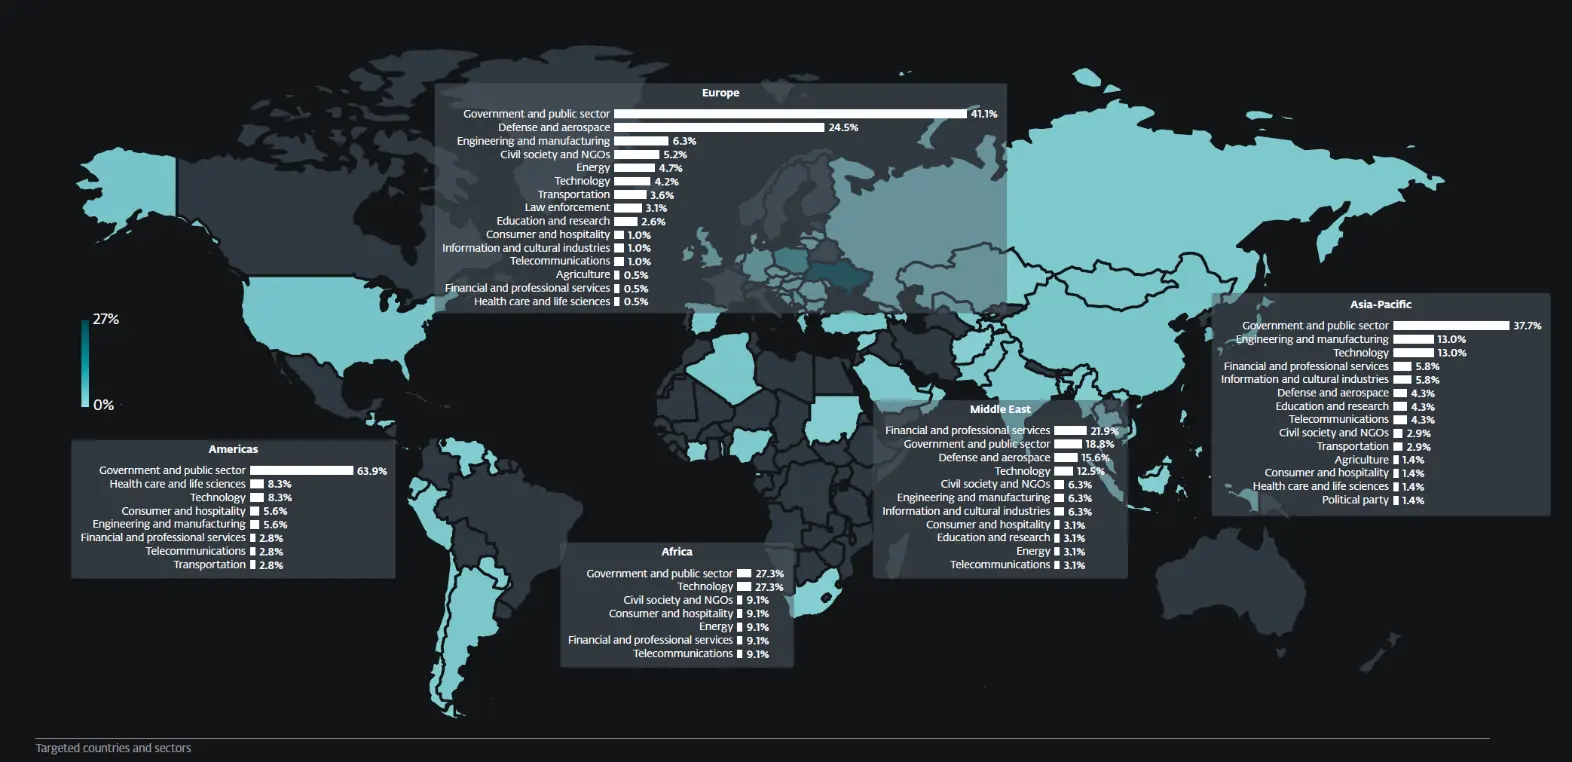
Στατιστικά στοιχεία ανά τομέα.
0 σχόλια
iGuRu.gr