Ψεύτικα email με απομαγνητοφώνηση φωνητικών μηνυμάτων

Οι αυτοματοποιημένες απομαγνητοφωνήσεις φωνητικών μηνυμάτων έχουν γίνει μέρος της καθημερινής εταιρικής επικοινωνίας. Φτάνουν με οικείες γραμμές θέματος, μορφοποίηση που παράγεται από το σύστημα και ελάχιστες πρόσθετες πληροφορίες. Αυτά ακριβώς τα χαρακτηριστικά τις κάνουν εύκολο να θεωρηθούν αξιόπιστες και να περάσουν απαρατήρητες. Οι επιτιθέμενοι αξιοποιούν πλέον αυτή την εξοικείωση, μετατρέποντας τις συνηθισμένες ειδοποιήσεις απομαγνητοφώνησης κλήσεων σε όχημα phishing για την υποκλοπή διαπιστευτηρίων.

Οι ερευνητές της Check Point εντόπισαν μια εκτεταμένη εκστρατεία phishing που εκμεταλλεύεται αυτή την αλλαγή στις συνήθειες των επιχειρήσεων. Τα email μιμούνται αυτοματοποιημένες ειδοποιήσεις απομαγνητοφώνησης φωνητικών μηνυμάτων και περιέχουν κακόβουλα συνημμένα αρχεία διανυσματικών γραφικών SVG. Τα αρχεία ανακατευθύνουν τους χρήστες σε σελίδες υποκλοπής διαπιστευτηρίων, μετατρέποντας μια οικεία διαδικασία συνεργασίας σε πιθανή δίοδο για την παραβίαση λογαριασμών.

Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.

Εκστρατεία phishing σχεδιασμένη να φαίνεται συνηθισμένη

Από τις 17 έως τις 31 Αυγούστου, η Check Point εντόπισε περισσότερα από 58.000 email που συνδέονταν με την εκστρατεία. Η επιχείρηση στόχευσε πάνω από 7.800 οργανισμούς, χρησιμοποιώντας περισσότερες από 38.400 πλαστογραφημένες διευθύνσεις αποστολέων σε περισσότερα από 9.300 παραποιημένα domains.

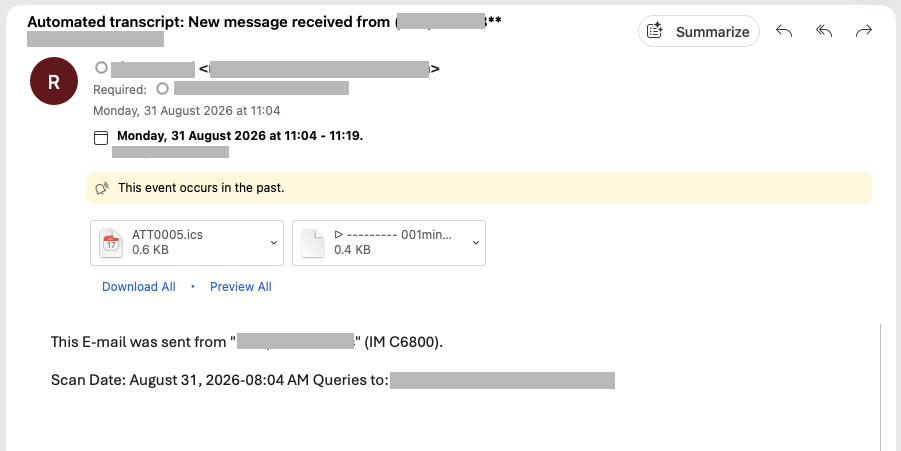
Οι γραμμές θέματος ακολουθούν μια απλή φόρμουλα. Καθεμία αρχίζει με τη φράση «Automated transcript» και συνεχίζει με έναν μερικώς καλυμμένο αριθμό τηλεφώνου και έναν τυχαίο κωδικό παρακολούθησης. Το μήνυμα είναι σκόπιμα διακριτικό και μοιάζει με ειδοποίηση που δημιουργήθηκε από ένα αξιόπιστο εταιρικό σύστημα.email phishing campaig

Η αλυσίδα της επίθεσης

Η εκστρατεία βασίζεται σε μεγάλο βαθμό σε ενδείξεις που εμπνέουν εμπιστοσύνη και είναι δύσκολο να αξιολογηθούν γρήγορα από τους χρήστες. Κάθε email εμφανίζει ως αποστολέα το domain του ίδιου του παραλήπτη, ώστε το μήνυμα να μοιάζει με εσωτερική ειδοποίηση συστήματος πριν ακόμη ανοιχτεί το συνημμένο.

Το συνημμένο έχει σχεδιαστεί ώστε να παραπέμπει σε αρχείο καταγραφής κλήσης, με ονόματα όπως «▷ ——— 001min 09sec_….svg». Στην πραγματικότητα, πρόκειται για αρχείο SVG που περιέχει ενσωματωμένο script. Όταν ανοίξει, το script ανακατευθύνει τον χρήστη σε σελίδα phishing. Επειδή η διεύθυνση email του χρήστη είναι ήδη κωδικοποιημένη στο URL, η ψεύτικη φόρμα σύνδεσης μπορεί να τη συμπληρώσει αυτόματα, κάνοντας τη διαδικασία υποκλοπής διαπιστευτηρίων πιο εξατομικευμένη και πειστική.

Βασικά χαρακτηριστικά

  • Οι διευθύνσεις αποστολέων πλαστογραφούνται ώστε να ταιριάζουν με το domain του παραλήπτη και το μήνυμα να φαίνεται εσωτερικό.
  • Οι γραμμές θέματος μιμούνται ειδοποιήσεις που παράγουν πραγματικά συστήματα φωνητικών μηνυμάτων και απομαγνητοφώνησης κλήσεων.
  • Το κακόβουλο φορτίο παραδίδεται ως αρχείο SVG και όχι ως παραδοσιακό εκτελέσιμο αρχείο ή έγγραφο με ενεργοποιημένες μακροεντολές.
  • Η ανακατεύθυνση εκτελείται στη συσκευή του χρήστη, χωρίς να υπάρχει ορατός σύνδεσμος που θα μπορούσε να ελεγχθεί πριν από το άνοιγμα του συνημμένου.
  • Η σελίδα προορισμού έχει ήδη συμπληρωμένη τη διεύθυνση email του θύματος, μειώνοντας τα βήματα που απαιτούνται και κάνοντας την ψεύτικη φόρμα σύνδεσης πιο πειστική.

Πώς το Check Point Email Security ανακόπτει την επίθεση

Η εκστρατεία αναδεικνύει τα όρια των μηχανισμών άμυνας που βασίζονται κυρίως στη βαθμολογία φήμης, σε ήδη γνωστούς κακόβουλους συνδέσμους ή σε προφανώς επικίνδυνους τύπους συνημμένων. Ο αποστολέας είναι πλαστογραφημένος, το δόλωμα μοιάζει οικείο, το κακόβουλο φορτίο βρίσκεται σε αρχείο SVG αντί για ένα παραδοσιακό εκτελέσιμο αρχείο και ο χρήστης οδηγείται στον κακόβουλο προορισμό μόνο αφού ανοίξει το αρχείο.

Το Check Point Email Security έχει σχεδιαστεί ώστε να ανακόπτει αυτές τις απειλές πριν φτάσουν στα εισερχόμενα. Με την υποστήριξη του ThreatCloud AI και περισσότερων από 60 μηχανών AI, αναλύει τη συμπεριφορά του αποστολέα, το πλαίσιο του μηνύματος, τα χαρακτηριστικά του συνημμένου, τη φύση και τον προορισμό των URL και τις ενδείξεις phishing σε όλη την αλυσίδα της επίθεσης. Αυτή η πολυεπίπεδη ανάλυση είναι κρίσιμη όταν οι επιτιθέμενοι χρησιμοποιούν μεταβαλλόμενη υποδομή, ανακατευθύνσεις που εκτελούνται στη συσκευή του χρήστη και τύπους αρχείων που φαίνονται ακίνδυνοι στα συμβατικά φίλτρα.

Σε εκστρατείες αυτού του τύπου, το Check Point Email Security αξιολογεί το πλαστογραφημένο domain του αποστολέα, το πρόσχημα της αυτοματοποιημένης απομαγνητοφώνησης, το ύποπτο συνημμένο SVG, τη συμπεριφορά της ενσωματωμένης ανακατεύθυνσης και τη σελίδα υποκλοπής διαπιστευτηρίων. Συσχετίζοντας αυτές τις ενδείξεις, μπορεί να αποτρέψει την παράδοση του μηνύματος, να θέσει σε καραντίνα κακόβουλα συνημμένα και να αποκλείσει την πρόσβαση σε ιστοσελίδες phishing, εάν η επίθεση συνεχιστεί μέσω του προγράμματος περιήγησης.

Ο ευρύτερος κίνδυνος της αυτοματοποιημένης εμπιστοσύνης

Η συγκεκριμένη εκστρατεία δείχνει πόσο γρήγορα προσαρμόζονται οι επιτιθέμενοι στις εταιρικές ροές εργασίας καθώς η αυτοματοποίηση επεκτείνεται. Τα AI agents αναλαμβάνουν όλο και συχνότερα να ταξινομούν εισερχόμενα email, να συνοψίζουν μηνύματα, να επεξεργάζονται συνημμένα και να εκκινούν επόμενες ενέργειες για λογαριασμό των χρηστών. Καθώς διευρύνεται αυτή η ευθύνη, οι ίδιες τεχνικές κοινωνικής μηχανικής που επηρεάζουν τους εργαζομένους μπορούν να δημιουργήσουν κινδύνους και στις αυτοματοποιημένες ροές εργασίας, εάν δεν εφαρμόζονται οι κατάλληλοι έλεγχοι.

Για παράδειγμα, ένα AI agent ή μια αυτοματοποιημένη ροή εργασίας που έχει άδεια να ανοίγει συνημμένα ή να ακολουθεί συνδέσμους μπορεί να επεξεργαστεί ένα αρχείο με την ονομασία «call recording» χωρίς την κρίση που θα αναμενόταν από έναν χρήστη με επίγνωση των κινδύνων ασφαλείας. Το σενάριο αυτό υπογραμμίζει την ανάγκη για εταιρικούς ελέγχους, περιορισμούς πρόσβασης και παρακολούθηση των αυτοματοποιημένων συστημάτων που χειρίζονται εισερχόμενο περιεχόμενο.

Πώς μπορούν οι οργανισμοί να περιορίσουν τον κίνδυνο

  • Αντιμετωπίστε τις «αυτοματοποιημένες» ειδοποιήσεις ως λόγο επαλήθευσης και όχι ως λόγο χαλάρωσης των ελέγχων, ιδιαίτερα όταν ο αποστολέας φαίνεται να χρησιμοποιεί το δικό σας domain.
  • Πριν επιτρέψετε σε ένα AI agent να ανοίγει συνημμένα, να ακολουθεί συνδέσμους ή να ενεργεί βάσει εισερχόμενου περιεχομένου, καθορίστε σε ποιους τύπους αρχείων και σε ποια domains μπορεί να έχει πρόσβαση χωρίς ανθρώπινη επιβεβαίωση.
  • Ελέγχετε τα συνημμένα SVG ως ενεργό περιεχόμενο και όχι απλώς ως εικόνες.
  • Καταγράφετε και ελέγχετε τις ενέργειες των AI agents όπως θα παρακολουθούσατε τη δραστηριότητα χρηστών με προνομιακή πρόσβαση, ώστε να εντοπίζεται έγκαιρα πιθανή κακόβουλη χρήση ή παραβίαση.
  • Ενθαρρύνετε τους χρήστες να αναφέρουν ύποπτα αυτοματοποιημένα email, ώστε οι ομάδες ασφαλείας να μπορούν να εντοπίζουν τη σχετική υποδομή και να αποκλείουν επόμενες απόπειρες.


google preferences

Leave a Comment

Η ηλ. διεύθυνση σας δεν δημοσιεύεται. Τα υποχρεωτικά πεδία σημειώνονται με *

Το μήνυμα σας δεν θα δημοσιευτεί εάν:
1. Περιέχει υβριστικά, συκοφαντικά, ρατσιστικά, προσβλητικά ή ανάρμοστα σχόλια.
2. Προκαλεί βλάβη σε ανηλίκους.
3. Παρενοχλεί την ιδιωτική ζωή και τα ατομικά και κοινωνικά δικαιώματα άλλων χρηστών.
4. Διαφημίζει προϊόντα ή υπηρεσίες ή διαδικτυακούς τόπους .
5. Περιέχει προσωπικές πληροφορίες (διεύθυνση, τηλέφωνο κλπ).