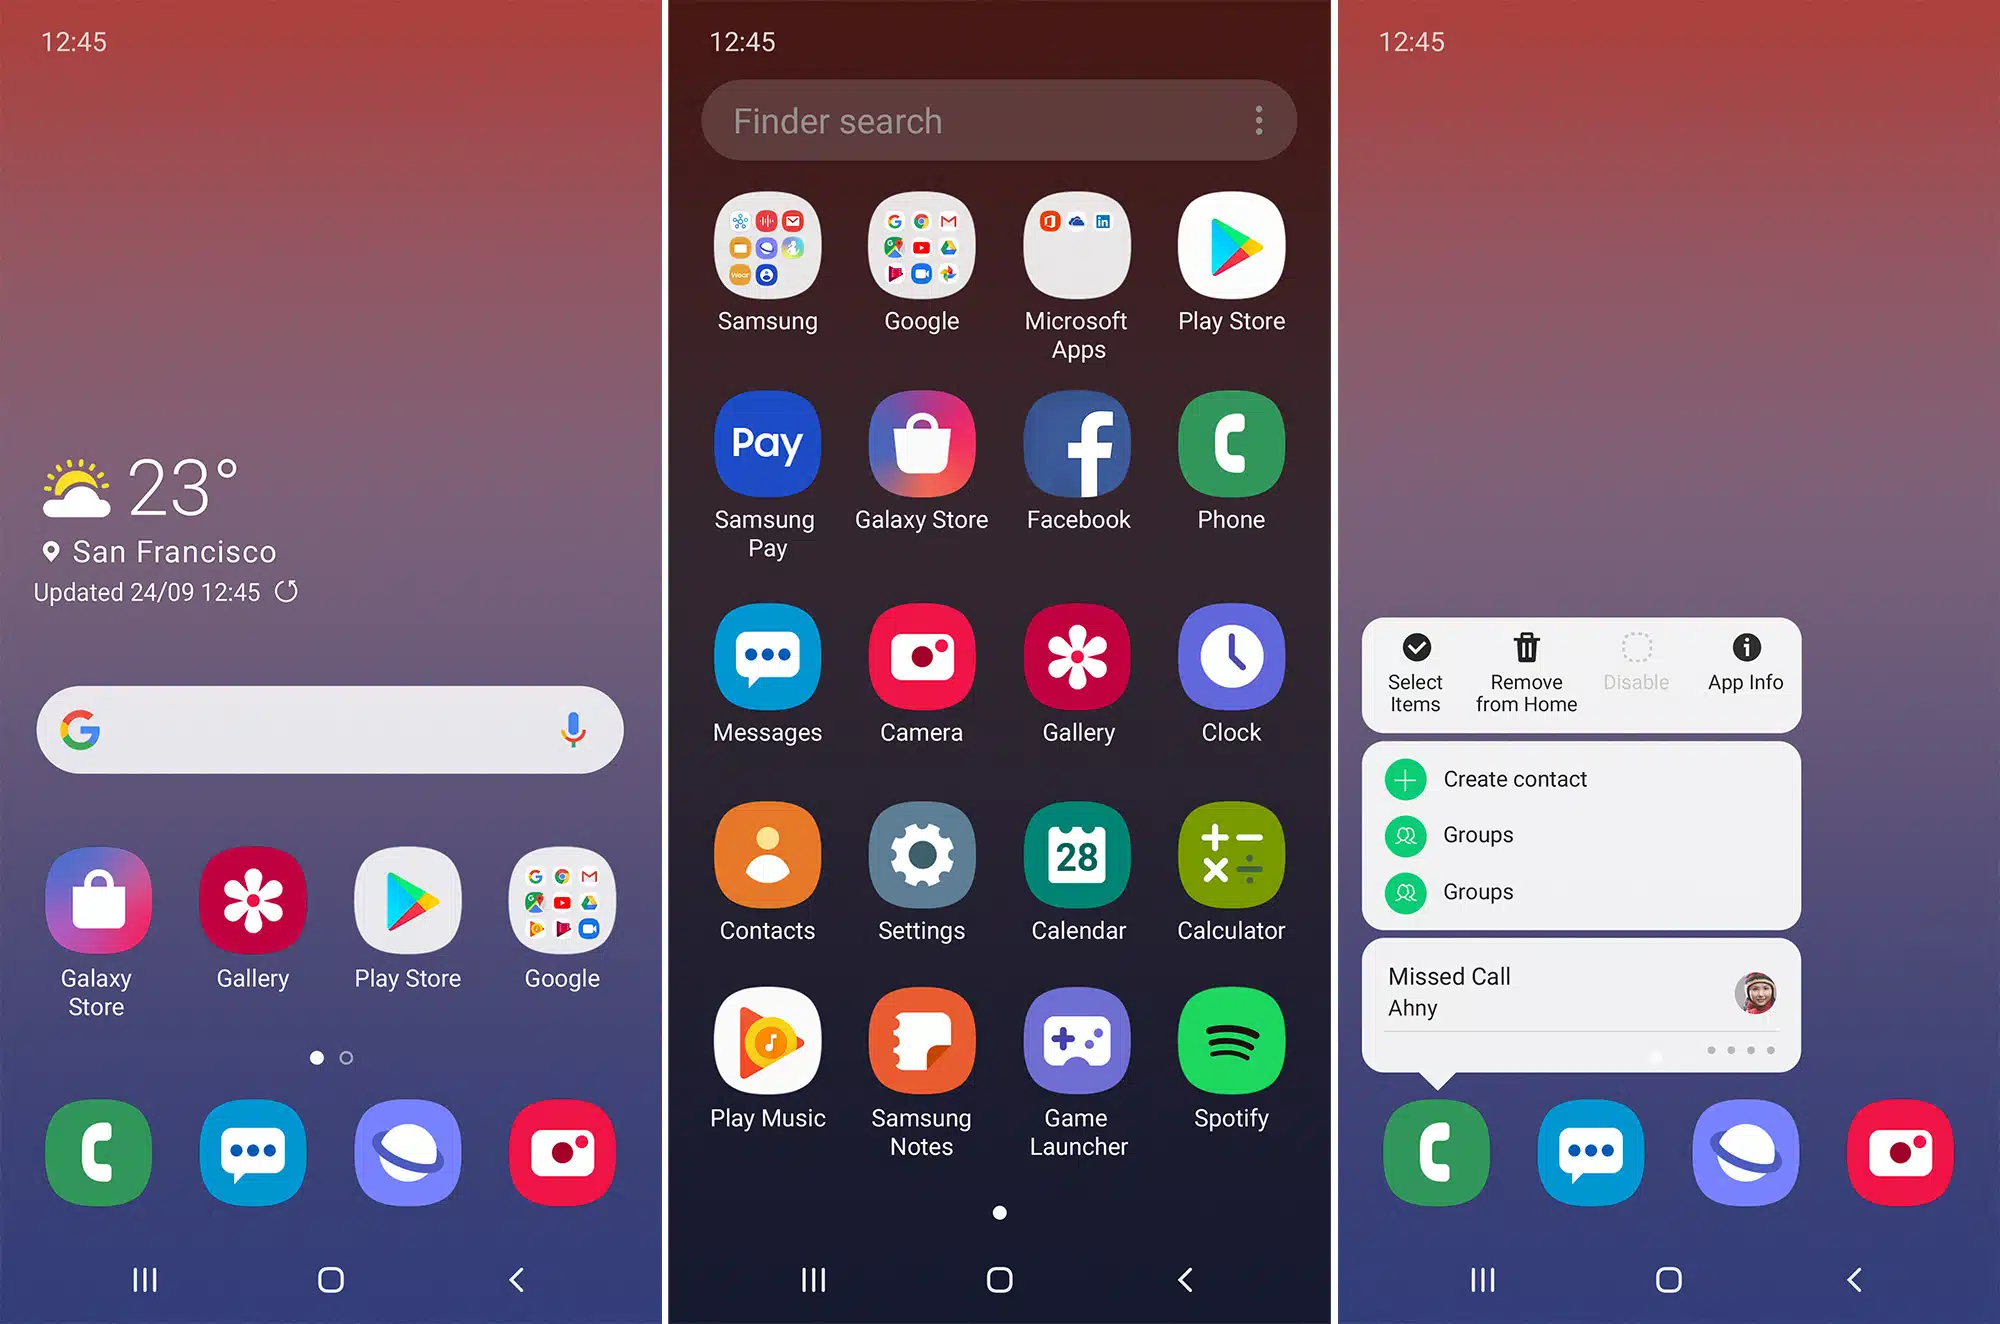
Κίνδυνος στις Android συσκευές της Samsung. Ανακαλύφθηκαν πολλά σημαντικά κενά ασφαλείας στις προεγκατεστημένες εφαρμογές της Samsung. Τα κενά αυτά θα μπορούσαν να δώσουν πρόσβαση σε κακόβουλους χρήστες να αποκτήσουν προσωπικά δεδομένα χωρίς τη γνώση των ιδιοκτητών αλλά και να πάρουν τον πλήρη έλεγχο των συσκευών.
Ο Sergey Toshin, ιδρυτής της εταιρείας ασφαλείας Oversecured, ανέφερε την Πέμπτη:
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
“Ο αντίκτυπος αυτών των σφαλμάτων θα μπορούσε να επιτρέψει σε ένα εισβολέα να έχει πρόσβαση για να επεξεργαστεί επαφές, κλήσεις, SMS/MMS του θύματος, να εγκαταστήσει αυθαίρετες εφαρμογές με δικαιώματα διαχειριστή συσκευής ή και να γράψει αυθαίρετο κώδικα για λογαριασμό ενός χρήστη συστήματος κάτι που θα μπορούσε να αλλάξει τις ρυθμίσεις της συσκευής”.
Οι ερευνητές ασφαλείας προειδοποιούν ότι τα παραπάνω κενά θα μπορούσαν να χρησιμοποιηθούν για την εγκατάσταση αυθαίρετων εφαρμογών τρίτων, την παραχώρηση δικαιωμάτων διαχειριστή συσκευής για την απεγκατάσταση άλλων εγκατεστημένων εφαρμογών ή την κλοπή ευαίσθητων αρχείων, την ανάγνωση ή εγγραφή αυθαίρετων αρχείων σαν χρήστης συστήματος ακόμη και την εκτέλεση προνομιακών δραστηριοτήτων.
Η Oversecured παρουσίασε ένα PoC που αποδεικνύει ότι είναι δυνατό να εκμεταλλευτούμε το PhotoTable intent redirection και το Insecure Folder Intent Redirection για να παραβιάσεις που αλλάζουν τα δικαιώματα των εφαρμογών, ούτως ώστε να έχουν πρόσβαση σε κάρτες SD και να διαβάζουν τις επαφές που είναι αποθηκευμένες στο τηλέφωνο.
Ομοίως, χρησιμοποιώντας τα κενά ασφαλείας CVE-2021-25397 και CVE-2021-25392, ένας εισβολέας μπορεί να ξαναγράψει το αρχείο μηνυμάτων SMS/MMS με κακόβουλο περιεχόμενο και να κλέψει δεδομένα από τις ειδοποιήσεις του χρήστη.
Η Samsung προτείνει να εγκαταστήσετε άμεσα τις τελευταίες αναβαθμίσεις του firmware.



0 σχόλια
iGuRu.gr