

Καθώς πλησιάζουν η Black Friday και η Cyber Monday, οι καταναλωτές αναζητούν τις μεγαλύτερες προσφορές της χρονιάς και οι επιχειρήσεις προετοιμάζονται για αυξημένη ζήτηση. Την ίδια στιγμή, οι κυβερνοεγκληματίες αξιοποιούν την περίοδο των εκπτώσεων για την εξαπάτηση καταναλωτών και τη στοχοποίηση επιχειρήσεων.
Σύμφωνα με νέα έρευνα της Check Point Research (CPR), οι κυβερνοεπιθέσεις στον κλάδο Καταναλωτικών Αγαθών και Υπηρεσιών, στον οποίο περιλαμβάνεται το λιανεμπόριο, αυξήθηκαν κατά 28% κατά το δίμηνο Σεπτεμβρίου και Οκτωβρίου 2026 σε σύγκριση με το πρώτο οκτάμηνο του έτους. Η αύξηση ξεπερνά το 22% που καταγράφηκε συνολικά στους κλάδους της παγκόσμιας οικονομίας.
Στις 2.458 οι εβδομαδιαίες επιθέσεις κατά του λιανεμπορίου
Τον Σεπτέμβριο και τον Οκτώβριο, οι οργανισμοί του κλάδου αντιμετώπισαν κατά μέσο όρο 2.458 κυβερνοεπιθέσεις την εβδομάδα, έναντι 1.913 την περίοδο Ιανουαρίου έως Αυγούστου. Η αυξημένη επισκεψιμότητα στα ηλεκτρονικά καταστήματα και ο μεγαλύτερος αριθμός συναλλαγών δημιουργούν πρόσθετες ευκαιρίες για επιθέσεις και επιχειρησιακές διαταραχές.
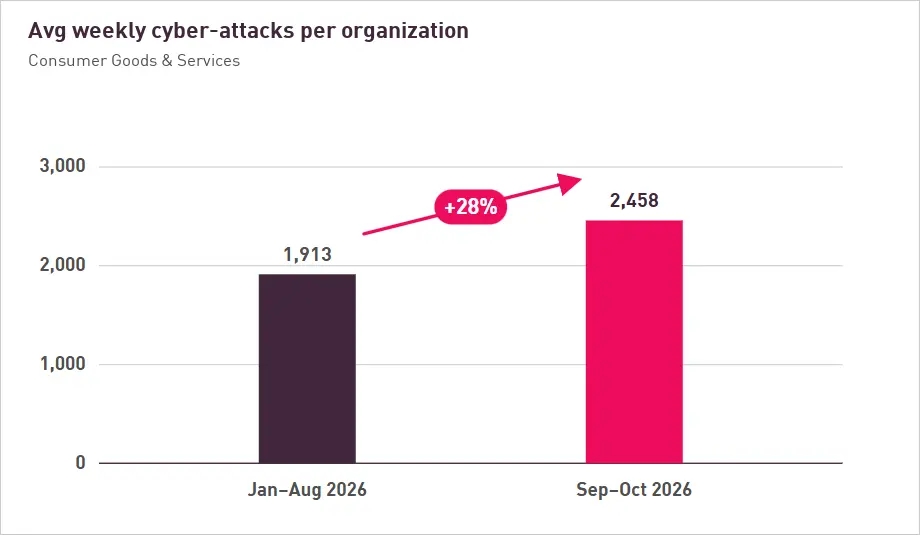
Μέσος εβδομαδιαίος αριθμός κυβερνοεπιθέσεων ανά οργανισμό στον κλάδο Καταναλωτικών Αγαθών και Υπηρεσιών.
Περισσότερα από 4.000 νέα domains ενόψει Black Friday
Από τον Οκτώβριο έως τις 8 Νοεμβρίου 2026, οι ερευνητές εντόπισαν περισσότερα από 4.000 νέα domains που περιείχαν όρους όπως Black Friday, Cyber Monday και Singles’ Day, ονόματα γνωστών εμπορικών επιχειρήσεων όπως Amazon, AliExpress, Alibaba, Walmart και Best Buy, καθώς και επωνυμίες εταιρειών ταχυμεταφορών όπως DHL, FedEx, USPS και Royal Mail.
Σχεδόν ένα στα πέντε είχε ήδη χαρακτηριστεί ως επικίνδυνο από την πλατφόρμα Check Point ThreatCloud AI. Τον Νοέμβριο του 2025 οι καταχωρίσεις νέων domains με τη λέξη «sale» είχαν φτάσει σχεδόν τις 20.000, περίπου 32% πάνω από τον συνήθη μηνιαίο όγκο, με κορύφωση την τελευταία εβδομάδα του μήνα.
Περισσότερα για την πλατφόρμα ThreatCloud AI: https://www.checkpoint.com/ai/threatcloud/
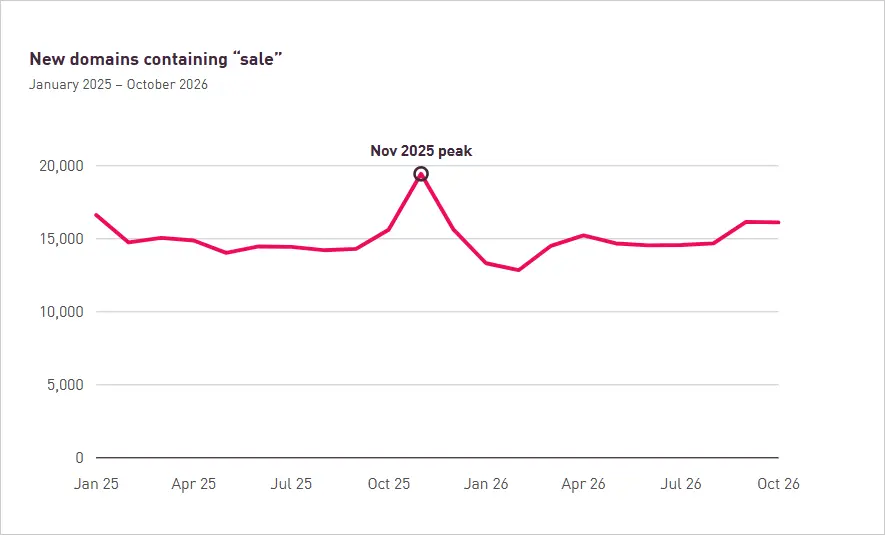
Εξέλιξη των νέων domains που περιέχουν τον όρο «sale».
Ενδεικτικά ύποπτα domains που εντοπίστηκαν ήταν τα oneractiveblackfriday[.]com, dhlhelp[.]com, amazonshopping1[.]com, singlesday–online[.]com και silverseablackfridayvoyage[.]com. Ορισμένα ήταν ανενεργά κατά την ανάλυση, αλλά θα μπορούσαν να ενεργοποιηθούν αργότερα στο πλαίσιο εκστρατειών phishing.
Στο στόχαστρο και οι εταιρείες ταχυμεταφορών
Η Check Point Research εντόπισε 647 νέα domains με την ονομασία FedEx και δύο έως τέσσερα επιπλέον γράμματα, από τον Σεπτέμβριο έως τις 8 Νοεμβρίου: 139 τον Σεπτέμβριο, 439 τον Οκτώβριο και 69 τις πρώτες οκτώ ημέρες του Νοεμβρίου. Ένα από αυτά, το fedexpres[.]com, εμφάνιζε πλαστή σελίδα παρακολούθησης αποστολής. Η συγκεκριμένη μορφή ονοματοδοσίας δεν αποδεικνύει ότι όλα τα domains είναι κακόβουλα.
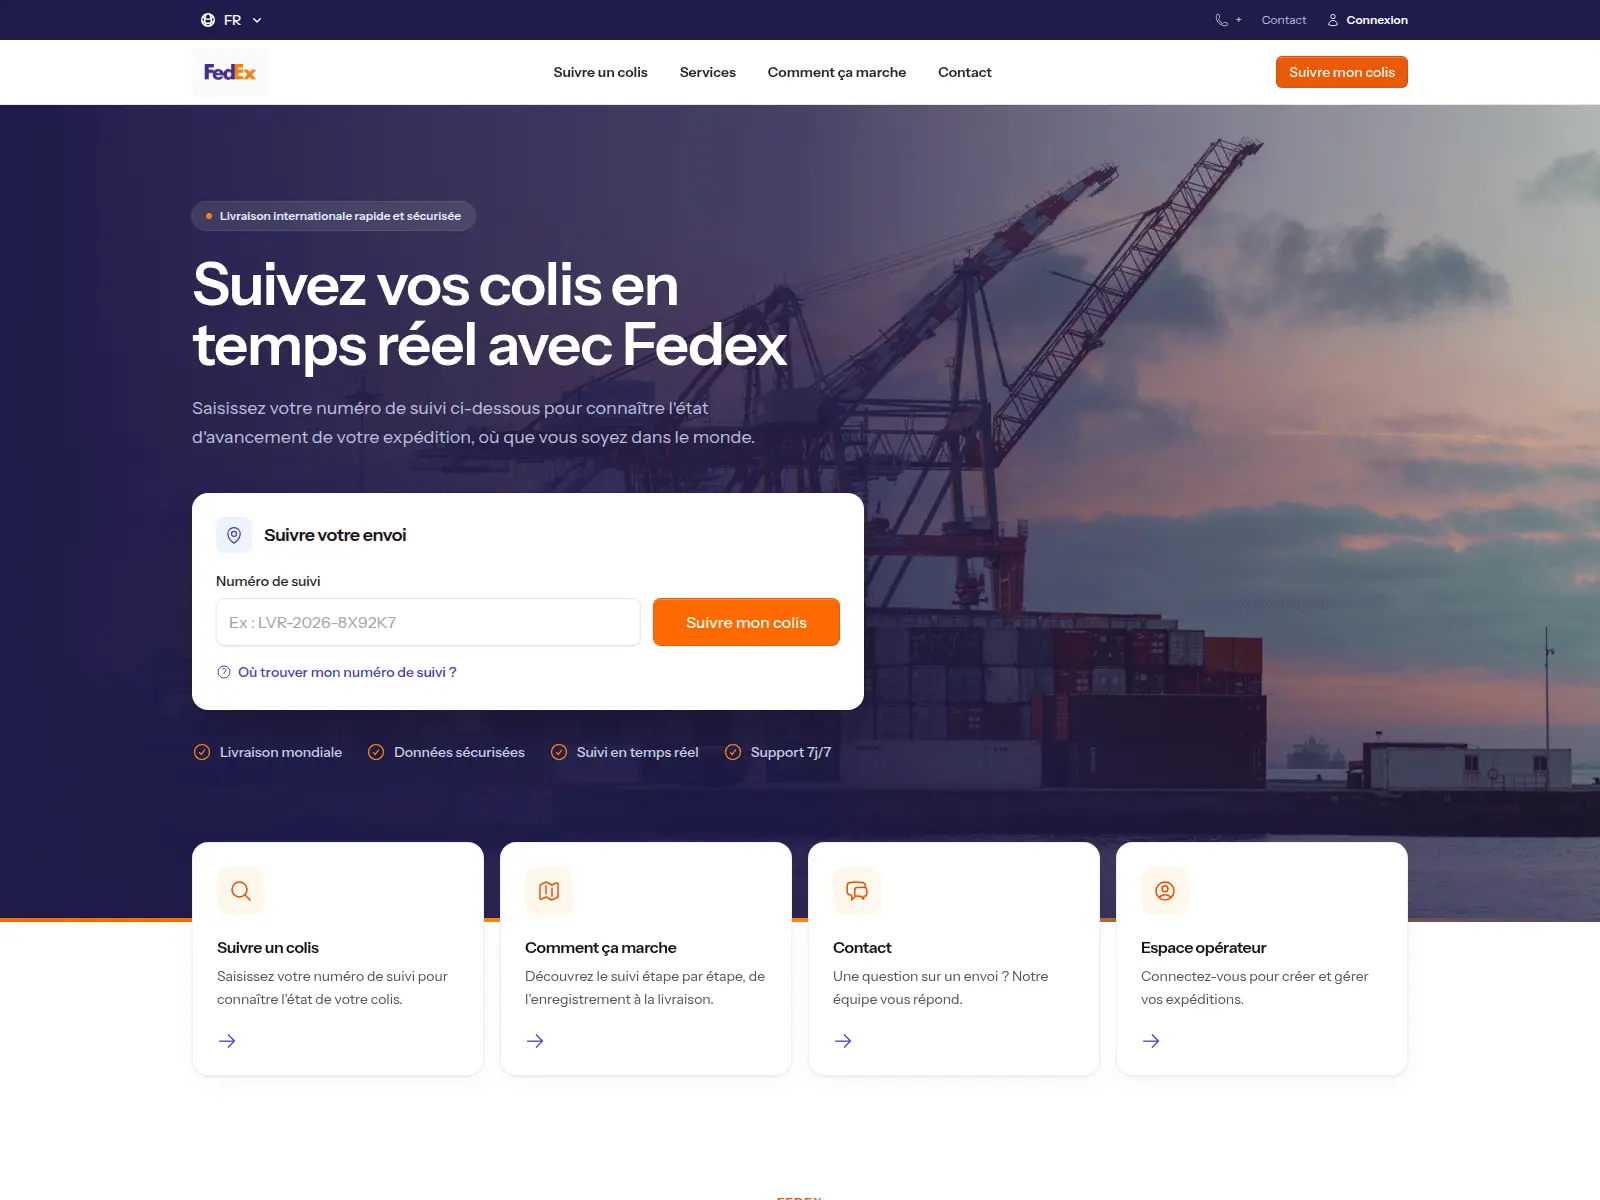
Παράδειγμα πλαστής ιστοσελίδας παρακολούθησης αποστολής που μιμείται τη FedEx.
Πλαστά ηλεκτρονικά καταστήματα μιμούνται γνωστά εμπορικά σήματα
Οι ερευνητές εντόπισαν παραπλανητικές προσφορές, κληρώσεις και καταστήματα που μιμούνται Amazon, Walmart, Best Buy, AliExpress και Oakley. Σε μία περίπτωση, η πλαστή βραζιλιάνικη καμπάνια «Black dos Sonhos» εμφανιζόταν ως προσφορά της Amazon και ζητούσε προσωπικά στοιχεία μέσω φόρμας συμμετοχής σε υποτιθέμενη κλήρωση.
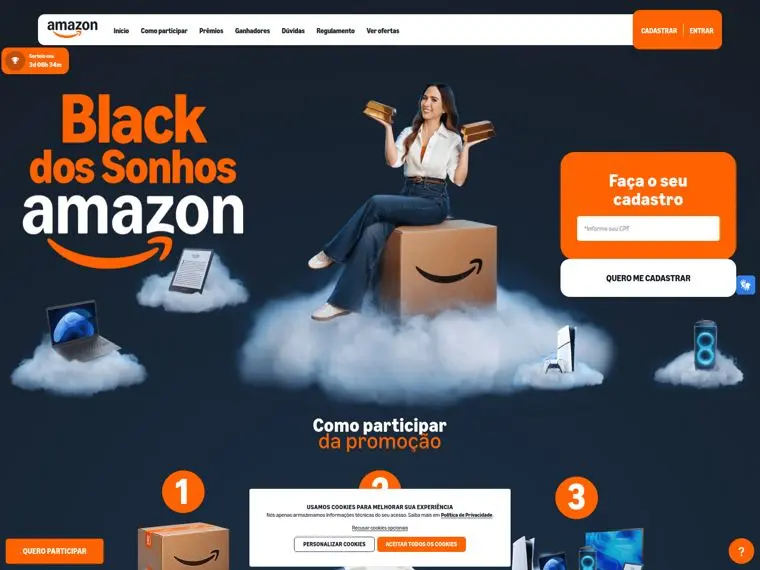
Παραπλανητική καμπάνια Black Friday που μιμείται την Amazon.
iPad με 49,99 δολάρια: Η ανατομία μιας πειστικής απάτης
Η ιστοσελίδα walmartrollbackdeals[.]com, που καταχωρίστηκε τον Οκτώβριο του 2026, μιμούνταν τις προσφορές της Walmart και υποσχόταν εκπτώσεις έως 80%, περιλαμβάνοντας iPad στην τιμή των 49,99 δολαρίων. Το πλαστό κατάστημα χρησιμοποιούσε οικεία γραφικά, προωθητικές ενότητες και μηνύματα περιορισμένου αποθέματος, με στόχο να δημιουργήσει εμπιστοσύνη και αίσθημα επείγοντος.
Η επίσημη σελίδα προσφορών Walmart Rollbacks: https://www.walmart.com/shop/savings/rollbacks
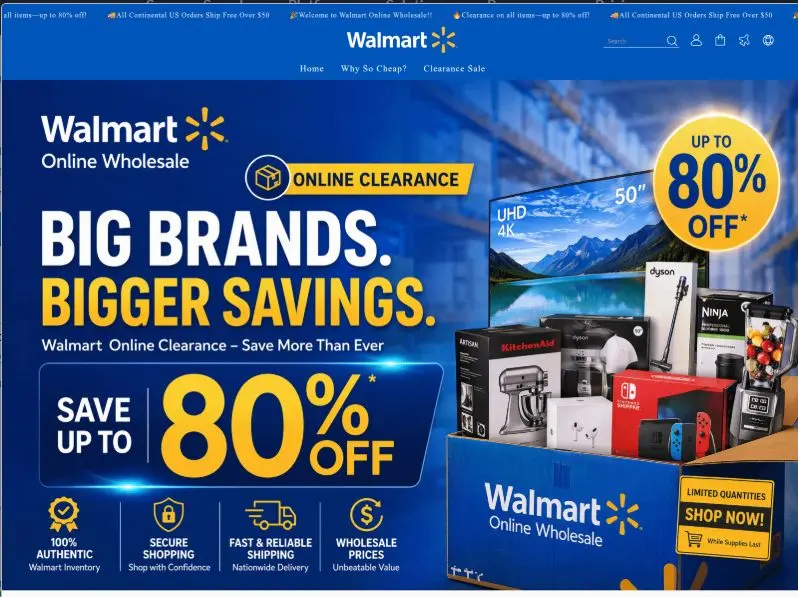
Αρχική σελίδα του πλαστού ηλεκτρονικού καταστήματος με εκπτώσεις έως 80%.
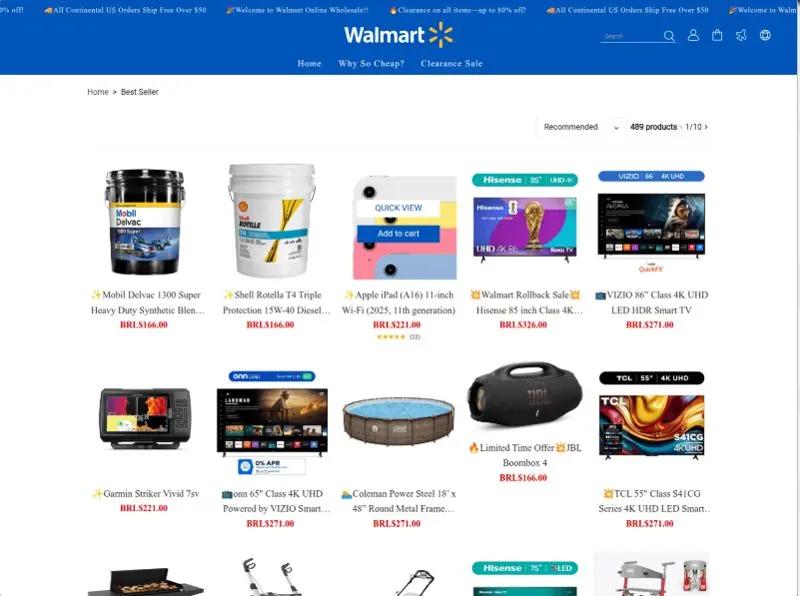
Παρουσίαση προϊόντων σε ιδιαίτερα χαμηλές τιμές.
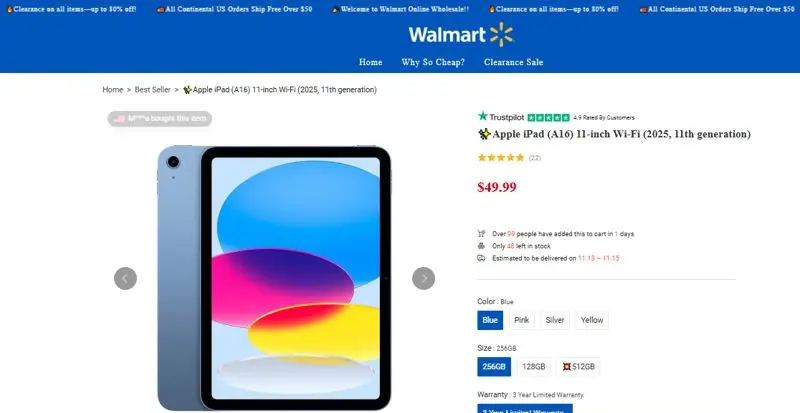
Παραπλανητική προσφορά iPad με ισχυρισμό περιορισμένου αποθέματος.
Στο στάδιο της ολοκλήρωσης της αγοράς, ο επισκέπτης καλούνταν να καταχωρίσει ονοματεπώνυμο, email, διεύθυνση παράδοσης και αριθμό τηλεφώνου. Οι πληροφορίες αυτές μπορούν να αξιοποιηθούν για μεταγενέστερες επιθέσεις phishing, κλοπή ταυτότητας ή μεταπώληση προσωπικών δεδομένων.
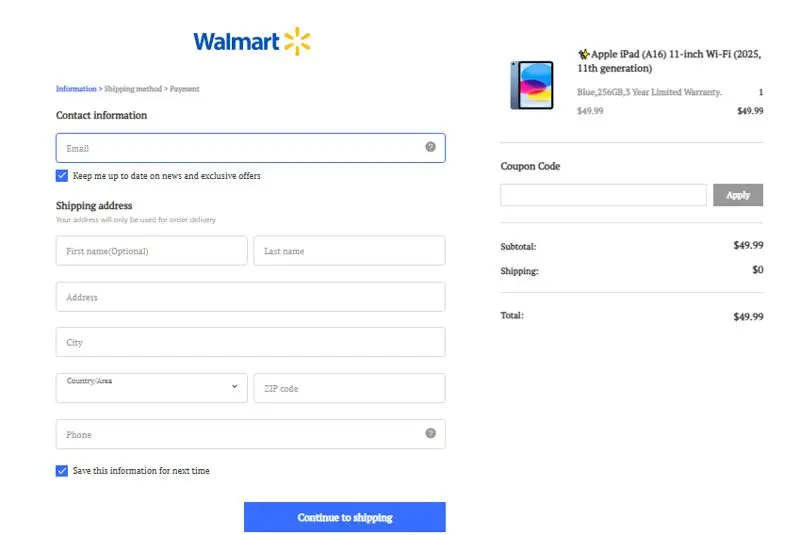
Φόρμα καταχώρισης προσωπικών στοιχείων στο πλαστό checkout.
Πλαστές σελίδες σύνδεσης επιχειρούν να υποκλέψουν λογαριασμούς
Η έρευνα εντόπισε επίσης ψεύτικες σελίδες σύνδεσης που μιμούνταν Amazon, AliExpress και Temu. Ενδεικτικά, τα amazon–refund[.]cc/signin, h5-aliexpressus[.]com και temu[.]hhllal[.]com ζητούσαν στοιχεία λογαριασμών, κωδικούς πρόσβασης ή αριθμούς τηλεφώνου, αξιοποιώντας τη γνώριμη εικόνα των εμπορικών πλατφορμών.
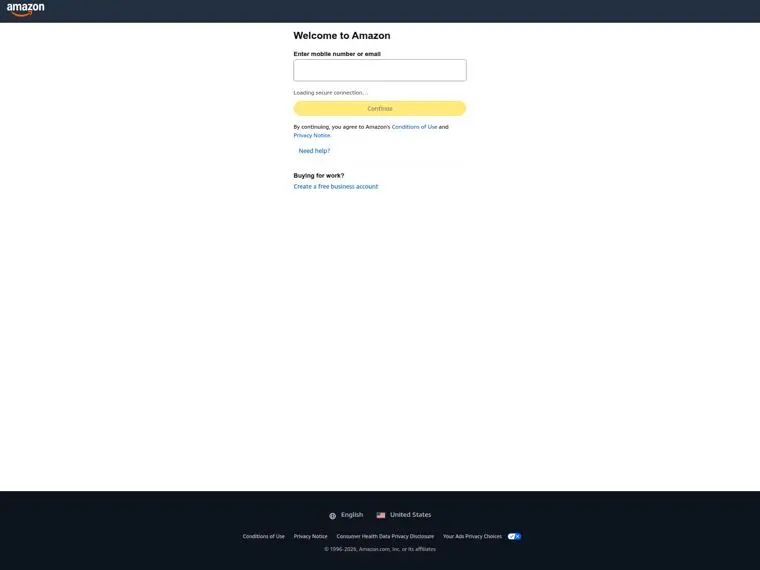
Παράδειγμα πλαστής σελίδας σύνδεσης Amazon.
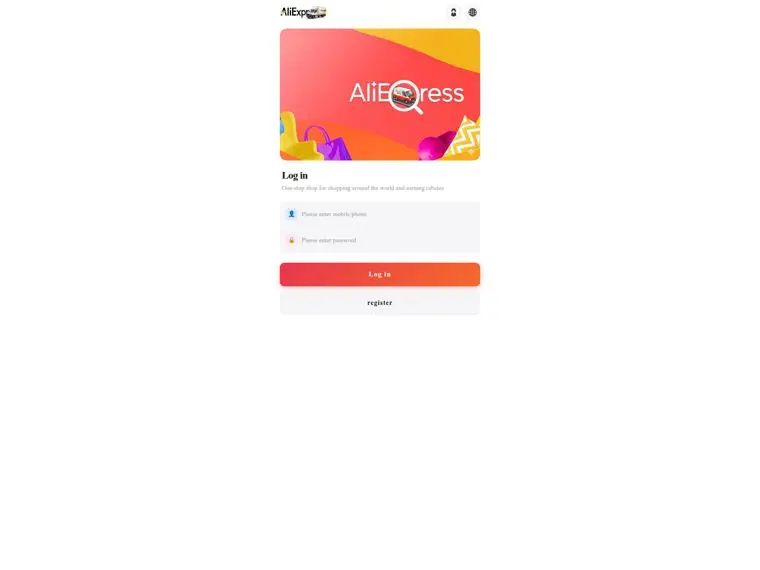
Παράδειγμα πλαστής σελίδας σύνδεσης AliExpress.
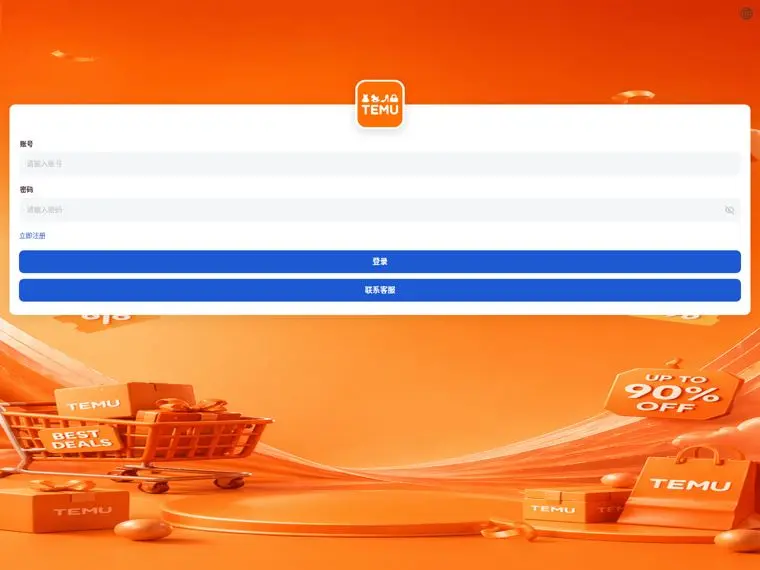
Παράδειγμα πλαστής σελίδας σύνδεσης Temu.
Απάτες παράδοσης δεμάτων και μετά τις εκπτώσεις
Οι κυβερνοεγκληματίες εκμεταλλεύονται και τις ειδοποιήσεις για παραδόσεις, δημιουργώντας ιστοσελίδες που μιμούνται DHL, USPS και FedEx. Ορισμένες ισχυρίζονται ότι η διεύθυνση παραλήπτη δεν έχει επιβεβαιωθεί, ενώ άλλες ζητούν στοιχεία κάρτας και κωδικό CVV για υποτιθέμενα τέλη παράδοσης. Με αυτόν τον τρόπο η απάτη επεκτείνεται από την αναζήτηση προσφορών έως την παραλαβή της παραγγελίας.
Πώς μπορούν να προστατευτούν καταναλωτές και επιχειρήσεις
Οι καταναλωτές καλούνται να πραγματοποιούν αγορές από επίσημες ιστοσελίδες και εφαρμογές, να αποφεύγουν συνδέσμους σε απρόσκλητα μηνύματα, να αντιμετωπίζουν με επιφύλαξη υπερβολικά χαμηλές τιμές και απρόσμενες κληρώσεις, να ελέγχουν προσεκτικά τις διευθύνσεις ιστοσελίδων και να παρακολουθούν τα δέματά τους μόνο από τα επίσημα κανάλια των εταιρειών ταχυμεταφορών. Συνιστάται επίσης η χρήση μοναδικών κωδικών και πολυπαραγοντικού ελέγχου ταυτότητας.
Οι επιχειρήσεις χρειάζεται να ενισχύσουν τους μηχανισμούς κυβερνοασφάλειας ενόψει της αυξημένης εμπορικής κίνησης, να παρακολουθούν την εμφάνιση domains που μιμούνται την επωνυμία τους και να ενημερώνουν τους εργαζομένους για τις εποχικές απόπειρες phishing.
Η κυβερνοασφάλεια αναπόσπαστο μέρος της αγοραστικής εμπειρίας
Η Black Friday αποτελεί περίοδο αυξημένης δραστηριότητας τόσο για το ηλεκτρονικό εμπόριο όσο και για το κυβερνοέγκλημα. Η πρόληψη, η ενημέρωση των καταναλωτών και η αποτελεσματική προστασία των επιχειρησιακών συστημάτων μπορούν να περιορίσουν τον κίνδυνο και να συμβάλουν σε ασφαλέστερες συναλλαγές.
0 σχόλια
iGuRu.gr