By newsbot | Published on 16-10-2026 15:04 | Categories: news
Μια εκστρατεία “proxyjacking” χτύπησε συσκευές της D-Link σε 34 χώρες, αποφέροντας κέρδη μέσω της εκμετάλλευσης των διαδικτυακών συνδέσεων των θυμάτων, με τη χρήση ενός εμπορικού δικτύου οικιακών διακομιστών μεσολάβησης (residential proxy network).
Ο δράστης εγκατέστησε την εφαρμογή Pawns.app —μια νόμιμη εφαρμογή διαμοιρασμού εύρους ζώνης (bandwidth) που επιτρέπει στους χρήστες να κερδίζουν χρήματα μοιραζόμενοι τη σύνδεσή τους στο διαδίκτυο — σε συσκευές χωρίς τη συγκατάθεση των ιδιοκτητών τους.
Οι κάτοχοι λογαριασμών στο Pawns.app αμείβονται επειδή επιτρέπουν τη διέλευση κίνησης άλλων χρηστών μέσω του δικτύου τους, υπό την προϋπόθεση ότι αυτή προέρχεται από αξιόπιστες διευθύνσεις IP που δεν βρίσκονται σε λίστες αποκλεισμού.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
Εγκαθιστώντας την εφαρμογή σε πολλαπλά συστήματα, ο επιτιθέμενος εξασφάλισε μεγαλύτερες πληρωμές.
Η εταιρεία πληροφοριών απειλών (threat intelligence) GreyNoise εντόπισε την εκστρατεία κατά τη διερεύνηση ύποπτης δραστηριότητας σε έναν οργανισμό (το όνομα του οποίου δεν αποκαλύφθηκε) και εντόπισε τουλάχιστον 143 παραβιασμένες συσκευές παγκοσμίως.
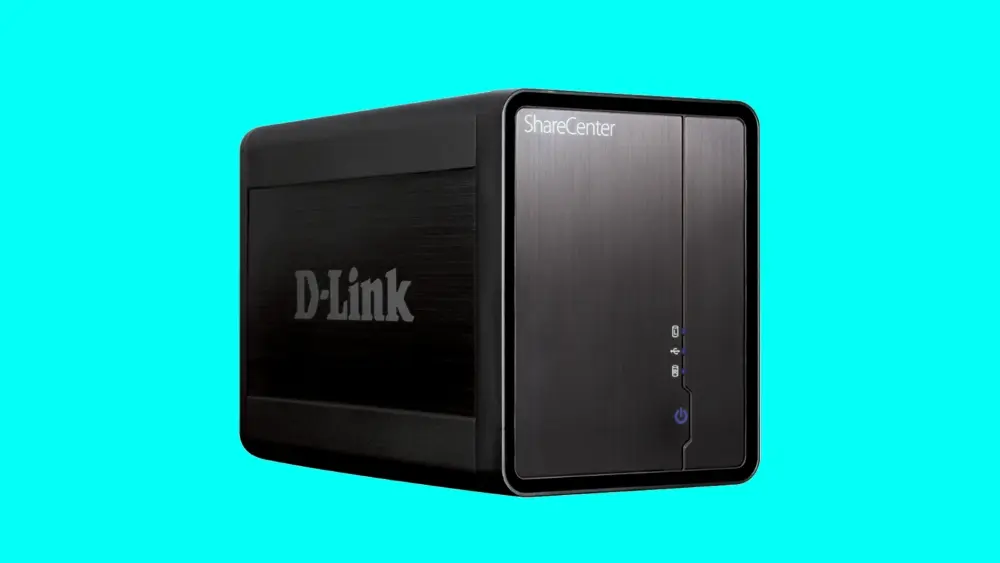
Σύμφωνα με τους ερευνητές, ο επιτιθέμενος εκμεταλλεύτηκε γνωστές ευπάθειες στις συσκευές D-Link ShareCenter NAS (CVE-2024-3272 και CVE-2024-3273), Ubiquiti UniFi Video NVR (CVE-2021-44228) και SAP NetWeaver Visual Composer (CVE-2025-31324), για να εγκαταστήσει το λογισμικό Pawns.app.
Στο στόχαστρο βρέθηκαν επίσης συσκευές DVR/NVR των εταιρειών Hikvision και Dahua, αλλά δεν έχει αναφερθεί ποιες ευπάθειες χρησιμοποιήθηκαν. Σε ορισμένες περιπτώσεις, όπως αναφέρεται στην έκθεση, οι επιτιθέμενοι διαμόρφωσαν τον έλεγχο ταυτότητας μέσω κλειδιών SSH (SSH key authentication), για να διατηρήσουν εναλλακτική πρόσβαση στα παραβιασμένα συστήματα.