- Οι εισβολείς εκμεταλλεύτηκαν μια λειτουργία του Discord που επιτρέπει την επαναχρησιμοποίηση ληγμένων ή διαγραμμένων συνδέσμων πρόσκλησης, επιτρέποντάς τους να παραβιάσουν αξιόπιστους συνδέσμους της κοινότητας και να ανακατευθύνουν τους χρήστες σε επιβλαβείς διακομιστές.
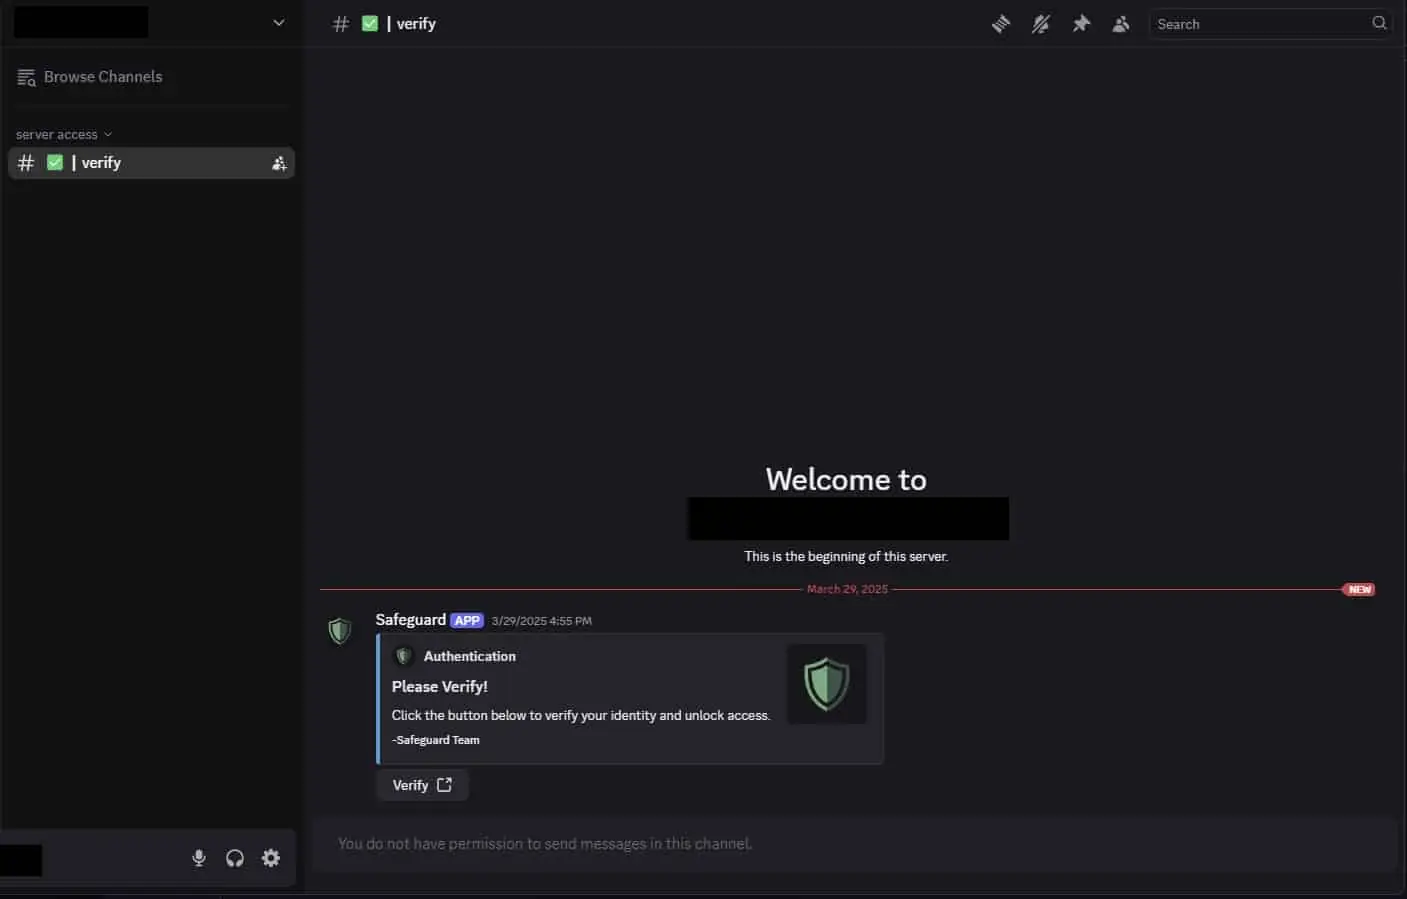
- Η επίθεση ξεγελάει τους χρήστες με ένα ψεύτικο bot επαλήθευσης και έναν ιστότοπο ηλεκτρονικού “ψαρέματος” (phishing) που μοιάζουν με νόμιμους διακομιστές Discord, οδηγώντας τα θύματα να εκτελούν εν αγνοία τους επιβλαβείς εντολές που κατεβάζουν κακόβουλο λογισμικό στον υπολογιστή τους.
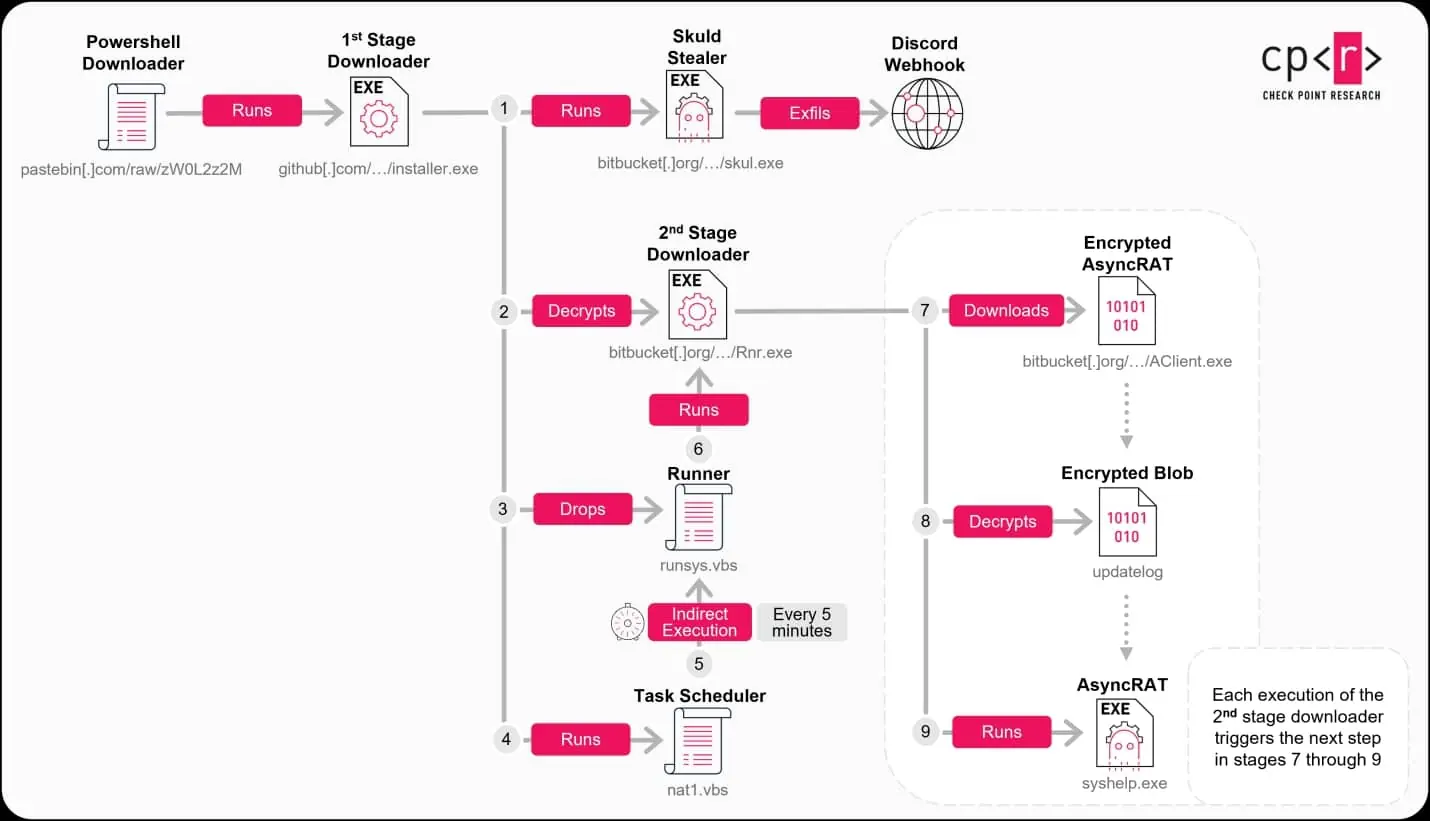
- Το κακόβουλο λογισμικό εξαπλώνεται αθόρυβα σε πολλαπλά βήματα χρησιμοποιώντας δημοφιλείς, αξιόπιστες υπηρεσίες όπως το GitHub και το Pastebin για να κρύψει τη δραστηριότητά του και να αποφύγει την ανίχνευση.
- Οι εισβολείς στοχεύουν κυρίως χρήστες κρυπτονομισμάτων και στοχεύουν να κερδίσουν χρήματα κλέβοντας διαπιστευτήρια και wallet πληροφορίες από θύματα σε όλο τον κόσμο. Παρακολουθήθηκαν πάνω από 1.300 λήψεις, με τα θύματα να εκτείνονται σε πολλές χώρες, συμπεριλαμβανομένων των ΗΠΑ, του Βιετνάμ, της Γαλλίας, της Γερμανίας, του Ηνωμένου Βασιλείου και άλλων, υπογραμμίζοντας την παγκόσμια κλίμακα και το οικονομικό κίνητρο πίσω από την εκστρατεία.

Εισαγωγή
Το Discord είναι μια ευρέως χρησιμοποιούμενη και αξιόπιστη πλατφόρμα που προτιμάται από παίκτες, κοινότητες, επιχειρήσεις και άλλους που χρειάζονται να συνδεθούν με ασφάλεια και ταχύτητα. Σε πρόσφατη έρευνα, η Check Point Research (CPR) αποκάλυψε ένα ελάττωμα στο σύστημα προσκλήσεων του Discord που επιτρέπει στους εισβολείς να καταλαμβάνουν ληγμένους ή διαγραμμένους συνδέσμους πρόσκλησης και να ανακατευθύνουν κρυφά ανυποψίαστους χρήστες σε κακόβουλους διακομιστές. Οι σύνδεσμοι πρόσκλησης που δημοσιεύτηκαν από αξιόπιστες κοινότητες πριν από μήνες σε φόρουμ, μέσα κοινωνικής δικτύωσης ή επίσημες ιστοσελίδες θα μπορούσαν πλέον να οδηγήσουν αθόρυβα τους χρήστες στα χέρια εγκληματιών του κυβερνοχώρου.
Η Check Point Research (CPR) παρατήρησε επιθέσεις στον πραγματικό κόσμο στις οποίες οι απειλητικοί παράγοντες αξιοποίησαν τους συνδέσμους που είχαν παραβιαστεί για να αναπτύξουν εξελιγμένα σχήματα ηλεκτρονικού “ψαρέματος” (phishing) και καμπάνιες κακόβουλου λογισμικού. Αυτές περιελάμβαναν μολύνσεις πολλαπλών σταδίων που διέφυγαν την ανίχνευση από εργαλεία προστασίας από ιούς και ελέγχους sandbox, μεταφέροντας τελικά κακόβουλο λογισμικό όπως το AsyncRAT και το Skuld Stealer. Ακολουθούν λεπτομερής ανάλυση της επίθεσης και πρακτικές συμβουλές για προστασία του κοινού από τέτοιες επιθέσεις.