Η Check Point Research, τοτμήμαThreat Intelligence τηςCheck Point® Software Technologies Ltd. εταιρεία κυβερνοασφάλειας, δημοσίευσε σήμερα ταGlobalThreatIntelligenceInsightsγια τον Νοέμβριο 2025. Τα στοιχεία αποκαλύπτουν ότι οι οργανισμοί παγκοσμίως αντιμετώπισαν κατά μέσο όρο2.003 κυβερνοεπιθέσεις την εβδομάδα, σημειώνονταςαύξηση 3%σε σχέση με τον Οκτώβριο καιαύξηση 4%σε ετήσια βάση. Τα ευρήματα αντικατοπτρίζουν τη συνεχιζόμενη κλιμάκωση των παγκόσμιων κυβερνοαπειλών, με βασικούς παράγοντες την εξάπλωση του ransomware και τους αναδυόμενους κινδύνους που συνδέονται με τηνGenerativeAI (GenAI).
Η Υιοθέτηση του GenAI Δημιουργεί Νέους Κινδύνους Διαρροής Δεδομένων – Η Εκπαίδευση Παραμένει ο Νο1 Στόχος
Με την ταχεία υιοθέτηση εργαλείων GenerativeAI (GenAI) από τις επιχειρήσεις, η CheckPointResearch καταγράφει σημαντική αύξηση στην έκθεση ευαίσθητων δεδομένων. Τον Νοέμβριο:
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
1 στις 35 GenAI προτροπές (prompts)που υποβλήθηκαν από εταιρικά δίκτυα θεωρήθηκευψηλού κινδύνου για διαρροή δεδομένων,
επηρεάζοντας το87% των οργανισμώνπου χρησιμοποιούν GenAI συστηματικά — γεγονός που δείχνει πόσο βαθιά ενσωματωμένη είναι πλέον η AI στις καθημερινές εργασιακές ροές.
Επιπλέον22% των προτροπώνπεριείχανδυνητικά ευαίσθητες πληροφορίες, όπως:
εσωτερικές επικοινωνίες,
δεδομένα πελατών,
ιδιόκτητο πηγαίο κώδικα,
προσωπικά αναγνωριστικά στοιχεία (PII).
Αν και μέρος της χρήσης πραγματοποιείται μέσω διαχειριζόμενων εργαλείων, οι οργανισμοί χρησιμοποιούν κατά μέσο όρο11 διαφορετικά GenAI εργαλεία τον μήνα, τα περισσότερα εκ των οποίων λειτουργούνχωρίς επίσημη εποπτεία ή δομές ασφαλείας.
Αυτή η ανεξέλεγκτη χρήση:
αυξάνει τον κίνδυνοακούσιας διαρροής δεδομένων,
διευρύνει τις πιθανότητεςκακόβουλης διείσδυσης,
ενισχύει την έκθεση σεransomware,
και τροφοδοτεί ένα νέο κύμαAI–powered κυβερνοεπιθέσεων.
Ο Κλάδος της Εκπαίδευσης Παραμένει ο Πιο Στοχοποιημένος Παγκοσμίως
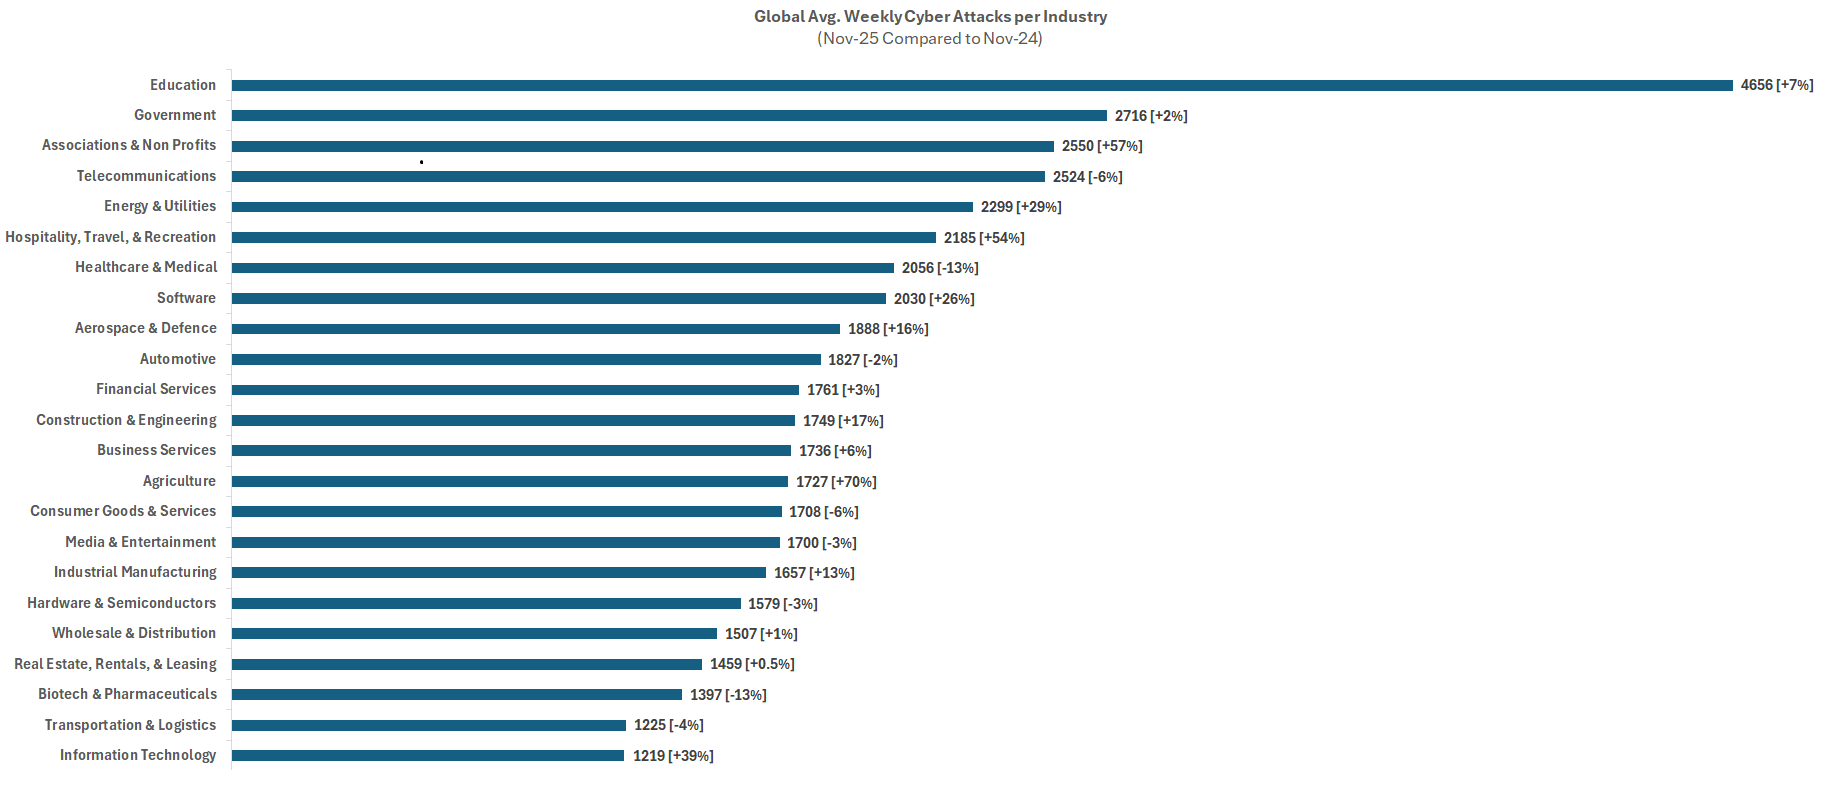
ΗΕκπαίδευσηπαραμένει ο κλάδος με το υψηλότερο επίπεδο στοχευμένων επιθέσεων διεθνώς, καταγράφοντας κατά μέσο όρο:
4.656 εβδομαδιαίες επιθέσεις ανά οργανισμό
(+7% σε ετήσια βάση).
Σύλλογοι & Μη Κερδοσκοπικοί Οργανισμοί→ 2.550 εβδομαδιαίες επιθέσεις,
σημειώνονταςεντυπωσιακή αύξηση 57%σε σχέση με το προηγούμενο έτος.
Η Λατινική Αμερική Καταγράφει τους Υψηλότερους Όγκους Επιθέσεων
Σε περιφερειακό επίπεδο, ηΛατινική Αμερικήανέφερε τους υψηλότερους όγκους κυβερνοεπιθέσεων, με κατά μέσο όρο3.048 επιθέσεις ανά οργανισμό την εβδομάδα, σημειώνονταςαύξηση 17% σε ετήσια βάση.
Η περιοχήΑσίας–Ειρηνικού (APAC)διατήρησε σταθερό τον αριθμό επιθέσεων (–0,1% YoY), ηΑφρικήκατέγραψε μείωση (–13% YoY), ενώ ηΕυρώπηεμφάνισε μικρή πτώση της τάξεως του 1%. Αντίθετα, ηΒόρεια Αμερικήσημείωσε αύξηση9% σε ετήσια βάση, εν μέρει λόγω της έντονης δραστηριότητας ransomware.
Το Τοπίο των Απειλών Ransomware: Άνοδος 22% σε Ετήσια Βάση
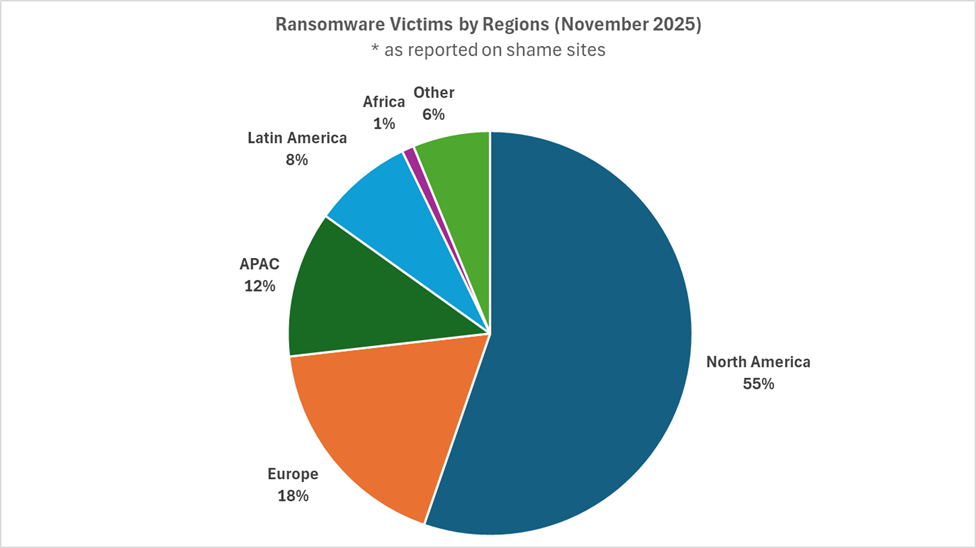
Το ransomware παραμένει μία από τις πιο καταστροφικές μορφές κυβερνοαπειλών. Τον Νοέμβριο καταγράφηκαν727 δημόσια αναφερθέντα περιστατικάπαγκοσμίως, σημειώνονταςαύξηση 22%σε σύγκριση με το προηγούμενο έτος.
Η κατανομή των περιστατικών έχει ως εξής:
Βόρεια Αμερική:55% των παγκόσμιων περιστατικών
Ευρώπη:18%
ΗΠΑ:52% του συνόλου, ακολουθούμενες από:
Ηνωμένο Βασίλειο:4%
Καναδά:3%
Κλάδοι με τη μεγαλύτερη επίδραση
Οι πιο πληγείσες βιομηχανίες ήταν:
Βιομηχανική Μεταποίηση:12%
Υπηρεσίες Επιχειρήσεων:11%
Καταναλωτικά Αγαθά & Υπηρεσίες:10%
Κυρίαρχες ransomware ομάδες τον Νοέμβριο
Οι ομάδες με την υψηλότερη δραστηριότητα ήταν:
Qilin:15%
Clop:15%
Akira:12%
Συλλογικά, ευθύνονται για σημαντικό ποσοστό των περιστατικών που δημοσιοποιήθηκαν τον μήνα.
Ελλάδα: Σημαντική Κλιμάκωση Κυβερνοεπιθέσεων με Αύξηση 48% – Κλάδοι Υψηλής Στόχευσης
Η Ελλάδα κατέγραψε τον Νοέμβριο 2025 μια από τις μεγαλύτερες αυξήσεις κυβερνοεπιθέσεων στην περιοχή EMEA, με τις επιχειρήσεις να αντιμετωπίζουν κατά μέσο όρο1.675 επιθέσεις εβδομαδιαίως, σημειώνοντας μια εντυπωσιακήάνοδο 48% σε ετήσια βάση. Η αύξηση αυτή υποδηλώνει σημαντική εντατικοποίηση της δραστηριότητας κυβερνοεγκληματιών, οι οποίοι στρέφονται ολοένα και περισσότερο σε ελληνικούς οργανισμούς αξιοποιώντας εξελιγμένες τεχνικές επίθεσης. Οι κλάδοι με τη μεγαλύτερη στοχοποίηση ήταν ηΚεντρική Κυβέρνηση, ταΚαταναλωτικά Αγαθά & Υπηρεσίες, οιΧρηματοοικονομικές Υπηρεσίες, οΑυτοκινητιστικός τομέαςκαι οιΥπηρεσίες Επιχειρήσεων. Οι συγκεκριμένοι κλάδοι εμφανίζουν υψηλή έκθεση λόγω της καθημερινής διαχείρισης ευαίσθητων δεδομένων, οικονομικών συναλλαγών και κρίσιμων υποδομών, καθιστώντας τους ιδιαίτερα ελκυστικούς για οργανωμένες κυβερνοεπιχειρήσεις. Η απότομη αυτή άνοδος καταδεικνύει την ανάγκη ενίσχυσης των μηχανισμών πρόληψης και ανίχνευσης απειλών, καθώς και την υιοθέτηση προηγμένων εργαλείων ασφάλειας και συστηματικής εκπαίδευσης προσωπικού για τη μείωση των συνολικών κινδύνων.
Δήλωση του Omer Dembinsky, Data Research Manager της Check Point Research
«Τα δεδομένα του Νοεμβρίου δείχνουν ότι, παράλληλα με τη συνεχή αύξηση του συνολικού αριθμού επιθέσεων, παρατηρούμε και ανησυχητική άνοδο στην πολυπλοκότητα αυτών των επιχειρήσεων.
Ο συνδυασμός της αύξησης του ransomware και της έκθεσης δεδομένων που σχετίζεται με το GenAI δίνει στους επιτιθέμενους περισσότερα εργαλεία και ευκαιρίες για να εκτελέσουν καταστροφικές καμπάνιες.
Η μόνη πραγματικά αποτελεσματική προσέγγιση είναι ηπρόληψη πρώτα, με αξιοποίησηreal–timeAIκαιπροληπτικής threatintelligence, ώστε οι επιθέσεις να μπλοκάρονται πριν προκαλέσουν ζημιά».
Για περισσότερες πληροφορίες σχετικά με τις κυβερνοτάσεις του Νοεμβρίου 2025, επισκεφθείτε τοCheckPointBlog.

 Το