By Δημήτρης | Published on 16-03-2016 22:28 | Categories: news
Η ESETπροειδοποιεί τους χρήστες για ένα αυξανόμενο αριθμό μολυσμένων μηνυμάτων ηλεκτρονικού ταχυδρομείου που περιέχουν ένα κακόβουλο συνημμένο, το οποίο κατεβάζει και εγκαθιστά ransomware στη μολυσμένη συσκευή. Με το άνοιγμά του, κρυπτογραφούνται τα αρχεία των θυμάτων στους υπολογιστές τους και ζητούνται λύτρα για την αποκρυπτογράφηση.Επίπεδο επικράτησης του Nemucod. Η κλίμακα εκτείνεται από 0% (σκούρο πράσινο) έως 75% (Ιαπωνία). Πηγή: http://virusradar.com/en/JS_TrojanDownloader.Nemucod/map
ΗτηλεμετρίατηςESET ανιχνεύειαυτότοκακόβουλοdownloader ωςJS/TrojanDownloader.Nemucod, καταγράφοντας ασυνήθιστα υψηλή συχνότητα εμφάνισης της σε Ευρώπη, Βόρεια Αμερική, Αυστραλία και Ιαπωνία.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
Το Nemucod εξαπλώνεται μέσω e-mail, τα οποία περιέχουν συνημμένα συμπιεσμένο αρχεία. Τα e-mails είναι γραμμένα με έναν πολύ αξιόπιστο τρόπο, και ισχυρίζονται ότι είναι τιμολόγια, δικαστικές κλήσεις ή άλλα επίσημα έγγραφα. Οι κυβερνοεγκληματίεςπροσπαθούννα πείσουν τους χρήστες να ανοίξουν το κακόβουλο συνημμένο που περιέχει ένα αρχείο JavaScript, το οποίο αφού ανοιχτεί, κατεβάζει και εγκαθιστά το Nemucod στους υπολογιστές των θυμάτων. Το Nemucod είναι γνωστό για την ικανότητά του να κατεβάζει μία σειρά από άλλα κακόβουλα προγράμματα.
«ΤοNemucod στηνπαρούσαφάσηκατεβάζεικυρίως ransomware, όπωςτοTeslaCrypt ήτο Locky. Αυτά κρυπτογραφούντα δεδομένα στον υπολογιστή του θύματος και ζητούνλύτρα»σημειώνει ο Peter Stančík, Security Evangelist της ESET.
Καιταδύοransomware, TeslaCrypt και Locky, χρησιμοποιούνπρότυπακρυπτογράφησηςπαρόμοιαμεαυτάπουχρησιμοποιούνταιαπόταχρηματοπιστωτικάιδρύματα, γιατηνπροστασίατων online πληρωμών.
Οδηγίες στους χρήστες για προστασία από αυτή την απειλή:
– Μην ανοίγετε συνημμένα που σας έχουν σταλεί στο e-mail από άγνωστους αποστολείς.
– Ενημερώστε συναδέλφους οι οποίοι λαμβάνουν πιο συχνά μηνύματα ηλεκτρονικού ταχυδρομείου από εξωτερικές πηγές – για παράδειγμα σχετικά με οικονομικές υπηρεσίες ή ανθρώπινους πόρους.
– Πραγματοποιείτε τακτικά αντίγραφα ασφαλείας για τα δεδομένα σας. Σε περίπτωση μόλυνσης, αυτό θα σας βοηθήσει να τα ανακτήσετε όλα. Εξωτερικοί δίσκοι ή άλλα μέσα αποθήκευσης δεν θα πρέπει να παραμένουν συνδεδεμένα με τον υπολογιστή, ώστε να αποφευχθεί η μόλυνση από filecoder.
– Πραγματοποιείτε τακτικά τις ενημερώσεις του λειτουργικού σας συστήματος και άλλων λογισμικών που χρησιμοποιείτε. Αν εξακολουθείτε να χρησιμοποιείτε τα Windows XP, εξετάστε σοβαρά τη μετάβαση σε άλλο λειτουργικό σύστημα Windows που υποστηρίζει η συσκευή σας.
– Το λογισμικό ασφαλείας πρέπει επίσης να έχει εγκατεστημένες όλες τις ενημερώσεις, ιδανικά με την τελευταία έκδοση. Οι εταιρίες λογισμικού IT ασφάλειας διαθέτουν συνεχώς νέες εκδόσεις του λογισμικού τους με πρόσθετα χαρακτηριστικά ασφάλειας.
– Οι χρήστες των λύσεων ESETπροστατεύονται όταν είναι ενεργό το σύστημα ESET LiveGrid® Reputation. Αυτή η τεχνολογία προστατεύει τις συσκευές των χρηστών από το ransomware με ενεργό κλείδωμα των διαδικασιών.
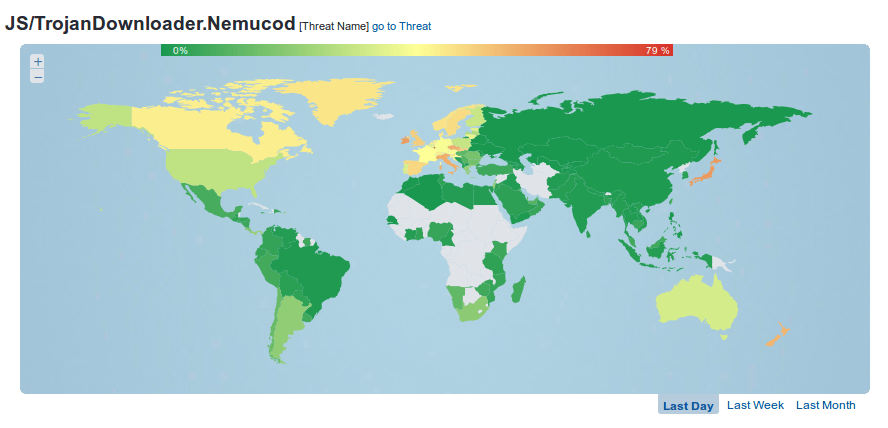 Επίπεδο επικράτησης του Nemucod. Η κλίμακα εκτείνεται από 0% (σκούρο πράσινο) έως 75% (Ιαπωνία). Πηγή: http://virusradar.com/en/JS_TrojanDownloader.Nemucod/map