Πριν περάσουν 24 ώρες από την έναρξη του πολέμου στο Ιράν, σημειώθηκε ένα ιστορικά πρωτοφανές γεγονός: η επίθεση εναντίον εμπορικών κέντρων δεδομένων. Την 1η Μαρτίου, ιρανικά drones έπληξαν τρεις εγκαταστάσεις της Amazon Web Services (AWS) στα Ηνωμένα Αραβικά Εμιράτα και το Μπαχρέιν, διακόπτοντας κρίσιμες υποδομές cloud και θέτοντας εκτός λειτουργίας χρηματοοικονομικές εφαρμογές και επιχειρηματικά εργαλεία, όχι μόνο σε ολόκληρο τον Κόλπο, αλλά και σε απομακρυσμένες περιοχές. Οι επιθέσεις αυτές κατέδειξαν ότι η φυσική απόσταση από μια ζώνη σύγκρουσης δεν αποτελεί εγγύηση προστασίας από τις επιπτώσεις, αναφέρει ο Tomáš Foltýn από την παγκόσμια εταιρία κυβερνοασφάλειας ESET. 
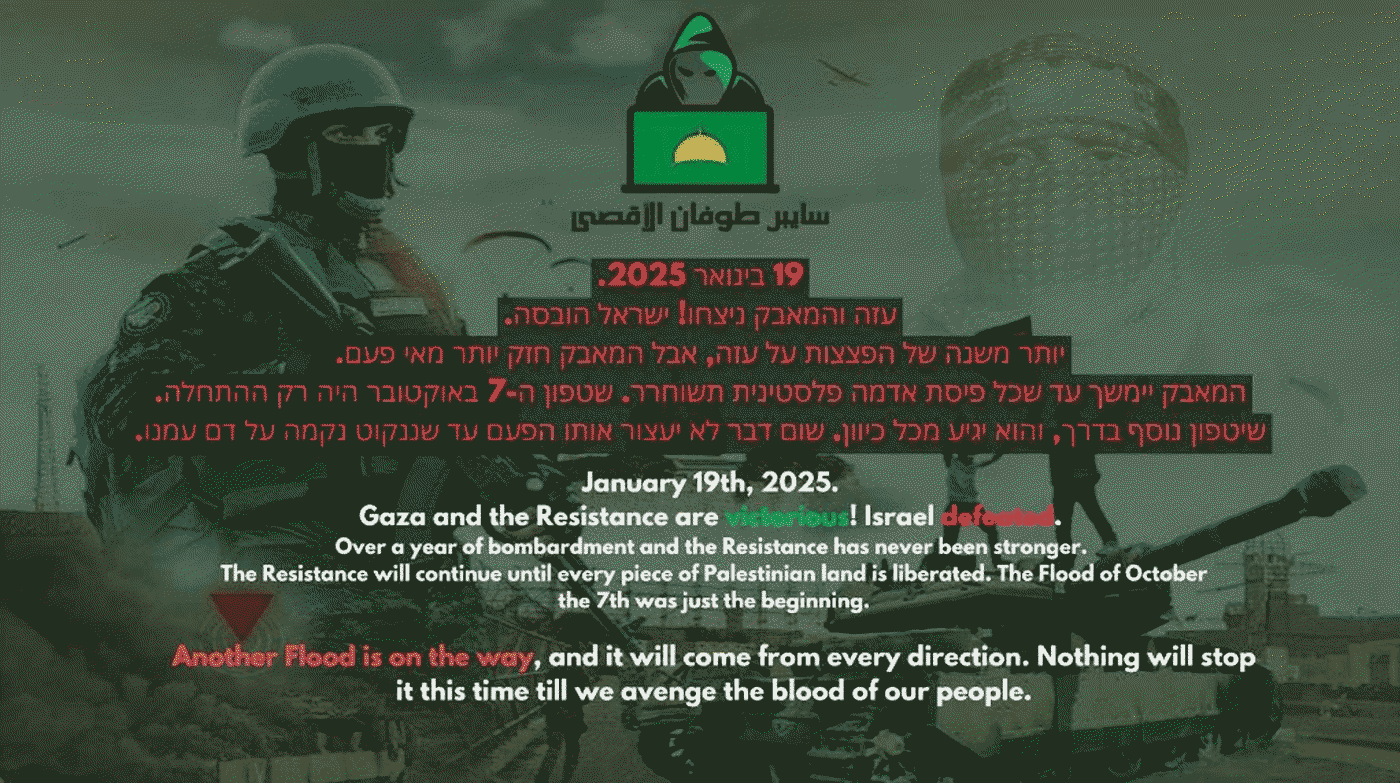
Για τους περισσότερους οργανισμούς, ωστόσο, ο πιο άμεσος κίνδυνος εκτυλίσσεται στον κυβερνοχώρο και όχι στο πεδίο μάχης και περιλαμβάνει ένα ευρύ φάσμα δρώντων απειλής. Μέσα σε λίγες ώρες από την αμερικανο-ισραηλινή «Επιχείρηση Epic Fury» («Επιχείρηση Roaring Lion») στις 28 Φεβρουαρίου, ιρανικές ομάδες κινητοποιήθηκαν μαζικά. Η Unit 42 της Palo Alto Networks κατέγραψε περισσότερες από 60 ενεργές φιλοϊρανικές ομάδες hacktivists. Παράλληλα, υπηρεσίες κυβερνοασφάλειας στο Ηνωμένο Βασίλειο και τον Καναδά εξέδωσαν προειδοποιήσεις για αυξημένα επίπεδα απειλής.