By giorgos | Published on 21-05-2025 07:54 | Categories: news
Η KrebsOnSecurity δέχτηκε μια επίθεση DDoS ρεκόρ στα 6,3 Tbps, η οποία πιστεύεται ότι ήταν μια δοκιμή του ισχυρού νέου botnet Aisuru IoT.
Η επίθεση, που διήρκεσε λιγότερο από ένα λεπτό, ήταν η μεγαλύτερη που έχει αντιμετωπίσει ποτέ η Google και συνδέεται με μια επιχείρηση DDoS που διευθύνεται από έναν 21χρονο Βραζιλιάνο γνωστό ως “Forky”.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
Ο μηχανικός ασφαλείας της Google, Damian Menscher δήλωσε ότι η επίθεση στην KrebsOnSecurity διήρκεσε λιγότερο από ένα λεπτό, εκτοξεύοντας μεγάλα πακέτα δεδομένων UDP σε τυχαίες θύρες με ρυθμό περίπου 585 εκατομμυρίων πακέτων δεδομένων ανά δευτερόλεπτο.
“Ήταν ο τύπος επίθεσης που συνήθως σχεδιάζεται για να υπερφορτώνει τις συνδέσεις δικτύου”, δήλωσε ο Menscher, αναφερόμενος στις συνδέσεις απόδοσης μεταξύ διαφόρων παρόχων υπηρεσιών Διαδικτύου (ISP).
“Για τις περισσότερες εταιρείες, αυτό το μέγεθος επίθεσης θα τις σκότωνε.”
Η επίθεση των 6,3 Tbps την περασμένη εβδομάδα δεν προκάλεσε κάποια ορατή διακοπή σε αυτόν τον ιστότοπο, εν μέρει επειδή ήταν τόσο σύντομη – διήρκεσε περίπου 45 δευτερόλεπτα.
Οι επιθέσεις DDoS τέτοιου μεγέθους και διάρκειας συνήθως παράγονται όταν οι διαχειριστές των botnet θέλουν να δοκιμάσουν ή να επιδείξουν την ισχύ τους σε πιθανούς αγοραστές.
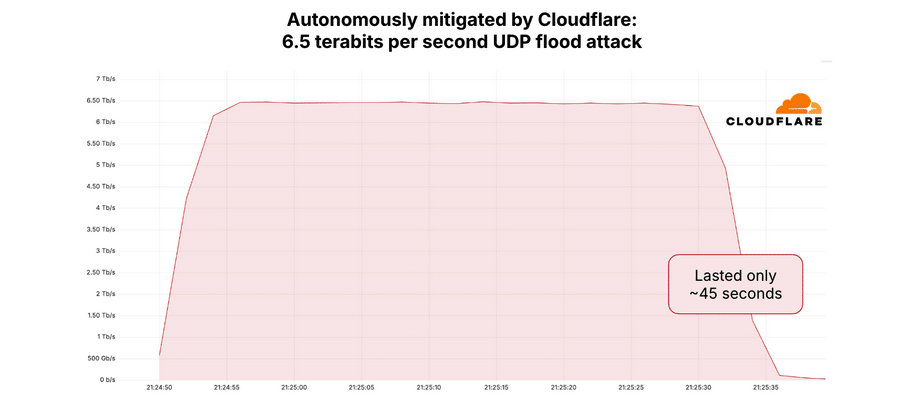
Πράγματι, ο Menscher της Google δήλωσε ότι είναι πιθανό τόσο η επίθεση της 12ης Μαΐου όσο και η ελαφρώς μεγαλύτερη επίθεση των 6,5 Tbps εναντίον του Cloudflare τον περασμένο μήνα να ήταν απλώς δοκιμές των δυνατοτήτων του ίδιου botnet.
Από πολλές απόψεις, το botnet Aisuru/Airashi θυμίζει το Mirai, ένα καινοτόμο στέλεχος κακόβουλου λογισμικού IoT που εμφανίστηκε το καλοκαίρι του 2016 και ξεπέρασε σχεδόν όλα τα άλλα IoT malware που υπήρχαν εκείνη την εποχή.