Η Check Point Research, τοτμήμαέρευναςτηςCheck Point Software Technologies Ltd., δημοσίευσε το GlobalThreatIndex για τον Μάρτιο του 2022. Οι ερευνητές αναφέρουν ότι το Emotet παραμένει κυρίαρχο, ως το πιο δημοφιλές κακόβουλο λογισμικό, επηρεάζοντας το 10% των οργανισμών παγκοσμίως, διπλάσιο σε σχέση με τον Φεβρουάριο.
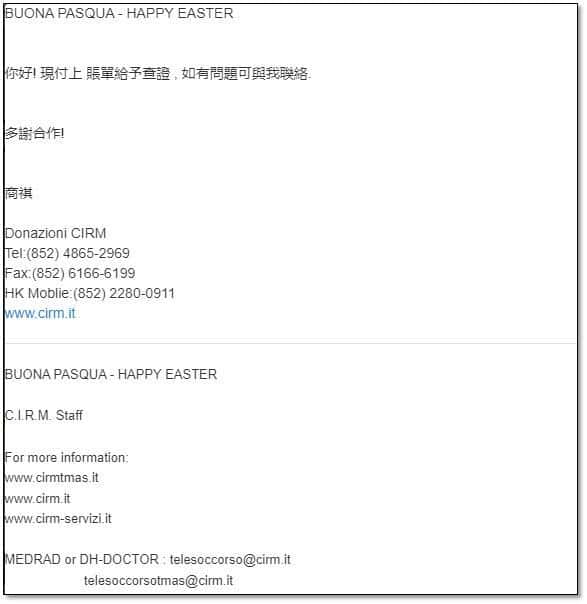
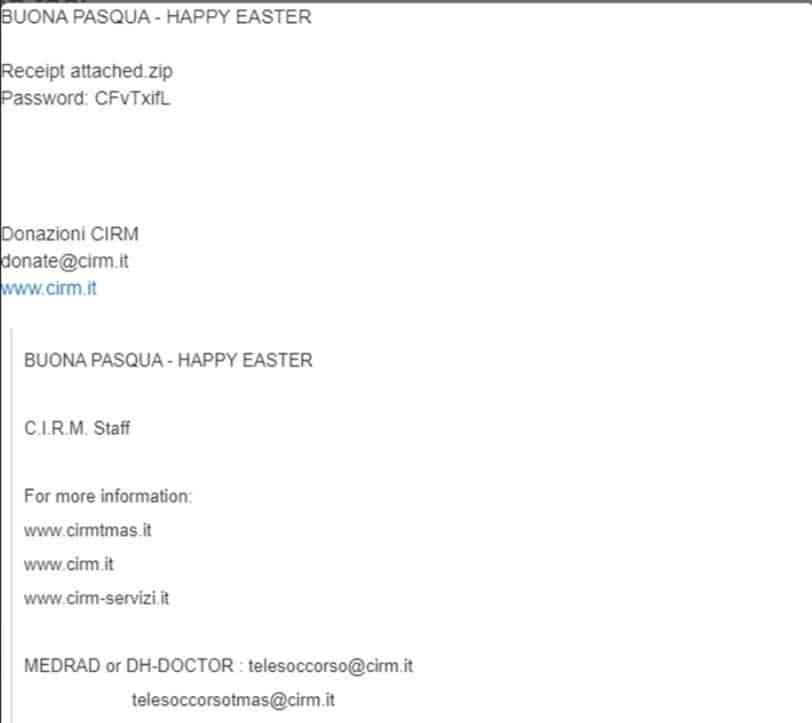
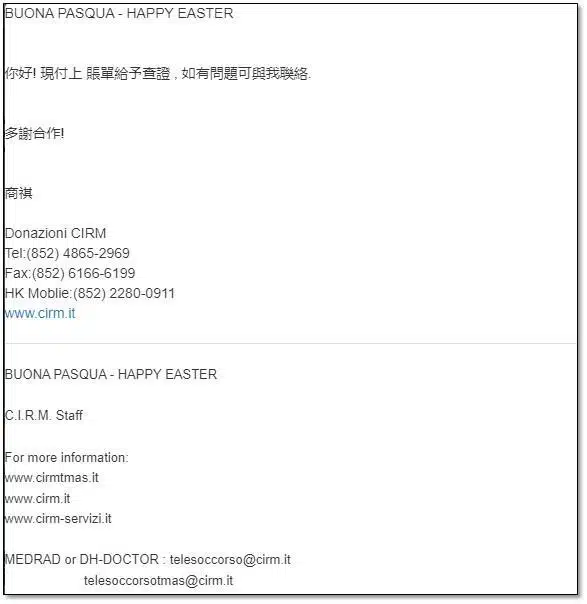
Γεγονός που παγιώθηκε ακόμη περισσότερο αυτόν τον μήνα, καθώς πολλές επιθετικές εκστρατείες ηλεκτρονικού ταχυδρομείου διανέμουν το botnet, συμπεριλαμβανομένων διαφόρων προσπαθειών phishing με θέμα το Πάσχα, που εκμεταλλεύονται την έναρξη της εορταστικής περιόδου. Αυτά τα μηνύματα ηλεκτρονικού ταχυδρομείου εστάλησαν σε θύματα σε όλο τον κόσμο, όπως για παράδειγμα ένα με τίτλο “buonapasqua, happyeaster“, στο οποίο ήταν συνημμένο ένα κακόβουλο αρχείο XLS για την παράδοση του Emotet.
Αυτόν τον μήνα, το AgentTesla, το προηγμένο RAT που λειτουργεί ως keylogger και κλέβει πληροφορίες, είναι το δεύτερο πιο διαδεδομένο κακόβουλο λογισμικό, μετά την τέταρτη θέση που είχε καταλάβει στον κατάλογο του προηγούμενου μήνα. Η άνοδος του AgentTesla οφείλεται σε αρκετές νέες κακόβουλες καμπάνιες spam που διανέμουν το RAT μέσω κακόβουλων αρχείων xlsx/pdf παγκοσμίως. Ορισμένες από αυτές αξιοποίησαν τον πόλεμο Ρωσίας/Ουκρανίας για να δελεάσουν τα θύματα τους.
“Η τεχνολογία έχει εξελιχθεί τα τελευταία χρόνια σε τέτοιο σημείο, ώστε οι εγκληματίες του κυβερνοχώρου να βασίζονται όλο και περισσότερο στην ανθρώπινη εμπιστοσύνη προκειμένου να εισέλθουν σε ένα εταιρικό δίκτυο. Με τη θεματολογία των ηλεκτρονικών μηνυμάτων phishing γύρω από εποχικές εορταστικές περιόδους, όπως το Πάσχα, μπορούν να εκμεταλλευτούν τη δυναμική των γιορτών και να παρασύρουν τα θύματα τους να κατεβάσουν κακόβουλα συνημμένα αρχεία που περιέχουν κακόβουλα προγράμματα όπως το Emotet. Εν όψει του Μεγάλου Σαββάτου και της Κυριακής του Πάσχα, αναμένουμε να δούμε περισσότερες από αυτές τις απάτες και προτρέπουμε τους χρήστες να δώσουν ιδιαίτερη προσοχή, ακόμη και αν το μήνυμα ηλεκτρονικού ταχυδρομείου μοιάζει να προέρχεται από αξιόπιστη πηγή. Το Πάσχα δεν είναι η μόνη αργία και οι εγκληματίες του κυβερνοχώρου θα συνεχίσουν να χρησιμοποιούν τις ίδιες τακτικές για να προκαλέσουν ζημιά”, δήλωσε η MayaHorowitz, VPResearch στην CheckPointSoftware. “Αυτόν τον μήνα παρατηρήσαμε επίσης ότι ο ApacheLog4j έγινε και πάλι η νούμερο ένα ευπάθεια με τη μεγαλύτερη εκμετάλλευση. Ακόμα και μετά από όλη τη συζήτηση για αυτή την ευπάθεια στα τέλη του περασμένου έτους, αυτή εξακολουθεί να προκαλεί ζημιά μήνες μετά τον αρχικό εντοπισμό της. Οι οργανισμοί πρέπει να αναλάβουν άμεσα δράση για να αποτρέψουν τις επιθέσεις”.
Η CPR αποκάλυψε επίσης αυτό το μήνα ότι η εκπαίδευση/έρευνα εξακολουθεί να είναι ο νούμερο ένα κλάδος με τις περισσότερες επιθέσεις παγκοσμίως, ακολουθούμενος από την κυβέρνηση/στρατιωτικό τομέα και τους παρόχους υπηρεσιών Διαδικτύου/ παρόχους διαχειριζόμενων υπηρεσιών (ISP/MSP). Η “WebServerExposedGitRepositoryInformationDisclosure” είναι πλέον η δεύτερη πιο συχνά εκμεταλλευόμενη ευπάθεια, επηρεάζοντας το 26% των οργανισμών παγκοσμίως, ενώ η “ApacheLog4jRemoteCodeExecution” καταλαμβάνει την πρώτη θέση, επηρεάζοντας το 33% των οργανισμών. Το “HTTPHeadersRemoteCodeExecution (CVE-2020-10826,CVE-2020-10827,CVE-2020-10828,CVE-2020-13756)” διατηρεί την τρίτη θέση με αντίκτυπο 26% παγκοσμίως.
Παραδείγματα ηλεκτρονικών μηνυμάτων phishing με θέμα το Πάσχ
Εικόνα 1 Παράδειγμα Πασχαλινού Phishing Email
Εικόνα 2 Παράδειγμα πασχαλινού ηλεκτρονικού μηνύματος ηλεκτρονικού “ψαρέματος” που αποστέλλεται σε διάφορες χώρες
Οι Top οικογένειες κακόβουλου λογισμικού
*Τα βέλη αφορούν τη μεταβολή της κατάταξης σε σχέση με τον προηγούμενο μήνα.
Αυτόν τον μήνα, το Emotet εξακολουθεί να είναι το πιο δημοφιλές κακόβουλο λογισμικό με παγκόσμιο αντίκτυπο 10% των οργανισμών παγκοσμίως, ακολουθούμενο από το AgentTesla και το XMRig με αντίκτυπο 2% των οργανισμών το καθένα.
↔ Emotet– εξελιγμένο modulartrojan που αυτοαναπαράγεται. Το Emotet κάποτε λειτουργούσε ως δούρειος ίππος υποκλοπής στοιχείων τραπεζικών λογαριασμών και πρόσφατα χρησιμοποιείται για να διανέμεται άλλο κακόβουλο λογισμικό ή σε εκστρατείες διάδοσης malware. Χρησιμοποιεί πολλές μεθόδους και τεχνικές αποφυγής για να παραμένει στο σύστημα και να αποφεύγει την ανίχνευση. Επιπλέον, μπορεί να διαδίδεται μέσω ανεπιθύμητων email ηλεκτρονικού ψαρέματος (phishing) που περιέχουν συνημμένα ή συνδέσμους με κακόβουλο περιεχόμενο.
↑ AgentTesla -Ο AgentTesla είναι ένα προηγμένο RAT που λειτουργεί ως keylogger και κλέφτης πληροφοριών, το οποίο είναι ικανό να παρακολουθεί και να συλλέγει την εισαγωγή πληκτρολογίου του θύματος, το πληκτρολόγιο του συστήματος, να λαμβάνει στιγμιότυπα οθόνης και να αποσπά διαπιστευτήρια σε διάφορα λογισμικά που είναι εγκατεστημένα στο μηχάνημα του θύματος (συμπεριλαμβανομένων των GoogleChrome, MozillaFirefox και MicrosoftOutlookemailclient).
↑ XMRig – Το XMRig είναι ένα λογισμικό εξόρυξης CPU ανοιχτού κώδικα που χρησιμοποιείται για τη διαδικασία εξόρυξης του κρυπτονομίσματος Monero και πρωτοεμφανίστηκε τον Μάιο του 2017.
Κορυφαίοι επιτιθέμενοι κλάδοι παγκοσμίως
Αυτόν τον μήνα η Εκπαίδευση/Έρευνα είναι ο νούμερο ένα κλάδος με τις περισσότερες επιθέσεις παγκοσμίως, ακολουθούμενος από την κυβέρνηση/στρατό και ακολουθεί το ISP/MSP.
1. Εκπαίδευση/Έρευνα
2. Κυβέρνηση/Στρατός
3. ISP/MSP
Οι πιο εκτεθειμένες ευπάθειες
Αυτόν τον μήνα η “ApacheLog4jRemoteCodeExecution” είναι η πιο συχνά αξιοποιούμενη ευπάθεια, επηρεάζοντας το 33% των οργανισμών παγκοσμίως, ακολουθούμενη από την “WebServerExposedGitRepositoryInformationDisclosure “, η οποία έπεσε από την πρώτη θέση στη δεύτερη και επηρεάζει το 26% των οργανισμών παγκοσμίως. Η “HTTPHeadersRemoteCodeExecution” εξακολουθεί να βρίσκεται στην τρίτη θέση της λίστας με τις ευπάθειες με τις περισσότερες εκμεταλλεύσεις, με αντίκτυπο 26% παγκοσμίως.
↑ ApacheLog4jRemoteCodeExecution (CVE-2021-44228) –Μια ευπάθεια απομακρυσμένης εκτέλεσης κώδικα υπάρχει στον ApacheLog4j. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα μπορούσε να επιτρέψει σε έναν απομακρυσμένο εισβολέα να εκτελέσει αυθαίρετο κώδικα στο επηρεαζόμενο σύστημα.
↓ WebServerExposedGitRepositoryInformationDisclosure– Αναφέρθηκε μια ευπάθεια αποκάλυψης πληροφοριών στο GitRepository. Η επιτυχής εκμετάλλευση αυτής της ευπάθειας θα μπορούσε να επιτρέψει την ακούσια αποκάλυψη πληροφοριών λογαριασμού.
↔ HTTPHeadersRemoteCodeExecution (CVE-2020-10826,CVE-2020-10827,CVE-2020-10828,CVE-2020-13756) – Οι HTTPheaders επιτρέπουν στον πελάτη και τον διακομιστή να διαβιβάζουν πρόσθετες πληροφορίες με ένα αίτημα HTTP. Ένας απομακρυσμένος εισβολέας μπορεί να χρησιμοποιήσει μια ευάλωτη επικεφαλίδα HTTP για να εκτελέσει αυθαίρετο κώδικα στο μηχάνημα του θύματος.
Τα κυριότερα κακόβουλα προγράμματα για κινητά
Αυτόν τον μήνα το AlienBot είναι το πιο διαδεδομένο κακόβουλο λογισμικό για κινητά, ακολουθούμενο από το xHelper και το FluBot.
AlienBot– Η οικογένεια κακόβουλου λογισμικού AlienBot είναι ένα Malware–as–a–Service (MaaS) για συσκευές Android που επιτρέπει σε έναν απομακρυσμένο εισβολέα, σε πρώτο στάδιο, να εισάγει κακόβουλο κώδικα σε νόμιμες οικονομικές εφαρμογές. Ο επιτιθέμενος αποκτά πρόσβαση στους λογαριασμούς των θυμάτων και τελικά ελέγχει πλήρως τη συσκευή τους.
xHelper– Μια κακόβουλη εφαρμογή που κυκλοφορεί από τον Μάρτιο του 2019 και χρησιμοποιείται για τη λήψη άλλων κακόβουλων εφαρμογών και την εμφάνιση διαφημίσεων. Η εφαρμογή είναι ικανή να κρύβεται από τον χρήστη και να επανεγκαθίσταται αν απεγκατασταθεί.
FluBot– Το FluBot είναι ένα κακόβουλο λογισμικό Android που διανέμεται μέσω μηνυμάτων SMS phishing (Smishing), τα οποία τις περισσότερες φορές υποδύονται μάρκες παράδοσης logistics. Μόλις ο χρήστης κάνει κλικ στο σύνδεσμο μέσα στο μήνυμα, ανακατευθύνεται στη λήψη μιας ψεύτικης εφαρμογής που περιέχει το FluBot. Μόλις εγκατασταθεί, το κακόβουλο λογισμικό έχει διάφορες δυνατότητες για τη συλλογή διαπιστευτηρίων και την υποστήριξη της ίδιας της επιχείρησης Smishing, συμπεριλαμβανομένης της μεταφόρτωσης λιστών επαφών, καθώς και της αποστολής μηνυμάτων SMS σε άλλους τηλεφωνικούς αριθμούς.
Οι πιο διαδεδομένες απειλές στην Ελλάδα για τον Μάρτιο του 2022:
Emotet – εξελιγμένο modular trojan που αυτοαναπαράγεται. Το Emotet κάποτε λειτουργούσε ως δούρειος ίππος υποκλοπής στοιχείων τραπεζικών λογαριασμών και πρόσφατα χρησιμοποιείται για να διανέμεται άλλο κακόβουλο λογισμικό ή σε εκστρατείες διάδοσης malware. Χρησιμοποιεί πολλές μεθόδους και τεχνικές αποφυγής για να παραμένει στο σύστημα και να αποφεύγει την ανίχνευση. Επιπλέον, μπορεί να διαδίδεται μέσω ανεπιθύμητων email ηλεκτρονικού ψαρέματος (phishing) που περιέχουν συνημμένα ή συνδέσμους με κακόβουλο περιεχόμενο.
Lokibot– Το LokiBot εντοπίστηκε για πρώτη φορά τον Φεβρουάριο του 2016 και είναι ένα commodity infostealer με εκδόσεις τόσο για τα Windows όσο και για το Android OS. Συλλέγει διαπιστευτήρια από διάφορες εφαρμογές, προγράμματα περιήγησης στο διαδίκτυο, προγράμματα ηλεκτρονικού ταχυδρομείου, εργαλεία διαχείρισης IT όπως το PuTTY και άλλα. Το LokiBot πωλείται σε φόρουμ hacking και πιστεύεται ότι ο πηγαίος κώδικάς του διέρρευσε, επιτρέποντας έτσι την εμφάνιση πολυάριθμων παραλλαγών. Από τα τέλη του 2017, ορισμένες εκδόσεις του LokiBot για Android περιλαμβάνουν λειτουργικότητα ransomware εκτός από τις δυνατότητες κλοπής πληροφοριών.
AgentTesla– Το AgentTesla είναι ένα προηγμένο RAT που λειτουργεί ως keylogger και κλέφτης κωδικών πρόσβασης και είναι ενεργό από το 2014. Το AgentTesla μπορεί να παρακολουθεί και να συλλέγει την είσοδο του πληκτρολογίου και το πρόχειρο συστήματος του θύματος, ενώ μπορεί να καταγράφει στιγμιότυπα οθόνης και να αποσπά διαπιστευτήρια για διάφορα λογισμικά που είναι εγκατεστημένα στο μηχάνημα του θύματος (συμπεριλαμβανομένων των Google Chrome, Mozilla Firefox και Microsoft Outlook email client). Το AgentTesla πωλείται σε διάφορες διαδικτυακές αγορές και φόρουμ hacking.
Remcos– Ο Remcos είναι ένας RAT που εμφανίστηκε για πρώτη φορά στη φύση το 2016. Το Remcos διανέμεται μέσω κακόβουλων εγγράφων του Microsoft Office, τα οποία επισυνάπτονται σε μηνύματα ηλεκτρονικού ταχυδρομείου SPAM, και έχει σχεδιαστεί για να παρακάμπτει την ασφάλεια UAC των Microsoft Windowss και να εκτελεί κακόβουλο λογισμικό με προνόμια υψηλού επιπέδου.
Qrat– Το QRat είναι ένα Trojan απομακρυσμένης πρόσβασης βασισμένο σε Java, το οποίο λειτουργεί επίσης ως κερκόπορτα με keylogging και άλλα εργαλεία κατασκοπείας. Το QRat παρουσιάστηκε το 2015 και από τότε πωλείται σε ένα μοντέλο MaaS σε διάφορα φόρουμ.
XMRig–Το XMRig είναι λογισμικό εξόρυξης CPU ανοιχτού κώδικα που χρησιμοποιείται για την εξόρυξη του κρυπτονομίσματος Monero. Οι φορείς απειλών συχνά κάνουν κατάχρηση αυτού του λογισμικού ανοιχτού κώδικα ενσωματώνοντάς το στο κακόβουλο λογισμικό τους για να διεξάγουν παράνομη εξόρυξη σε συσκευές των θυμάτων.
Τα top 5 ανα χώρα
Malware
Παγκόσμιος αντίκτυπος
Ελλάδα
Emotet
10.03%
25.28%
Lokibot
1.01%
11.52%
AgentTesla
2.44%
7.02%
Remcos
1.30%
5.62%
QRat
0.39%
3.09%
XMRig
2.03%
3.09%
Ο Παγκόσμιος Κατάλογος Επίπτωσης Απειλών και ο Χάρτης ThreatCloud της Check Point Software, βασίζονται στο ThreatCloud intelligence της; Εταιρείας, στο μεγαλύτερο δίκτυο συνεργασίας για την καταπολέμηση του κυβερνοεγκλήματος, το οποίο παρέχει δεδομένα για τις απειλές και τις τάσεις που επικρατούν στις επιθέσεις, αξιοποιώντας ένα παγκόσμιο δίκτυο ανιχνευτών απειλών.
Η βάση δεδομένων ThreatCloud περιλαμβάνει πάνω από 3 δισεκατομμύρια ιστότοπους και 600 εκατομμύρια αρχεία καθημερινά και εντοπίζει περισσότερες από 250 εκατομμύρια δραστηριότητες malware κάθε μέρα.
Η πλήρης λίστα με τις 10 κορυφαίες οικογένειες κακόβουλου λογισμικού τον Μάρτιο βρίσκεται στο blog της Check Point.

0 σχόλια
iGuRu.gr