Microsoft Teams επέτρεψε σε hackers να υποδύονται CEO
By newsbot | Published on 04-11-2025 17:15 | Categories: news
Νέα έρευνα από τηνCheckPointResearchέφερε στο φως σοβαρές ευπάθειες στην πλατφόρμα MicrosoftTeams, αποκαλύπτοντας πώς επιτιθέμενοι μπορούσαν νατροποποιούν μηνύματα χωρίς να αφήνουν ίχνη, ναπαραποιούν ειδοποιήσεις, ναπλασάρουν ψεύτικα ονόματα καλούντωνκαι ναυποδύονται ανώτερα στελέχη μέσα σε ένα από τα πιο αξιόπιστα εργαλεία συνεργασίας παγκοσμίως.
Με περισσότερους από320 εκατομμύρια μηνιαίους ενεργούς χρήστες, το MicrosoftTeams αποτελεί έναν στόχο υψηλής σημασίας για απόπειρες χειραγώγησης και πλαστοπροσωπίας. Μετά την ενημέρωση της Microsoft για τα ευρήματα, το τελευταίο από τα τέσσερα ζητήματα ασφαλείας επιλύθηκε στα τέλη Οκτωβρίου του 2025.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.
Αυτά τα κενά ασφαλείας υποδεικνύουν ότι οιπλατφόρμες συνεργασίαςαποτελούν πλέον τηνπρώτη γραμμή άμυνας στην κυβερνοασφάλεια, όπου πλέον η εμπιστοσύνη γίνεται στόχος επίθεσης — με τους hacker να εκμεταλλεύονται αυτήν αντί για τεχνικά ελαττώματα.
Όταν η Εμπιστοσύνη στη Συνεργασία Μετατρέπεται σε Επιφάνεια Επίθεσης
Εργαλεία συνεργασίας όπως τα MicrosoftTeams, Slack και Zoom αποτελούν πλέον τη βάση της επιχειρηματικής επικοινωνίας — από εμπιστευτικές συζητήσεις μέχρι οικονομικές εγκρίσεις. Όμως η ίδια εμπιστοσύνη που ενισχύει την παραγωγικότητα, χρησιμοποιείται πλέον εναντίον μας.
Η CheckPointResearch εντόπισε πολλαπλές ευπάθειες στο Teams, οι οποίες επέτρεπαν στους εισβολείς:
Ναεπεξεργάζονται μηνύματαπου έχουν ήδη σταλεί,χωρίς να εμφανίζεται η ένδειξη «Επεξεργασμένο», αλλοιώνοντας αποτελεσματικά το ιστορικό των συνομιλιών.
Ναπλαστογραφούν ειδοποιήσεις(notifications), ώστε να φαίνονται ότι προέρχονται από έναν έμπιστο συνάδελφο ή στέλεχος.
Νααλλάζουν τους τίτλους των συνομιλιών ή τα ονόματα εμφάνισης, παραπλανώντας τους υπαλλήλους σχετικά με την πραγματική ταυτότητα του συνομιλητή τους.
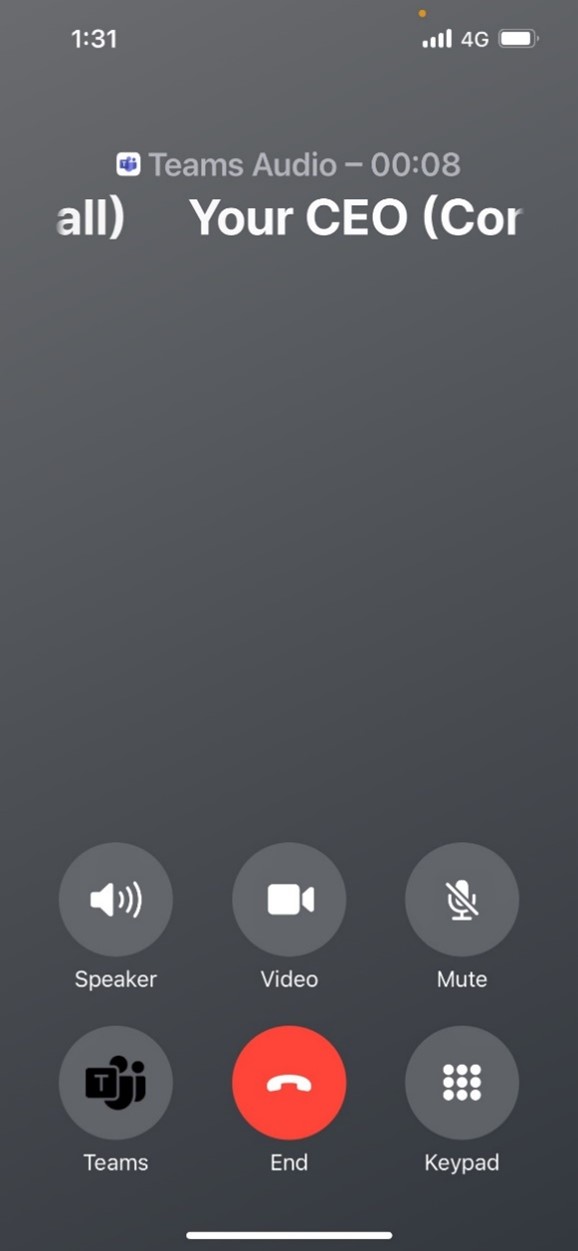
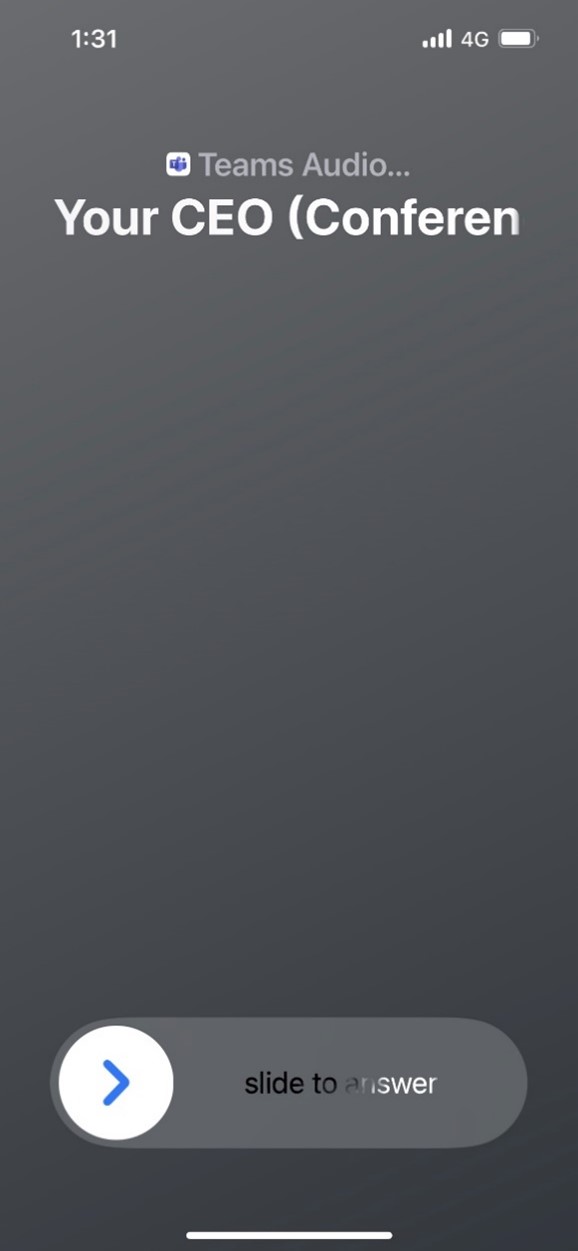
Ναπαραποιούν την ταυτότητα του καλούντοςσε κλήσεις βίντεο/ήχου, κάνοντας κακόβουλες κλήσεις να φαίνονται ότι προέρχονται από έμπιστες επαφές.
Ο Ευρύτερος Κίνδυνος για την Εταιρική Εμπιστοσύνη
Οι ευπάθειες αυτές αποκαλύπτουν μια εξέλιξη στις τακτικές των επιτιθέμενων — μετακινούνται από την παραβίαση των συστημάτων στηνπαραβίαση των συνομιλιών. Αυτό το νέο μοντέλο απειλής θολώνει τη γραμμή μεταξύ ασφάλειας και ψυχολογίας, εκμεταλλευόμενο τον τρόπο που οι άνθρωποι επικοινωνούν και αποφασίζουν.
Για τους οργανισμούς, οι επιπτώσεις είναι σοβαρές, καθώς τέτοια περιστατικά σηματοδοτούν τοεπόμενο βήμαμετά το ηλεκτρονικό ψάρεμα (phishing) και την απάτη μέσω εταιρικού email (BEC):
Λειτουργικός Κίνδυνος:Η διαδικασία λήψης αποφάσεων μπορεί να διαβρωθεί από παραποιημένα μηνύματα ή πλαστοπροσωπίες στελεχών.
Οικονομικός Αντίκτυπος:Οι πλαστογραφημένες εγκρίσεις και οι δόλιες αιτήσεις μπορούν να προκαλέσουν άμεσες οικονομικές απώλειες.
Ζημία στη Φήμη:Χειραγωγημένες εσωτερικές συνομιλίες ή προσκλήσεις συναντήσεων μπορούν να τροφοδοτήσουν την παραπληροφόρηση και να υπονομεύσουν τη δημόσια εμπιστοσύνη.
Συνολικά, αυτές οι αδυναμίες ανοίγουν τον δρόμο γιαπλαστοπροσωπία ανώτατων στελεχών,οικονομική απάτη,παραπληροφόρησηκαιχειραγώγηση ευαίσθητων επικοινωνιών, όλα εντός της πλατφόρμας που οι εργαζόμενοι θεωρούν ως εκ κατασκευής ασφαλή.
Παρόλο που η Microsoft διόρθωσε τις ευπάθειες μετά την υπεύθυνη γνωστοποίηση από την CheckPointResearch, τα ευρήματα αναδεικνύουν έναν ευρύτερο συστημικό κίνδυνο: οι πλατφόρμες συνεργασίας είναι πλέονπρωταρχικός στόχος για κυβερνοεπιθέσεις που βασίζονται στην κοινωνική μηχανική. Οι επιτιθέμενοι δεν χρειάζεται πλέον να «σπάνε» κρυπτογραφήσεις ή τείχη προστασίας. Απλώςχειραγωγούν αυτό που βλέπουν και πιστεύουνοι άνθρωποι μέσα σε εργαλεία που σχεδιάστηκαν για τη συνεργασία.
Συμβουλές για την Ασφάλεια των Οργανισμών
Οι υπεύθυνοι ασφαλείας πρέπει να αντιμετωπίζουν τις πλατφόρμες συνεργασίας ωςκρίσιμες υποδομέςκαι να υιοθετήσουν μια πολυεπίπεδη στρατηγική που δίνειπροτεραιότητα στην πρόληψη:
Εκπαιδεύστε τους χρήστεςνα επαληθεύουν κάθε απροσδόκητο αίτημα, ακόμα και αν φαίνεται να προέρχεται από γνωστή επαφή.
Εφαρμόστε πολλαπλά επίπεδα άμυναςπου παρακολουθούν συνομιλίες, κοινή χρήση αρχείων και συνδέσμους για τον εντοπισμό ανωμαλιών.
Χρησιμοποιήστε συστήματα ανίχνευσης απειλών με Τεχνητή Νοημοσύνηγια να αναγνωρίζονται σε πραγματικό χρόνο οι προσπάθειες πλαστοπροσωπίας ή χειραγώγησης.
Υιοθετήστε πολιτικές αποτροπής διαρροής δεδομένων (DLP) και μηδενικής εμπιστοσύνης (Zero–Trust), περιορίζοντας τη ροή ευαίσθητων δεδομένων μεταξύ των καναλιών.
Η εμπιστοσύνη είναι ζωτικής σημασίας, αλλά στον κόσμο της κυβερνοασφάλειας, η εμπιστοσύνη πρέπεινα επαληθεύεται και να προστατεύεται, όχι να θεωρείται δεδομένη.
Ο Oded Vanunu, Chief Technologist and Head of Product Vulnerability Research της Check Point Software Technologies, δήλωσε:
“Αυτές οι ευπάθειες πλήττουν τον πυρήνα της ψηφιακής εμπιστοσύνης. Οι πλατφόρμες συνεργασίας, όπως το Teams, είναι εξίσου κρίσιμες με το ηλεκτρονικό ταχυδρομείο και εξίσου εκτεθειμένες. Η έρευνά μας δείχνει ότι οι φορείς απειλών δεν χρειάζεται πλέον να εισβάλουν, απλά πρέπει νανοθεύουν την εμπιστοσύνη. Οι οργανισμοί οφείλουν πλέον να διασφαλίζουντι πιστεύουν οι άνθρωποι, όχι μόνο τι επεξεργάζονται τα συστήματα. Καθώς η τεχνητή νοημοσύνη επιταχύνει τόσο τη συνεργασία όσο και το έγκλημα στον κυβερνοχώρο, η ασφάλεια με προτεραιότητα την πρόληψη θα καθορίσει ποιες οργανώσεις θα παραμείνουν ανθεκτικές.Το να βλέπεις δεν αρκεί πλέον για να πιστέψεις κάτι, η επαλήθευση είναι το κλειδί”.