Το Ερευνητικό Κέντρο της ESET εντόπισε νέα παραλλαγή της οικογένειας κακόβουλου λογισμικού NGate, η οποία, αντί του εργαλείου NFCGate που χρησιμοποιούσε προηγουμένως, εκμεταλλεύεται μια νόμιμη εφαρμογή Android με την ονομασία HandyPay. Οι επιτιθέμενοι τροποποίησαν την εφαρμογή μεταφοράς δεδομένων NFC, ενσωματώνοντας κακόβουλο κώδικα που φαίνεται να έχει παραχθεί με τη χρήση τεχνητής νοημοσύνης.
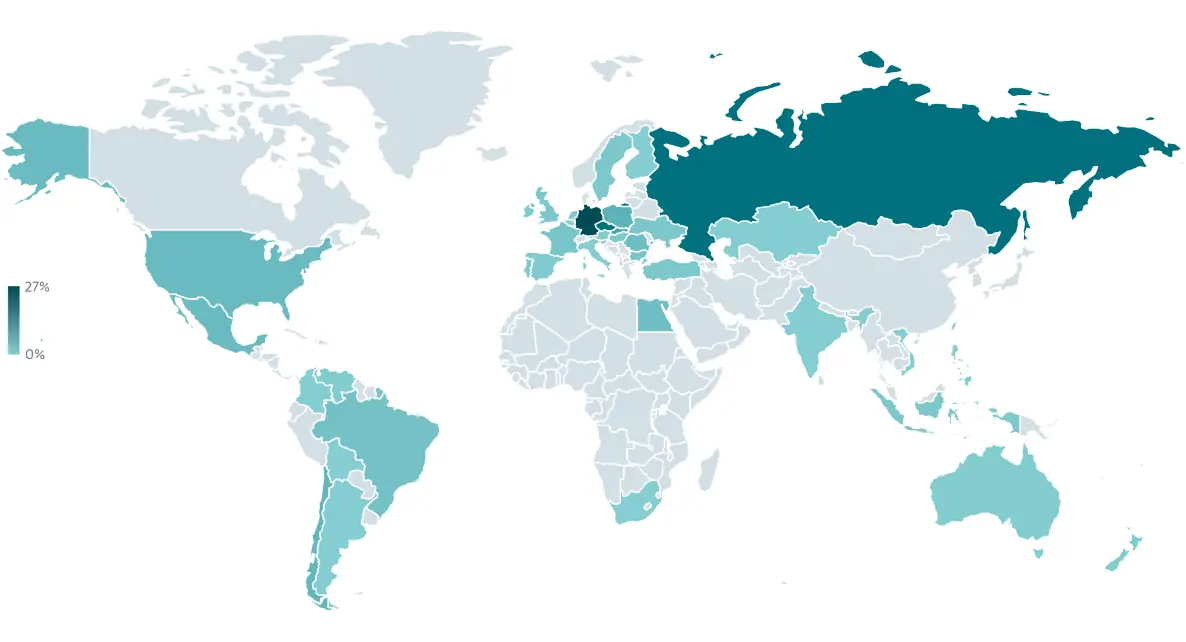
Όπως και σε προηγούμενες εκδόσεις του NGate, το κακόβουλο λογισμικό επιτρέπει στους επιτιθέμενους να μεταφέρουν δεδομένα NFC από την κάρτα πληρωμής του θύματος στη δική τους συσκευή και να τα αξιοποιούν για ανέπαφες αναλήψεις μετρητών από ΑΤΜ, καθώς και για μη εξουσιοδοτημένες πληρωμές. Επιπλέον, μπορεί να καταγράφει τους κωδικούς PIN των καρτών πληρωμής των θυμάτων και να τους αποστέλλει στον διακομιστή εντολών και ελέγχου (C&C) των δραστών. Οι κύριοι στόχοι του συγκεκριμένου κακόβουλου λογισμικού εντοπίζονται στη Βραζιλία. Ωστόσο, οι επιθέσεις που βασίζονται σε NFC φαίνεται να επεκτείνονται και σε άλλες περιοχές.