

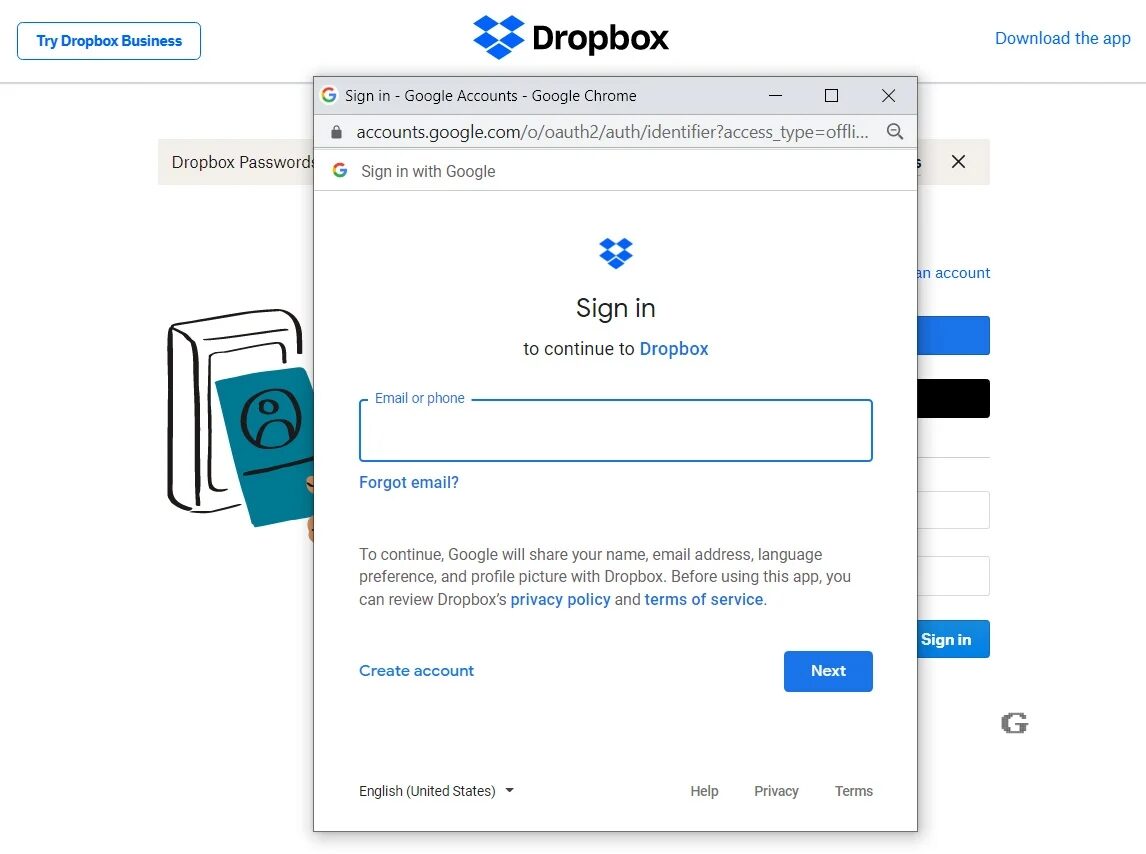
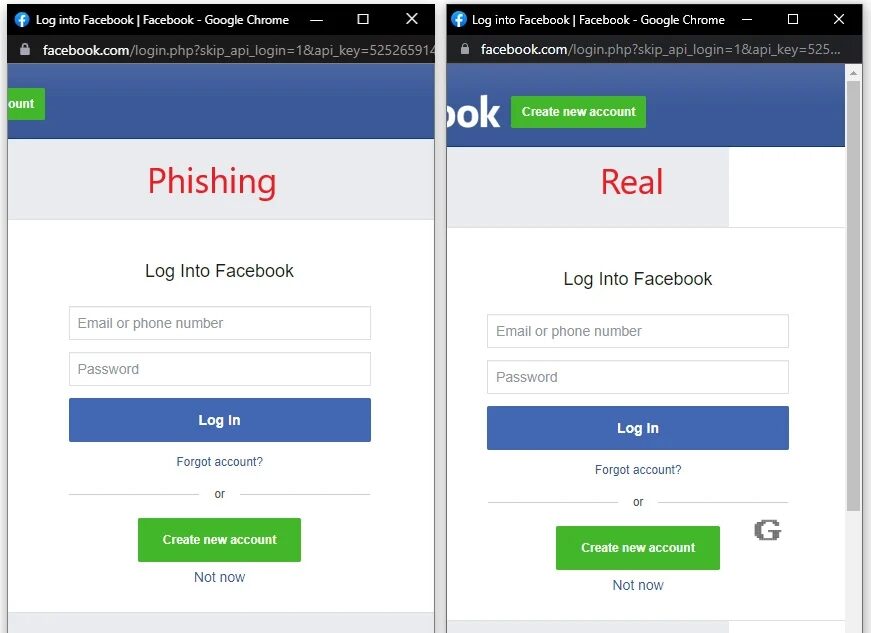
Μόλις κυκλοφόρησε ένα κιτ ηλεκτρονικού “ψαρέματος” που επιτρέπει σε κακόβουλους χρήστες να δημιουργούν αληθοφανείς και αποτελεσματικές φόρμες σύνδεσης phishing χρησιμοποιώντας πλαστά παράθυρα του προγράμματος περιήγησης Chrome.

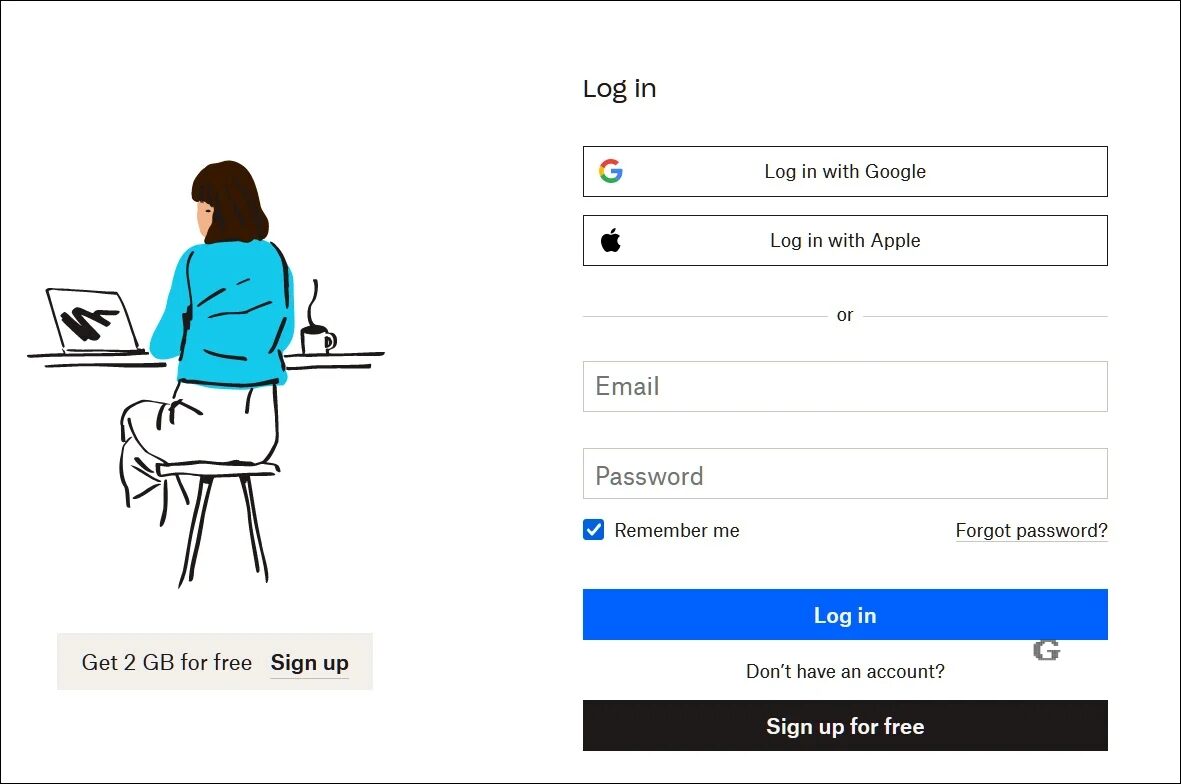
Όταν συνδέεστε σε ιστότοπους, βλέπετε και την επιλογή σύνδεσης με Google, Microsoft, Apple, Twitter ή ακόμα και μέσω Steam.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.





Καλησπέρα Γιώργο. Προφανώς μιλάς για κλοπή κωδικών 2FA από εφαρμογές που παράγουν 2FA κωδικούς. Δεν μιλάμε για κωδικούς που στέλνονται στο κινητό μας, σωστά; Αυτό γίνεται μόνο μέσω του SIM swapping από όσο ξέρω.
για κοίτα
Τελικά είναι πολύ πιο απλό από όσο φανταζόμουν. Απλά η ψεύτική σελίδα σου ζητάει και το 2FA κλειδί, εσύ μόλις το λάβεις το εισάγεις στην ψεύτικη σελίδα που έχεις βάλει και το username και το password και ο hacker έχει στα χέρια του όλα όσα χρειάζεται!
Ευχαριστώ!
Μήπως μπορούμε να βρούμε κάπου αναλυτικά αν ισχύει ότι μπορεί να κλέβει όντως και κλειδιά 2FA???
Στο άρθρο αναφέρεται επιγραμματικά, αλλά σε ένα ψάξιμο που έκανα σχετικά με το θέμα δεν βρήκα κάτι σχετικό με τα κλειδιά 2FA
χρειάζεται εργαλεία για να κλέψει κάποιος 2fa, το Evilginx phishing toolkit για παράδειγμα κλέβει ήδη 2fa Η νέα τεχνική το έκανε πιο εύκολο