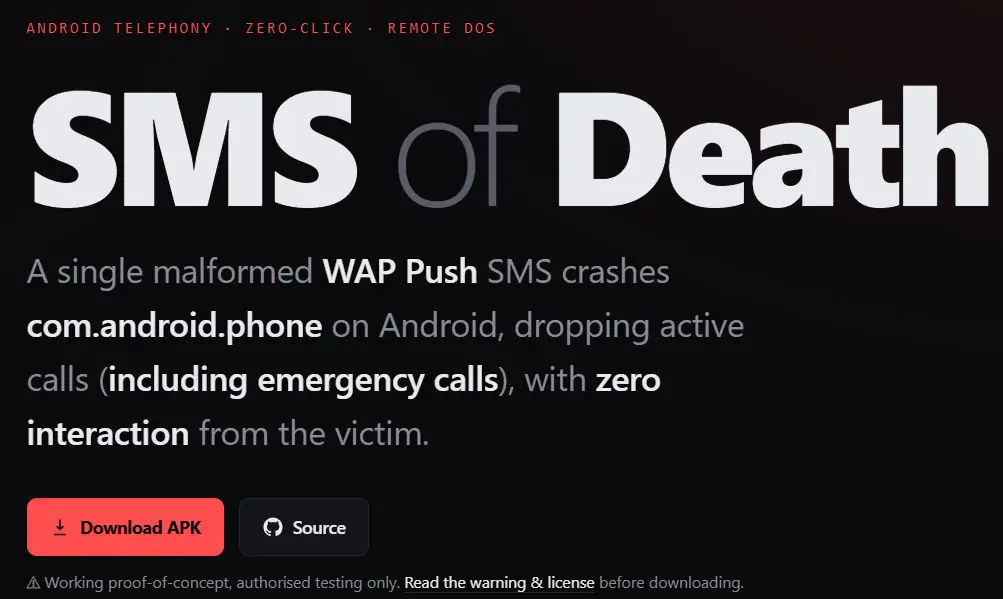
Ο ερευνητής ασφαλείας Mark Blaszczyk αποκάλυψε την Πέμπτη ένα σοβαρό κενό ασφαλείας στο Android. Η ευπάθεια, την οποία ονόμασε “SMS του Θανάτου” (SMS of Death), φαίνεται να επηρεάζει τις εκδόσεις του Android από την 12 έως και την 17. Ένα και μόνο γραπτό μήνυμα μπορεί να κάνει ένα τηλέφωνο Android μη λειτουργικό, απαιτώντας επαναφορά στις εργοστασιακές ρυθμίσεις ή μια περίπλοκη διαδικασία αποκατάστασης. Οι παλαιότερες εκδόσεις Android 12 και 13 πιθανότατα θα παραμείνουν χωρίς patch.
Zero-click (χωρίς αλληλεπίδραση χρήστη)
Σύμφωνα με τον Blaszczyk, το ελάττωμα αποτελεί “μια απομακρυσμένη επίθεση άρνησης υπηρεσίας (DoS) τύπου zero-click, με μόνιμες επιπτώσεις”. Εάν το κενό δεν διορθωθεί, το τηλέφωνο επανεκκινεί περίπου κάθε 90 δευτερόλεπτα και εμφανίζει ένα μήνυμα που προτρέπει στη διαγραφή των δεδομένων (σε λειτουργία αποκατάστασης/recovery mode). Ένας μη έμπειρος χρήστης μπορεί να αναγκαστεί να επαναφέρει τη συσκευή στις εργοστασιακές ρυθμίσεις —διαγράφοντας όλα του τα δεδομένα— για να μπορέσει να χρησιμοποιήσει την συσκευή ξανά. Κατά τον ερευνητή, αυτό εμπίπτει στον ορισμό μιας “Καταστροφικής Απομακρυσμένης Επίθεσης DoS” (Destructive Remote DoS), σύμφωνα με τους κανόνες των Προγραμμάτων Επιβράβευσης για Ευπάθειες (Vulnerability Reward Programs – VRP) της Google.
Σύμφωνα με την περιγραφή του, αρκεί η λήψη ενός και μόνο ελαττωματικού μηνύματος WAP Push SMS. Αυτό προκαλεί την κατάρρευση της υπηρεσίας τηλεφωνίας “com.android.phone” στο Android. Η αιτία είναι ένας μη ελεγχόμενος μετασχηματισμός τύπου δεδομένων (type cast): μια αλλοιωμένη τιμή στην κεφαλίδα WSP μετατρέπεται σε αρνητικό μέγεθος πίνακα, προκαλώντας ένα σφάλμα τύπου NegativeArraySizeException που δεν διαχειρίζεται σωστά από το σύστημα. Αυτό έχει σαν αποτέλεσμα, οι ενεργές κλήσεις — και οι κλήσεις έκτακτης ανάγκης— διακόπτονται, και το θύμα δεν μπορεί να κάνει τίποτα για να το σταματήσει. Η επίθεση είναι αόρατη, και τα “θανατηφόρα” μηνύματα του επιτιθέμενου δεν εμφανίζονται στα εισερχόμενα.
Το WAP Push είναι ένα ξεπερασμένο σύστημα που επιτρέπει στους παρόχους κινητής τηλεφωνίας να στέλνουν κρυφές εντολές στα τηλέφωνα, χωρίς να απαιτείται καμία ενέργεια από τον χρήστη. Για παράδειγμα, μπορεί να δώσει εντολή στις συσκευές να κατεβάσουν μηνύματα MMS ή να εφαρμόσουν ρυθμίσεις του παρόχου. Εάν ένα τηλέφωνο επηρεαστεί, ο ερευνητής αναφέρει ότι η αποκατάσταση απαιτεί τη σύνδεσή του με έναν υπολογιστή μέσω του Android Debug Bridge (ADB). Όποιος δει το μήνυμα για αποκατάσταση (recovery prompt) δεν πρέπει σε καμία περίπτωση να επιλέξει “Wipe data” (Διαγραφή δεδομένων), καθώς όλα τα δεδομένα θα χαθούν.
Ο ερευνητής αναφέρει ότι το Android προσπαθεί να επεξεργαστεί ξανά το ίδιο κακόβουλο μήνυμα κάθε φορά που το τηλέφωνο επανεκκινεί, με αποτέλεσμα η κατάρρευση του συστήματος να επαναλαμβάνεται. Σύμφωνα με τον Blaszczyk, αρκούν περίπου 20 τέτοια μηνύματα για να κάνουν ένα τηλέφωνο πρακτικά άχρηστο, εγκλωβίζοντάς το σε έναν ατέρμονα κύκλο επανεκκινήσεων.
Δεν αναμένεται διόρθωση για το Android 12 και 13
Ο Blaszczyk αναφέρει ότι ενημέρωσε την Google για το κενό ασφαλείας στις 5 Μαΐου. Το ζήτημα φέρει πλέον τον αναγνωριστικό κωδικό CVE-2026-58882. Η Google ανέπτυξε μια διόρθωση στις 15 Ιουνίου, η οποία φαίνεται να ενσωματώθηκε στον κώδικα στις 5 Αυγούστου, αλλά δεν μεταφέρθηκε στο δημόσιο αποθετήριο AOSP παρά μόνο τον Οκτώβριο. Σύμφωνα με το GrapheneOS, η Google είχε ήδη διαθέσει μια διορθωτική ενημέρωση (patch) μέσω εκδόσεων προεπισκόπησης ασφαλείας (security previews) τον Ιούλιο — μήνες πριν ο ερευνητής αποκαλύψει δημόσια το σφάλμα. Το GrapheneOS εφάρμοσε επίσης τη διόρθωση τον Ιούλιο.
Τελικά, τον Οκτώβριο, η Google διέθεσε μια ενημέρωση ασφαλείας για τις εκδόσεις Android 14 έως 17, ωστόσο δεν την συμπεριέλαβε στο δελτίο ασφαλείας του Οκτωβρίου. Το κενό ασφαλείας αναμένεται να διορθωθεί στο επερχόμενο δελτίο του Νοεμβρίου, ταξινομημένο σαν “κρίσιμο”. Εν τω μεταξύ, πολλές συσκευές παραμένουν ευάλωτες, καθώς οι ενημερώσεις ασφαλείας διανέμονται, κατά κανόνα, από τους κατασκευαστές των συσκευών.
Το σφάλμα είναι πολύ πιθανό να παραμείνει σε παλαιότερες συσκευές που εξακολουθούν να τρέχουν με Android 12 και 13, εκτός εάν οι κατασκευαστές αναπτύξουν την κατάλληλη διορθωτική ενημέρωση. Σε κάθε περίπτωση, η Google δεν υποστηρίζει πλέον τις εκδόσεις Android 12 και 13.
0 σχόλια
iGuRu.gr