

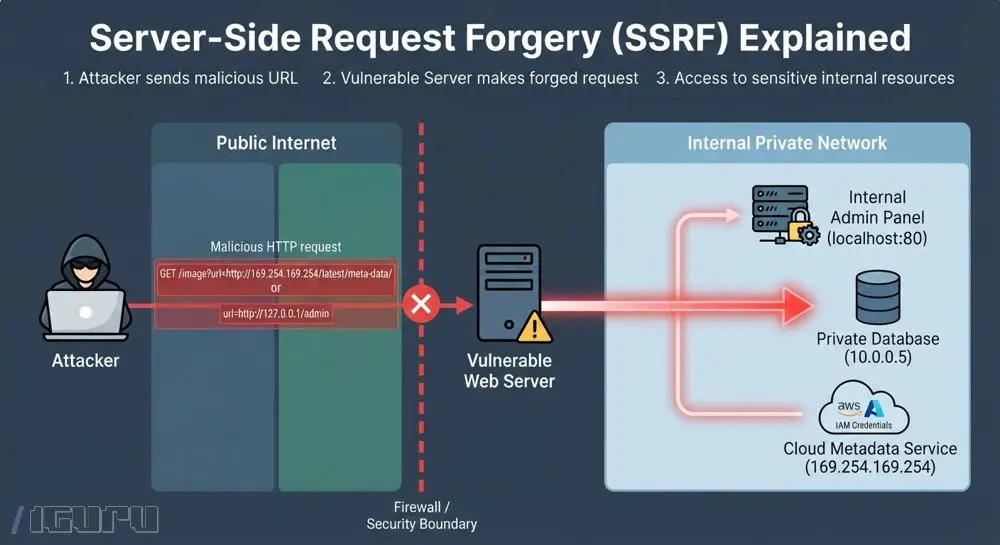
Το Server-Side Request Forgery κάνει τον διακομιστή-θύμα να στείλει αιτήματα εκ μέρους του επιτιθέμενου. Στα σύγχρονα cloud περιβάλλοντα είναι από τις πιο επικίνδυνες ευπάθειες, γιατί ο διακομιστής συχνά έχει πρόσβαση εκεί που ο έξω κόσμος δεν έχει.
Σημείωση: Όλα όσα ακολουθούν αφορούν δοκιμές σε συστήματα που σας ανήκουν ή για τα οποία έχετε γραπτή εξουσιοδότηση (scope ενός penetration test, bug bounty με ρητή άδεια, δικό σας εργαστήριο). Η δοκιμή σε ξένα συστήματα χωρίς άδεια είναι παράνομη.
Τι είναι το SSRF
Μια εφαρμογή δέχεται από τον χρήστη ένα URL ή κάτι που μετατρέπεται σε URL (ένα webhook, μια διεύθυνση εικόνας προς «κατέβασμα», ένα PDF-from-URL, ένα import από σύνδεσμο) και το ζητάει η ίδια, από τον δικό της διακομιστή. Αν δεν ελέγχει πού δείχνει αυτό το URL, ο επιτιθέμενος το στρέφει προς:
- εσωτερικές υπηρεσίες που δεν είναι προσβάσιμες από το διαδίκτυο (
http://127.0.0.1:8080,http://10.0.0.5), - το cloud metadata endpoint, η πιο κλασική περίπτωση σε AWS/GCP/Azure,
- εσωτερικά APIs χωρίς έλεγχο ταυτότητας, γιατί «έρχονται από μέσα».
0 σχόλια
iGuRu.gr