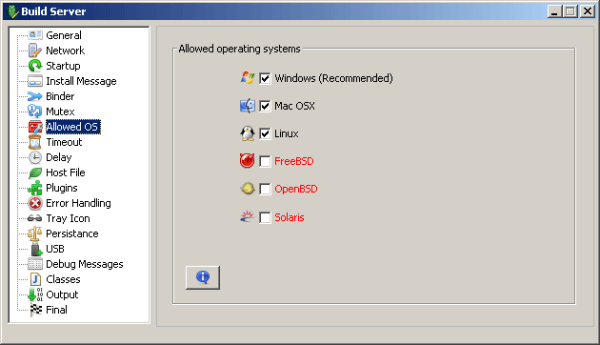
Οι εκστρατείες με Trojan απομακρυσμένης πρόσβασης με Java ( RAT ) δεν είναι σπάνιες πια. Η κυκλοφορία τους έχει αυξηθεί τα τελευταία χρόνια και εξακολουθούν να στοχεύουν επιχειρήσεις αλλά και ιδιώτες. Η δημοτικότητα αυτών των εκστρατειών δεν αποτελεί έκπληξη, καθώς αν ένας εισβολέας μολύνει τον υπολογιστή του θύματος με ένα RAT, τότε μπορεί να αποκτήσει τον πλήρη έλεγχο του υπολογιστή. Μαζί με αυτό, αυτές οι απειλές δεν περιορίζονται μονάχα σε ένα λειτουργικό σύστημα, αλλά σε οποιονδήποτε υπολογιστή τρέχει Java. Οι επιτιθέμενοι έχουν εύκολη πρόσβαση στα Java RATs χάρη στο γεγονός ότι ο πηγαίος κώδικας κυκλοφορεί ελεύθερα στο διαδίκτυο.
Όπως αναφέρει η Symantec, παρατήρησαν μια νέα spam καμπάνια που διανέμει ένα Java RAT γνωστό και ως JRAT, η οποία ξεκίνησε στις 13 Φεβρουαρίου 2014. Ο αποστολέας του spam e-mail ισχυρίζεται ότι έχει επισυνάψει ένα πιστοποιητικό πληρωμής στο μήνυμα και ζητά από το χρήστη να επιβεβαιώσει ότι το έχει λάβει.