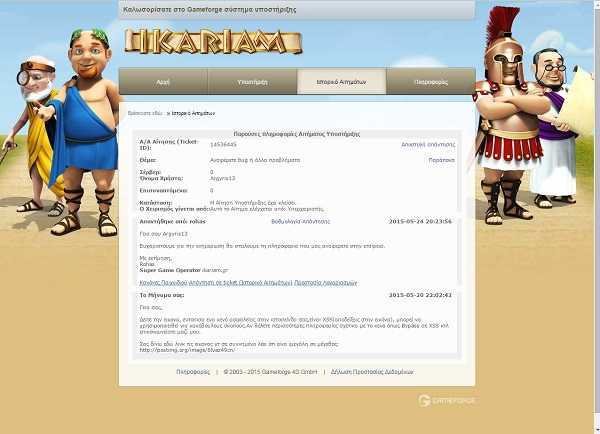
Ο αναγνώστης του iGuRu.gr, J0k3R-GR, μας κοινοποίησε μια αδυναμία XSS στο browser game ikariam.gr. Παραθέτουμε το e-mail κοινοποίησης που στάλθηκε και στους υπεύθυνους της ιστοσελίδας.
“Δείτε την εικόνα, εντόπισα ένα κενό ασφαλείας στην ιστοσελίδα σας,είναι XSS (αποδείξεις στην εικόνα), μπορεί να χρησιμοποιηθεί για κακόβουλους σκοπούς.”
Και η απόδειξη της ευπάθειας
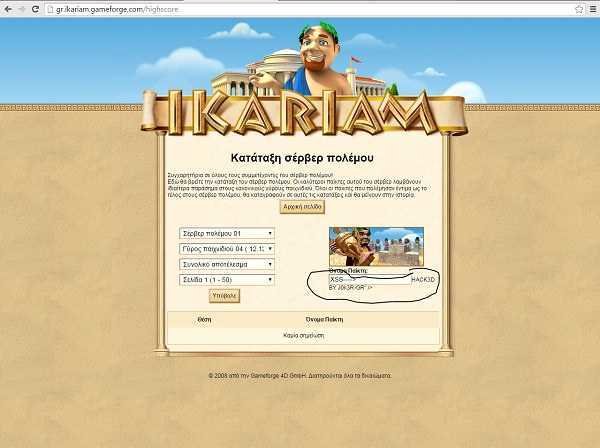
Το link της εικόνας σε υψηλότερη ανάλυση
http://postimg.org/image/
Συνεχίζοντας ο J0k3R-GR αναφέρει:
Τις ευπάθειες XSS τις εκμεταλλευόμαστε με την εισαγωγή κώδικα HTML ή Javascript σε μια σελίδα. Αυτός ο κώδικας δεν φιλτράρετε και έτσι μπορεί να προκαλέσει αλλοίωση στον κώδικα της ιστοσελίδας.
Έτσι ένας κακόβουλος χρήστης μπορεί να προκαλέσει:
1.Κλοπή προσωπικών δεδομένων
2.Κλοπή cookies
3.Αλλαγές που μπορεί να κάνει μόνο ο διαχειριστής
4.Διαφήμιση
5.Ανέβασμα Shell
και πολλά άλλα.
Για να δεις αν μια σελίδα είναι ευπαθής σε επιθέσεις XSS τότε βάζεις σε κάποιο textbox της σελίδας:
<script>alert('XSSed')</<wbr />script>Πολλές φορές όμως δεν αρκεί αυτό.
Μπορεί να χρειαστεί να χρησιμοποιήσει ο επιτιθέμενος διάφορες τεχνικές για να παρακάμψει το φιλτράρισμα, όπως για παράδειγμα γράφοντας αυτό:
<sCRipt>alert('xss')</scriPt>και πολλά άλλα.
Ευχαριστούμε τον αναγνώστη της ιστοσελίδας μας J0k3R-GR, για την γνωστοποίηση της ευπάθειας σε εμάς αλλά και στους υπεύθυνους του browser game, που όπως φαίνεται από την ημερομηνία απάντησης στο ticket, ανταποκρίθηκαν άμεσα.


0 σχόλια
iGuRu.gr