Η υπόθεση της eMudhra θεωρείται σοβαρό πλήγμα για την ασφάλεια του διαδικτύου, αλλά ένας Τσέχος προγραμματιστής, ο Daniel Vrátil, βρήκε μέσα της μια πρακτική εφαρμογή: να εξαφανίσει τις διαφημίσεις από την αρχική οθόνη της smart τηλεόρασής του. Το project του είναι δημοσιευμένο στο GitHub.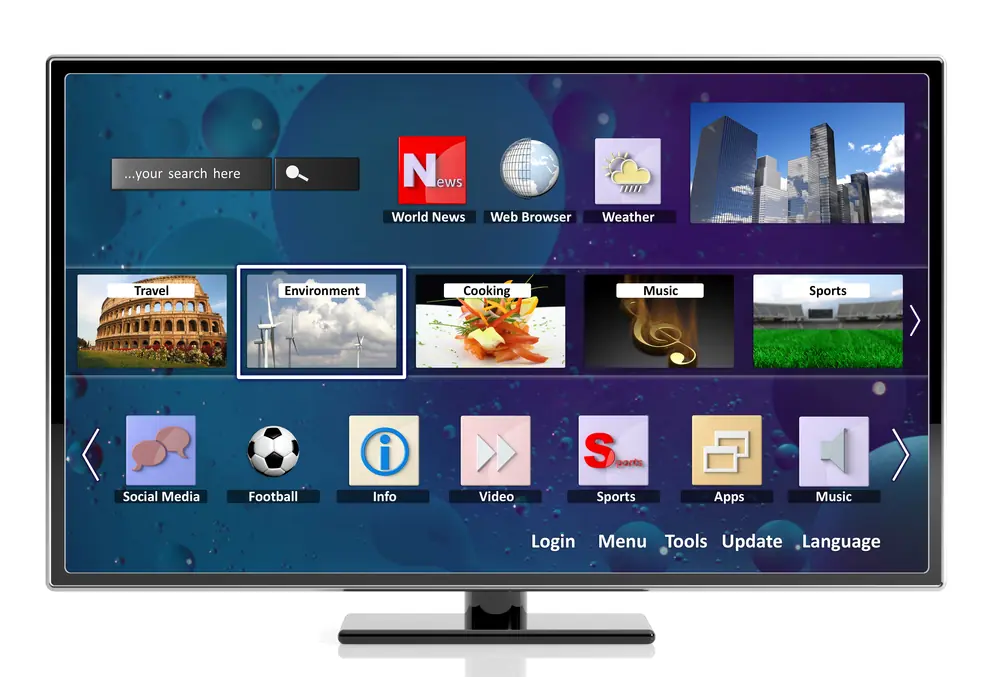
Η eMudhra εδρεύει στην Ινδία και λειτουργούσε δημόσια αξιόπιστη αρχή πιστοποίησης (CA) για HTTPS. Η ίδια αναφέρει ότι έχει εκδώσει περισσότερα από 60 εκατομμύρια ψηφιακά πιστοποιητικά. Τον προηγούμενο μήνα αποκαλύφθηκε ότι οκτώ ιδιωτικά κλειδιά ενδιάμεσων CA ήταν εξωφρενικά αδύναμα. Το ένα ήταν ο αριθμός τέσσερα και τα υπόλοιπα διψήφιοι ή τριψήφιοι αριθμοί που μπορούσε να μαντέψει κανείς με ελάχιστη προσπάθεια. Η εταιρεία έχει έκτοτε αποχωρήσει από την αγορά των CA, με το επιχείρημα ότι η έκδοση πιστοποιητικών ήταν μικρό μέρος της δραστηριότητάς της. Ως αιτία έχει αναφέρει ένα προβληματικό script δημιουργίας κλειδιών, το οποίο δεν μπορούσε να χειριστεί το hardware της.
Στην πράξη, οποιοσδήποτε μπορούσε πλέον να πλαστογραφήσει πιστοποιητικό της eMudhra, να μιμηθεί έναν ιστότοπο και να τον εκμεταλλευτεί κακόβουλα. Λίγο μετά την έκθεση, τα κλειδιά προστέθηκαν στο open source mitmproxy, έναν διαδραστικό HTTPS proxy. Αυτό επέτρεψε σε ερευνητές με συσκευές που εξακολουθούν να εμπιστεύονται τα πιστοποιητικά της εταιρείας να εξετάσουν πώς επικοινωνούν.
Ο Vrátil είχε μέχρι τότε αποκλείσει τις διαφημίσεις στη Samsung τηλεόρασή του με Pi-hole, λογισμικό αποκλεισμού μέσω DNS που τρέχει σε Raspberry Pi. Όταν χάλασε κάτι στο home lab του, οι διαφημίσεις επέστρεψαν. Η τηλεόρασή του, μοντέλο του 2022, εμπιστευόταν ακόμη τα επηρεασμένα πιστοποιητικά, καθώς η Samsung δεν είχε κυκλοφορήσει update που να τα ανακαλεί. Έτσι μπόρεσε να δει με какие servers μιλάει η συσκευή και πώς είναι δομημένα τα αιτήματα και οι απαντήσεις. Η ροή των διαφημίσεων αποδείχθηκε απλή: η δραστηριότητα στην τηλεόραση στέλνεται σε διακομιστή διαφημίσεων, που απαντά με JSON για την αρχική οθόνη. Ο προγραμματιστής αντικατέστησε τις διαφημίσεις με οικογενειακές φωτογραφίες από το NAS του. Επιπλέον, τα υπόλοιπα αιτήματα προς τα διαφημιστικά domains, μαζί με τα δεδομένα παρακολούθησης, δεν φτάνουν πια στη Samsung.
Το project δεν είναι έτοιμη λύση. Όπως δήλωσε ο ίδιος στο The Register, δεν πρόκειται για ρύθμιση με ένα κλικ. Όποιος θέλει να το δοκιμάσει πρέπει να μελετήσει πώς η δική του συσκευή παίρνει διαφημίσεις και να προσαρμόσει τον κώδικα. Μέχρι στιγμής κανείς δεν έχει στείλει pull request για υποστήριξη άλλης τηλεόρασης. Το κόλπο λειτουργεί επίσης μόνο όσο οι ευάλωτες συσκευές συνεχίζουν να εμπιστεύονται τα πιστοποιητικά της eMudhra. Οι τηλεοράσεις που δεν υποστηρίζονται πια από τον κατασκευαστή ίσως να μη λάβουν ποτέ σχετική διόρθωση.
Το συμπέρασμα είναι ανησυχητικό. Η ίδια αδυναμία που επιτρέπει σε έναν χρήστη να αντικαταστήσει διαφημίσεις με φωτογραφίες θα επέτρεπε σε κάποιον κακόβουλο να παρακολουθήσει ή να παραποιήσει την κίνηση της ίδιας τηλεόρασης. Το ότι μια συσκευή του 2022 εξακολουθεί να εμπιστεύεται τέτοια πιστοποιητικά δείχνει πόσο αργά φτάνουν οι ανακλήσεις στα smart TV.
Για τον αναγνώστη, μια πρακτική συμβουλή είναι να κρατά την τηλεόραση ενημερωμένη και να μη βασίζεται σε ένα κενό ασφαλείας για να κόψει τις διαφημίσεις. Ο αποκλεισμός μέσω DNS, όπως με το Pi-hole, παραμένει πιο ασφαλής επιλογή. Όσοι έχουν τηλεόραση εκτός υποστήριξης ας θεωρούν ότι το πρόβλημα μπορεί να μη διορθωθεί ποτέ και ας περιορίσουν ανάλογα τη χρήση της στο δίκτυό τους.
Πηγή: The Register
0 σχόλια
iGuRu.gr