To πρώτο Android botnet: Ερευνητές της ESET ανακάλυψαν ένα backdoor Trojan που επιτίθεται σε Android και το οποίο ελέγχεται μέσω tweets. Ανιχνεύεται από την ESET ως Android/Twitoor, και είναι η πρώτη κακόβουλη εφαρμογή που χρησιμοποιεί το Twitter αντί του παραδοσιακού διακομιστή C&C (command-and-control).
Αφού ξεκινήσει, το Trojan κρύβει την παρουσία του στο σύστημα και ελέγχει τον καθορισμένο λογαριασμό Twitter σε τακτά χρονικά διαστήματα για εντολές. Με βάση τις λαμβανόμενες εντολές, μπορεί είτε να κατεβάσει κακόβουλες εφαρμογές ή να αλλάξει το C&C λογαριασμό Twitter σε ένα άλλο.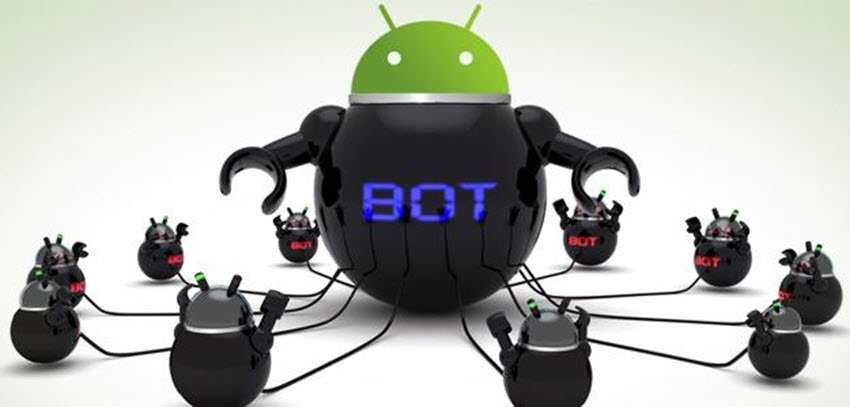
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.