

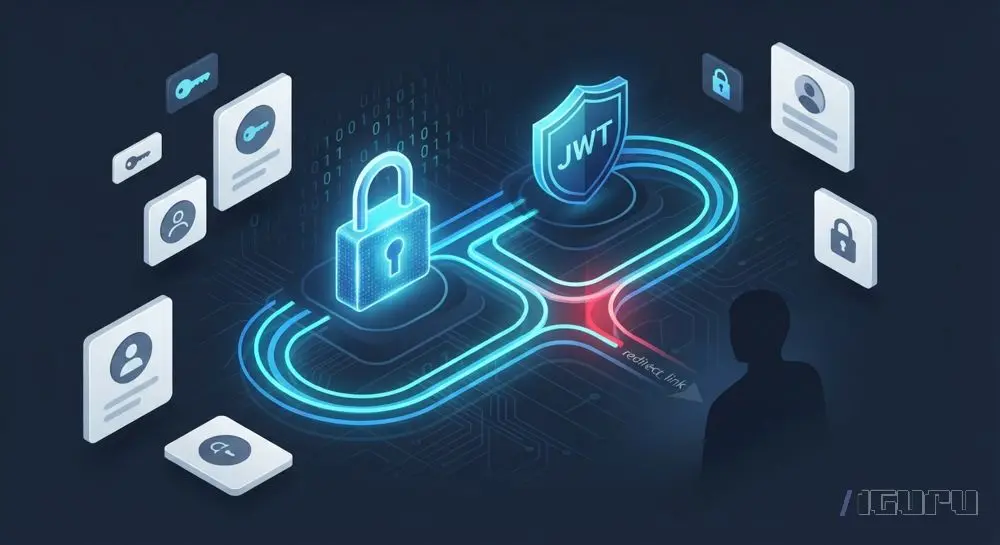
Το OAuth/OIDC δεν «σπάει» σχεδόν ποτέ στην κρυπτογραφία του. Σπάει στις λεπτομέρειες της ρύθμισης: ένα redirect_uri που ελέγχεται χαλαρά, ένα state που λείπει, ένα token που γίνεται δεκτό από λάθος παραλήπτη.
Σημείωση: Ό,τι ακολουθεί είναι για εξουσιοδοτημένες δοκιμές σε δικά σας συστήματα ή με γραπτή άδεια. Οι ροές ταυτοποίησης αφορούν λογαριασμούς πραγματικών χρηστών, οπότε η δοκιμή χωρίς scope είναι και παράνομη και επικίνδυνη.
Μια γρήγορη υπενθύμιση των ρόλων
- Resource Owner: ο χρήστης.
- Client: η εφαρμογή που ζητά πρόσβαση.
- Authorization Server: εκδίδει τα tokens (π.χ. ο πάροχος «Σύνδεση με…»).
- Resource Server: το API που δέχεται το access token.
Στο OIDC προστίθεται το ID Token (ένα JWT που λέει «ποιος είναι ο χρήστης»), ενώ το access token λέει «τι επιτρέπεται να κάνει».
Η ασφαλής σύγχρονη ροή είναι Authorization Code με PKCE. Το implicit flow θεωρείται παρωχημένο.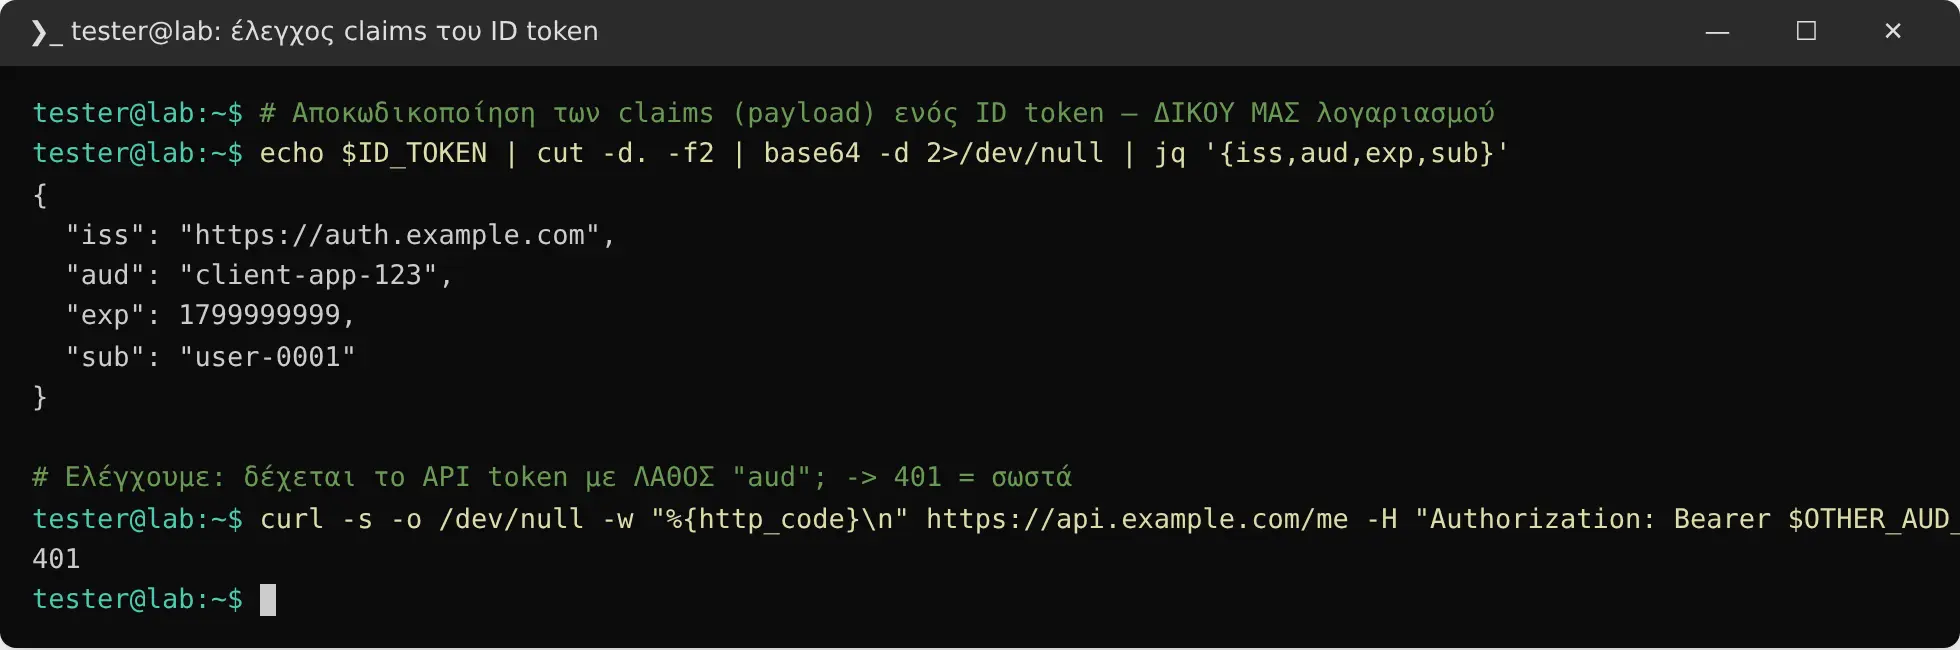
Τα κλασικά λάθη ρύθμισης
1. Χαλαρός έλεγχος του redirect_uri
Ο authorization server πρέπει να δέχεται μόνο redirect_uri που ταιριάζει ακριβώς με προ-καταχωρημένη τιμή. Λάθη που δημιουργούν ευπάθεια:
- έλεγχος μόνο «αρχίζει με» (prefix), που επιτρέπει
https://app.example.com.attacker.example, - επιτρεπόμενα open redirects στο ίδιο domain, που αλυσιδωτά στέλνουν τον code αλλού,
- wildcard σε subdomains.
0 σχόλια
iGuRu.gr