

Πολλοί έλεγχοι ασφαλείας υποθέτουν ότι τα αιτήματα έρχονται ένα-ένα. Στην πράξη, δύο αιτήματα που φτάνουν σχεδόν ταυτόχρονα μπορούν να «πιάσουν» το σύστημα ανάμεσα στον έλεγχο και στην ενέργεια — και να το κάνουν να επιτρέψει κάτι δύο φορές.
Σημείωση: Μόνο σε συστήματα δικά σας ή εντός εξουσιοδοτημένου scope. Οι race conditions αφορούν συχνά χρήματα, αποθέματα ή όρια χρήσης, οπότε εκτός scope μπορεί να προκαλέσουν πραγματική ζημιά.
Τι είναι η race condition εδώ
Η κλασική μορφή είναι το TOCTOU (time-of-check to time-of-use): η εφαρμογή ελέγχει μια συνθήκη («έχει ο χρήστης υπόλοιπο;», «δεν έχει ξαναχρησιμοποιηθεί αυτό το κουπόνι;») και μετά εκτελεί την ενέργεια. Αν ανάμεσα στα δύο βήματα περάσει ένα δεύτερο αίτημα, και τα δύο βλέπουν την ίδια «καλή» κατάσταση και προχωρούν.
Τυπικά σημεία:
- εξαργύρωση κουπονιού/δωροκάρτας μία φορά → εξαργύρωση πολλές,
- ανάληψη/μεταφορά χρημάτων πέρα από το υπόλοιπο,
- εξαντλημένο απόθεμα που «αγοράζεται» πολλές φορές,
- όρια χρήσης (π.χ. «3 προσπάθειες») που ξεπερνιούνται,
- μία ψήφος/μία χρήση ανά χρήστη.
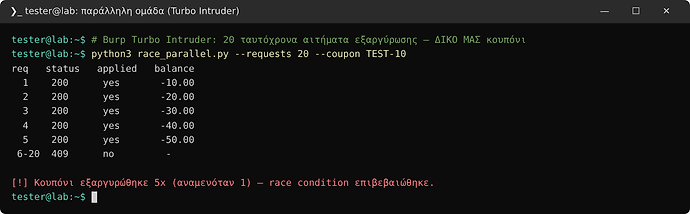
Παράλληλη ομάδα αιτημάτων: το κουπόνι εξαργυρώθηκε 5 φορές ενώ επιτρεπόταν μία
Η σύγχρονη τεχνική: «single-packet attack»
0 σχόλια
iGuRu.gr