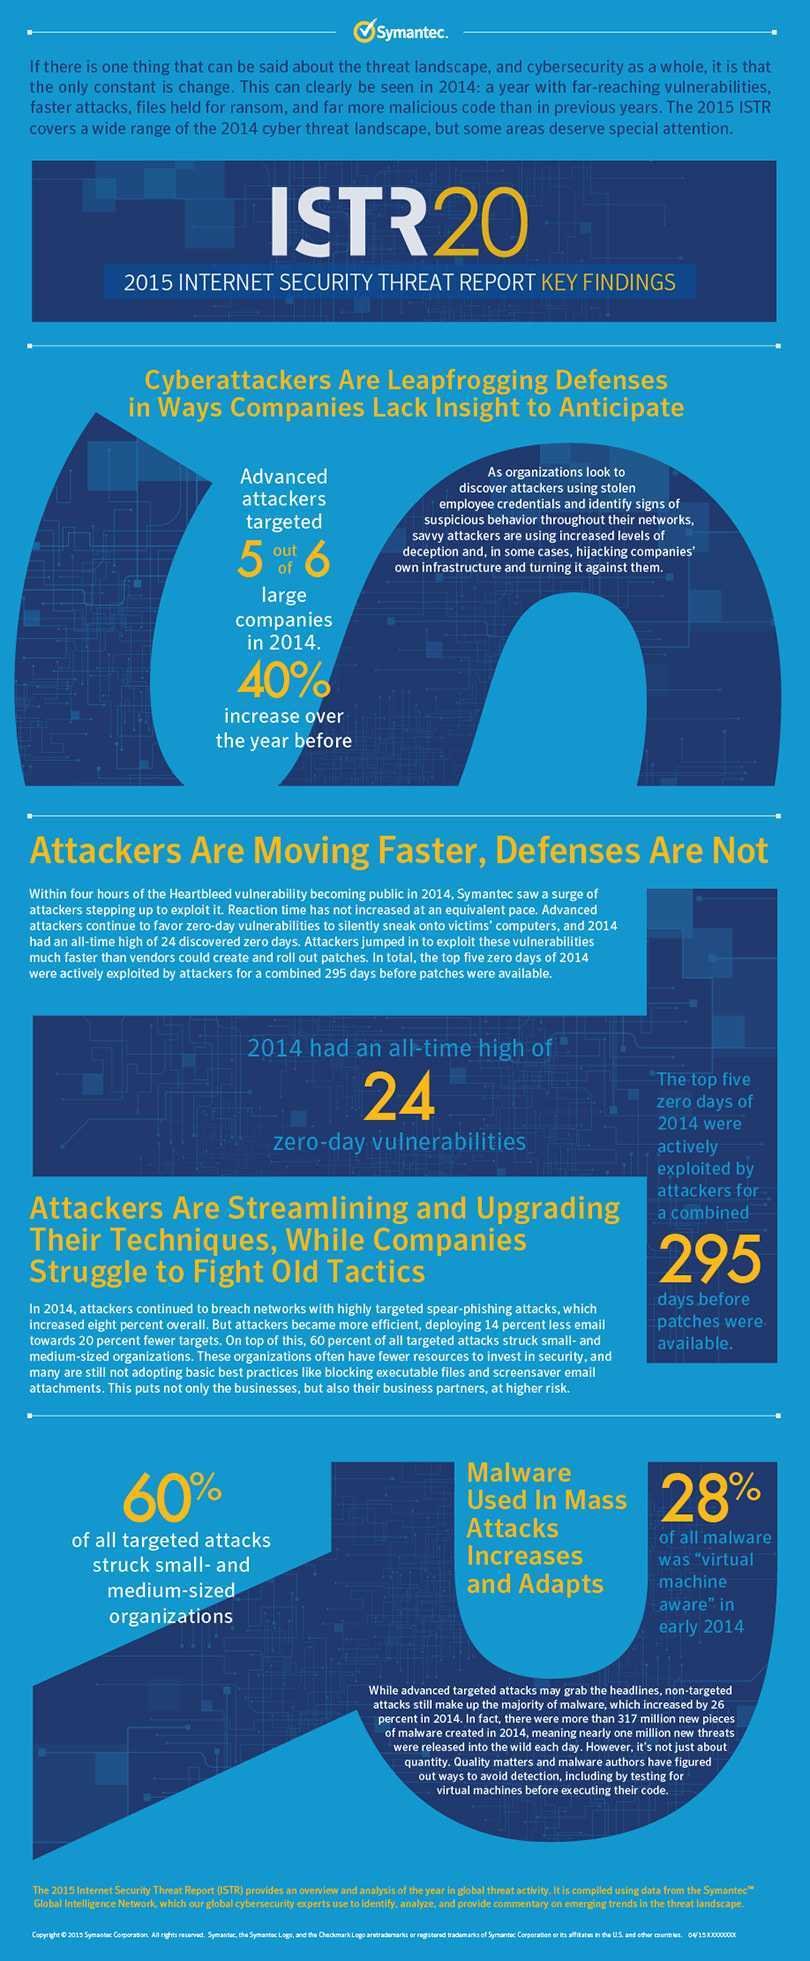
Στον σημερινό υπερσυνδεδεμένο κόσμο, δεν τίθεται πλέον το ερώτημα αν θα δεχτούμε επίθεση – αλλά πότε. Η έκθεση της Symantec, Internet Security Threat Report (ISTR), Volume 20, παρουσιάζει μία αλλαγή τακτικής στη συμπεριφορά των κυβερνοεγκληματιών: διεισδύουν στα δίκτυα και αποφεύγουν τον εντοπισμό μέσω της παραβίασης της υποδομής μεγάλων οργανισμών και της χρήσης της υποδομής αυτής προς όφελος τους. 
“Οι επιτιθέμενοι δεν χρειάζεται να εισβάλουν σε ένα εταιρικό δίκτυο “ρίχνοντας την πόρτα” όταν τα κλειδιά είναι ήδη διαθέσιμα προς χρήση” είπε ο κ. Χρήστος Βεντούρης, Information Security Specialist Νοτιοανατολικής Ευρώπης για τη Symantec. “Βλέπουμε τους επιτιθέμενους να ξεγελούν τις εταιρείες, αφού καταφέρνουν να μολυνθούν μόνες τους από λογισμικό αναβάθμισης κοινών προγραμμάτων που περιέχουν Τrojan, αναμένοντας υπομονετικά τους στόχους τους και κάνουν download το συγκεκριμένο αρχείο, το οποίο εντέλει τους παρέχει απεριόριστη πρόσβαση στο εταιρικό δίκτυο.”