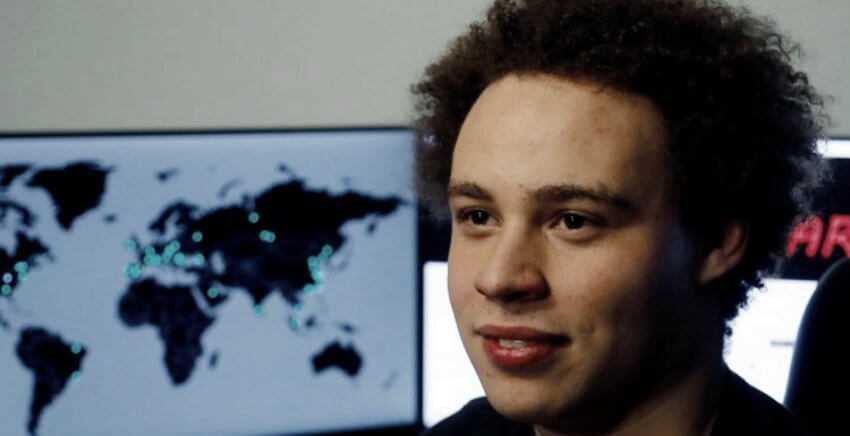
Όσοι παρακολούθησαν την πορεία του WannaCry πριν από ένα χρόνο περίπου, θα θυμούνται το νεαρό από το Ηνωμένο Βασίλειο, που σταμάτησε την απειλή όταν ανακάλυψε ένα kill switch. Ο νεαρός ήταν γνωστός τότε σαν @MalwareTechBlog, και αγόρασε ένα domain που χρησιμοποιούσε το WannaCry για να σταματήσει τις επιθέσεις.
Το ransomware προσπαθούσε να συνδεθεί με ένα συγκεκριμένο domain που είχε ένα πολύ παράξενο όνομα. Σε περίπτωση που η σύνδεση ήταν δυνατή οι επιθέσεις σταματούσαν, ενώ στην αντίθετη περίπτωση (κάτι που συναίβενε αναπόφευκτα πριν αγοραστεί το συγκρκριμένο domain name), οι επιθέσεις από το ransomware συνεχιζόταν.
Δες περισσότερα άρθρα του iGuRu.gr όταν αναζητάς ειδήσεις στην Google.